

著者:Len Noe、ソリューション・アーキテクト、BeyondTrust
成熟したActive Directory環境には、それを運用する人々が通常認める以上に、ひそかに大きな権限を握っているコンポーネントがあります。それは「認証局(CA)」です。これは、組織全体が信頼することに合意している存在です。
CAが証明書に署名すると、下流にあるすべてのマシン、サービス、および認証フローは、その署名を真実として扱います。これは、1つのシステムに集中した莫大な信頼であり、多くの組織では、一度インストールすれば二度と考える必要のないユーティリティのように管理しています。
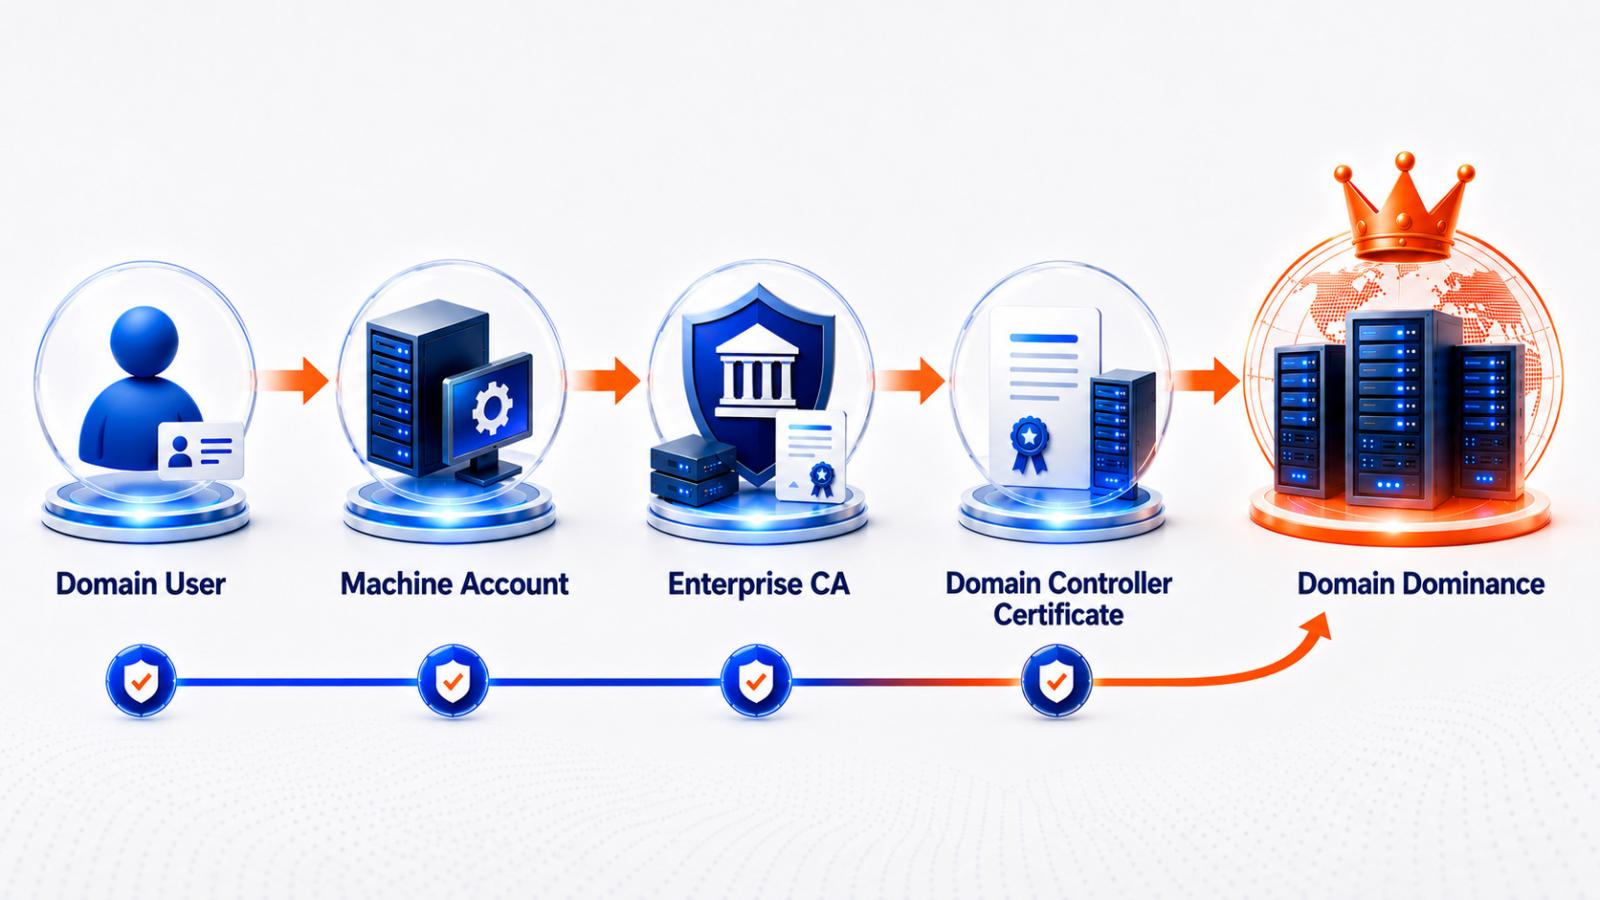
CVE-2026-54121として追跡されている「Certighost」は、その信頼が誤った対象に向けられた場合に何が起こるかを改めて思い知らせるものです。 研究者らは2026年7月24日、動作確認済みの概念実証(PoC)を公開し、低権限のActive Directoryユーザー(標準的なドメインアカウントしか持たないユーザー)でも、エンタープライズCAを強制してドメインコントローラー用の有効な認証証明書を発行させ、その証明書を使用してドメインコントローラーになりすますことができることを実証しました。
マイクロソフトは2026年7月14日に修正プログラムをリリースし、CVSSスケールで8.8と評価しました。
Certighostの実際の動作
Active Directory Certificate Services(AD CS)は、マイクロソフトの公開鍵インフラストラクチャであり、スマートカードによるログオン、デバイスおよびユーザーの認証、VPNアクセスの基盤となる証明書の発行と管理を行います。標準的なドメインユーザーがドメインコントローラーを表す証明書を取得する権限は本来ありませんが、Certighostはアクセス制御リスト(ACL)に一切触れることなく、その境界を突破してしまいます。
この脆弱性は、「チェイス(chase)」機能として知られるAD CSの登録動作に存在します。エンタープライズCAがターゲットオブジェクトをローカルで即座に解決できない場合、要求者から提供されたルーティング情報(cdcと呼ばれるパラメータ)に従って、他の場所でそのオブジェクトを検索することができます。
問題点は、CAが、cdcで指定されたエンドポイントが正当なドメインコントローラーであるかどうかを、接続を試みる前に一切検証しないことです。 攻撃者がcdcを自身が制御するマシンに向けさせると、CAはその不正なエンドポイントへ忠実にアウトバウンド接続を確立し、そのエンドポイントは、標的のドメインコントローラーのオブジェクトセキュリティ識別子(OSID)やDNSホスト名を含む偽造された識別情報で応答します。
CA はその情報を鵜呑みにし、その ID を署名済みの X.509 証明書に紐付け、攻撃者に「ドメイン コントローラーである」と記載された証明書を発行してしまいます。
そこから先の攻撃の流れは、よく知られたものです。攻撃者は、Kerberosの公開鍵拡張機能であるPKINITと共にこの証明書を使用し、ドメインコントローラーのマシンアカウントとしてチケット付与チケット(TGT)を取得します。
ドメインコントローラーアカウントは本質的にディレクトリ複製権限を保持しており、これだけで実際のDCに対してDCSync操作を実行し、krbtgtアカウントのハッシュに至るまでの認証情報を取得するのに十分です。krbtgtを入手すれば、Kerberosチケットを自由に偽造でき、ドメインは事実上自分のものとなります。
テストでは、標準のドメインユーザーアカウントで十分でした。これは、一般ユーザーがマシンアカウントを作成できるようにするデフォルトの MachineAccountQuota を含む Active Directory のデフォルト設定が、この攻撃チェーンに必要なすべてを提供していたためです。
公開時点では、実環境での悪用事例は確認されていません。しかし、だからといって油断してはいけません。実用的な公開概念実証(PoC)が存在することで、これを再現するために必要な労力は大幅に軽減され、「PoCが存在する」状態から「汎用ツールに組み込まれる」までの期間は、年単位ではなく数週間単位で測られることになります。
この脆弱性は新しいものですが、隠された特権自体は新しいものではありません。
Certighostは、信頼関係の中に埋もれ、見過ごされがちなデフォルト設定に潜む特権が、いかにしてドメインの乗っ取りへの道筋となり得るかを明らかにしました。
BeyondTrustの無料「アイデンティティ・セキュリティ・リスク評価」を利用すれば、攻撃者が次に悪用する経路となる前に、自社の環境全体に潜むこうした隠れたアイデンティティおよび権限の脆弱性を特定することができます。
これは単なる証明書のバグではありません。特権と信頼の欠如による問題なのです。
CertighostをPKIの専門的な問題として片付け、CAの管理者に責任を押し付け、パッチが適用され次第、その件を終わらせてしまいたくなるかもしれません。
しかし、証明書の仕組みを一旦脇に置いて、攻撃の構造そのものに注目してみてください。特権を持たないアイデンティティが、信頼されたシステムを操作して特権を持つアイデンティティを保証させ、その環境にはその結果に疑問を呈する仕組みが一切存在しなかったのです。これは、アイデンティティセキュリティの中核にある信頼検証の問題です。
認証局(CA)は受動的な装置ではありません。それ自体が特権的なアイデンティティであり、ドメイン全体に代わって信頼を創出する存在です。マイクロソフトが提供したパッチは、その本質において、チェイス・ルックアップの対象が真にドメイン・コントローラーであることを強制する検証ステップです。
これこそが、IDを悪用した侵害に共通して見られる特徴です。攻撃者が暗号化や認証を破ることはめったにありません。彼らは、システムが検証なしに信頼することを決めた場所を見つけ出すのです。
前提条件には、もう一つ、より不快な教訓が潜んでいます。Active Directoryのデフォルト設定では、認証されたすべてのユーザーに、わずかながら恒常的な特権が与えられています。それは、デフォルトでこれを許可するMachineAccountQuotaのおかげで、マシンアカウントを作成する能力です。
Certighostは、この常時有効な機能に密かに依存する数多くの攻撃チェーンの1つに過ぎません。この特定のCVEは新しいものですが、それが依存していた潜在的な特権は、何年も前からあなたのドメイン内に存在していたのです。
この脆弱性は近道を生み出したに過ぎませんが、その土壌はもともと危険な状態でした。
たった一つの低権限の足掛かりを確保した執拗な攻撃者であっても、ドメインを支配する現実的な道筋をたどることができます。なぜなら、権限が、誰も積極的に管理していない場所に蓄積されているからです。具体的には、広すぎる証明書テンプレートの権限、寛容なマシンアカウントのデフォルト設定、CAとドメイン間のフラットな信頼関係、そしてエンドポイントは監視してもアイデンティティ制御プレーンを監視しない監視体制などが挙げられます。
Certighostは、こうした条件がどのように相乗効果を生むかを鮮明に実証しています。CVEが解消されても、根本的な脆弱性は残っており、次の攻撃手法を待ち構えているのです。
実際にどう対処すべきか
まずはパッチを適用してください。特定の「チェイス」の悪用を阻止する宛先検証機能を導入する、マイクロソフトの2026年7月14日付の更新プログラムを、すべての発行認証機関(CA)に適用してください。
展開が遅れる場合は、研究者が脆弱なチェイス機能を無効化する回避策を文書化しています。ただし、展開前に必ずテストを行ってください。この機能は正当な登録ワークフローをサポートするために存在しており、無効にするとそれらのワークフローが機能しなくなる可能性があります。
当面の修正に加え、攻撃が依存していた常時付与された権限を削減してください。ドメインの MachineAccountQuota をゼロに設定することで、一般ユーザーがマシンアカウントを作成できるデフォルトの機能を削除でき、この種の攻撃手法に対する攻撃対象領域を実質的に縮小できます。
この変更にはコストが伴います。一部のプロビジョニングワークフローやレガシーツールは、ユーザーがマシンをドメインに参加させられることを前提としているため、そうした依存関係を洗い出し、マシン作成を誰でも自由に実行できる状態にしておくのではなく、管理された委任アカウントを経由するようにしてください。
次に、CA(認証局)自体に制約を設けます。認証局からのSMBおよびLDAPのアウトバウンド通信を制限し、既知の承認済みドメインコントローラーとのみ通信できるようにします。これにより、攻撃チェーンにおける不正エンドポイントの段階を直接的に無力化できます。
エンタープライズCAの展開状況、証明書テンプレート、および登録権限を見直してください。どのプリンシパルがこの証明書をリクエストできるのか、そしてそのグループは、この証明書が表すIDを保持する業務上の正当性があるのかどうかを確認してください。
ほとんどの環境では、この基準に基づいて証明書登録権限の監査が一度も行われておらず、まさにそこにAD CS への攻撃経路の起点があります。
最後に、適切なレイヤーを監視してください。異常なマシンアカウントの作成、不審な証明書登録アクティビティ、および DCSync 操作を監視し、エンドポイントのテレメトリが本来検出するようには設計されていない ID 攻撃を検知できると仮定するのではなく、CA の登録イベントに注意を払ってください。
ドメインコントローラー以外からの DCSync には即座に対応すべきであり、もし検出スタックがこれを検知できないのであれば、それは解消すべき脆弱性です。
真の教訓
Certighostは、1四半期以内にパッチが適用され、カタログ化され、ほぼ忘れ去られるでしょう。そこが落とし穴です。対応がKB番号の確認だけで終わってしまえば、組織は永続的な教訓を何も得られません。なぜなら、特定のバグそのものが本質ではなかったからです。重要なのは、企業における信頼とは、一度設定すれば永遠に維持される特性ではなく、アーキテクチャとして設計し、継続的に検証すべきものであるということです。
防御可能な態勢とは、パッチリストを長くすることではありません。それは、アイデンティティをインフラとして扱い、特権を「維持すべき利便性」ではなく「最小化すべきリスク」として捉える考え方です。自ら選択したことのないデフォルト設定を含め、隠れているあらゆる場所の常時付与された特権を削減し、システムが特権に基づいて動作しようとするあらゆるポイントで、単に「入り口」だけでなく、信頼性を検証する必要があります。
認証局(CA)は、運用開始当初から、皆様に代わって信頼できるIDを発行し続けています。重要なのは、実際に検証可能なIDに対してのみ、CAが発行を行うようにすることです。
BeyondTrustの無料「アイデンティティ・セキュリティ・リスク評価」が、お客様の環境全体に潜むアイデンティティや特権の脆弱性を明らかにする手助けとなる仕組みについてご覧ください。
著者について
Len Noe氏は、BeyondTrustのソリューションアーキテクトであり、トランスヒューマン、ポッドキャスター、国際的なサイバーセキュリティ講演者、著者、テクニカルエバンジェリスト、そして13個のマイクロチップを体内に埋め込んだバイオハッカーでもあります。
30年以上にわたりテクノロジー分野に携わってきた元ブラックハットハッカーであり、70カ国以上で講演を行っており、DEF CON 2025で初公開されたドキュメンタリー『I Am Machine』にも登場しています。
BeyondTrustは、「Paths to Privilege™」を保護する、特権中心のアイデンティティセキュリティにおけるグローバルリーダーです。アイデンティティそのものはリスクを生み出しません。リスクを生み出すのは特権です。あらゆる環境で人間、マシン、AIエージェントのアイデンティティが爆発的に増加する中、BeyondTrustは、単一のプラットフォームからこれらすべての環境にわたる特権を検出、制御、保護するために構築された唯一の企業です。 フォーチュン100企業のうち75社を含む20,000社以上の顧客から信頼され、業界をリードするアナリストから複数のカテゴリーにおけるリーダーとして認められているBeyondTrustは、アイデンティティセキュリティを単なる管理上の課題から戦略的優位性へと再定義します。
詳細については、www.beyondtrust.com をご覧ください。
BeyondTrustによる提供・執筆。
出典:https://www.bleepingcomputer.com/news/security/certighost-and-the-privilege-hiding-in-your-certificate-authority/


Comments