


「Evooo1Bot」と呼ばれる、Miraiをベースとした新しいモジュール式のLinuxボットネットマルウェアが、インターネットに接続されたゲートウェイデバイスを標的とし、それらをSOCKS5トラフィックの中継ノードに変えてしまっています。
このマルウェアの機能は、デバイスをプロキシノード化することにとどまらず、認証情報の窃取、SSHへのブルートフォース攻撃、分散型サービス拒否(DDoS)攻撃の実行なども含まれています。
少なくとも7月以降、Evooo1Botは既知の脆弱性を悪用し、アルカテル、NETGEAR、Tenda、三菱電機、Telesquare、D-Link製のデバイスを、さまざまな地域で標的にしてきました。
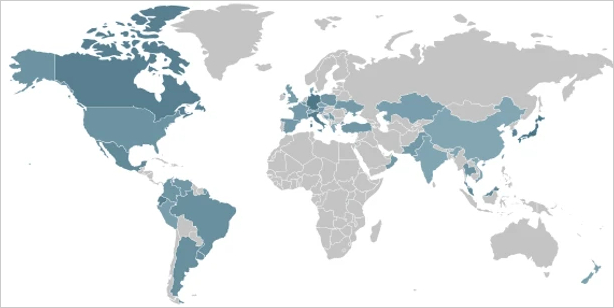
出典:Fortinet
「このマルウェアは、公開されたMiraiのソースコードに含まれるDDoSエンジンを再利用しているものの、暗号化されたC2通信、SSHブルートフォーススキャナー、SOCKSリレーモジュール、認証情報のスニッファ、および複数の既知の脆弱性を標的とする統合されたエクスプロイト群など、数多くの機能を備えて元のフレームワークを拡張している」と、フォーティネットの研究者は指摘している。
新しいビルドには、Hikvisionカメラ、Atlassian Confluence、Zyxelファイアウォール、TP-Linkルーター、D-Link NASデバイス、WSO2製品、Kubernetes ingress-nginx、および脆弱なPHP-CGIインストールを標的とする、独立した脆弱性悪用モジュールが含まれている。
しかし、フォーティネットは、組み込まれたエクスプロイトの一部が正しく実装されていないため、エクスプロイトに失敗する場合があると指摘している。
エクスプロイトの活用に成功すると、スクリプトはホストのCPUアーキテクチャに一致する12種類のマルウェアビルドのうち1つをダウンロードし、その後Bashの履歴を消去して攻撃の痕跡を消し去ります。
Evooo1Botは、ポート443を介して暗号化されたコマンド&コントロール(C2)通信を行い、感染したデバイス上で実行を開始する前に、デバッガー、セキュリティツール、サンドボックス、仮想マシン、コンテナ、ハニーポットについて広範なチェックを行います。
システムへの定着は、systemd、SysV init、シェルプロファイル、および rc.local を通じて確立され、cron ジョブによって 5 分ごとにペイロードの再ダウンロードが試みられます。
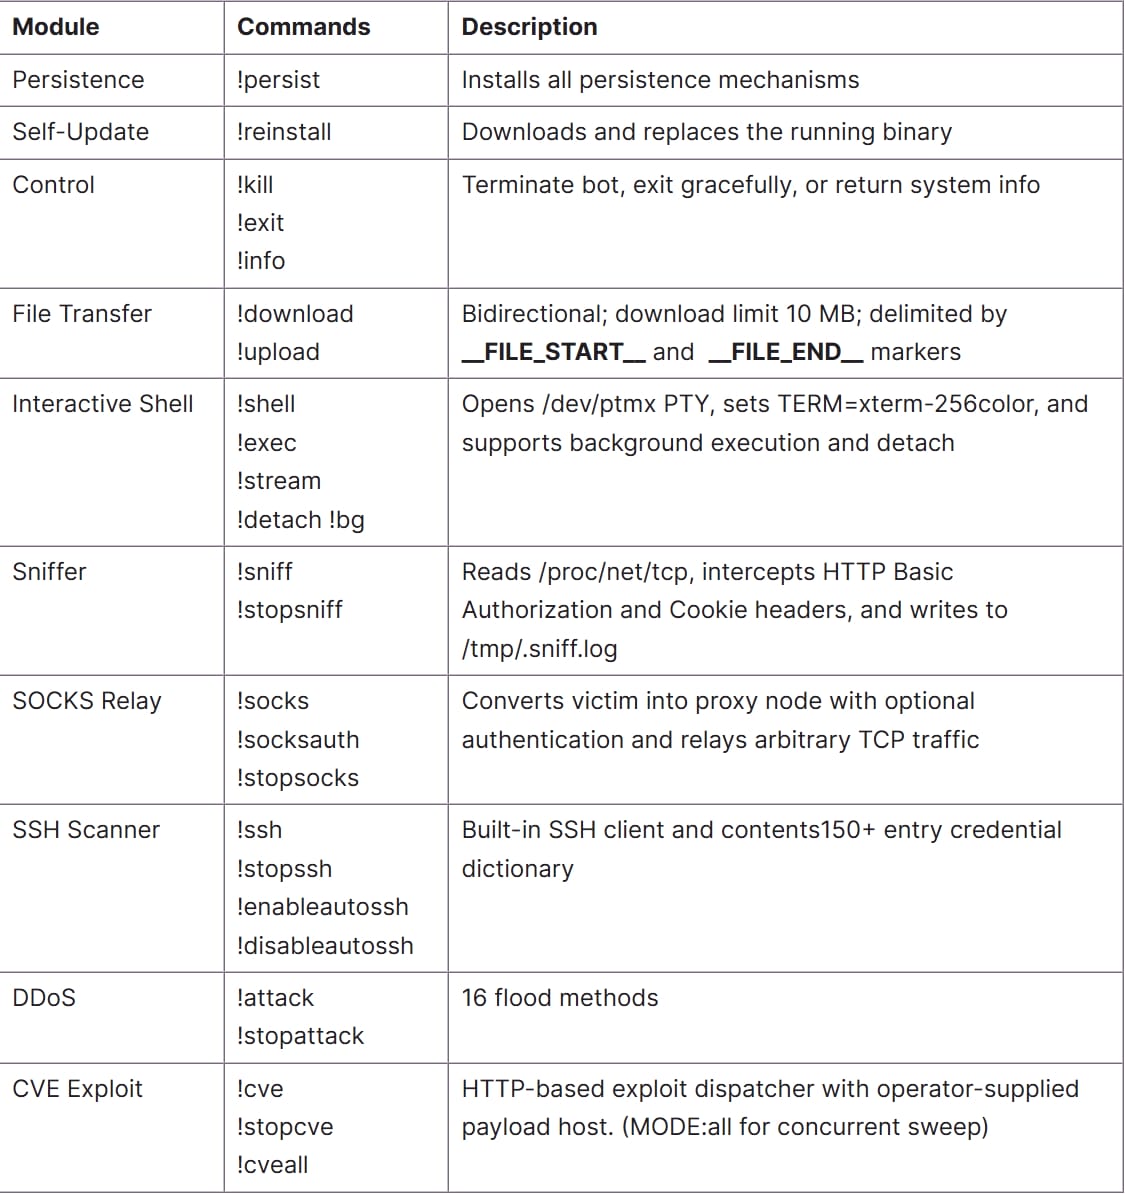
出典:Fortinet
対話型シェルにより、オペレーターは侵害されたシステムを直接制御でき、ファイル転送コマンドによってアップロードとダウンロードが可能になります。
また、このマルウェアには、「/proc/net/tcp」を監視し、HTTP 基本認証および Cookie ヘッダーのキャプチャを試みる認証情報スニファモジュールも備わっています。
SOCKS5 モジュールは、ダイレクトリスニングモードとリバースリレーモードをサポートしており、攻撃者はこれを利用して悪意のあるトラフィックを隠蔽したり、地理的な制限を回避したり、侵害されたシステムを経由してネットワークにアクセスしたりすることが可能になります。
Fortinet によると、プロキシセッションは独立して実行され、複数のセッションを同時に開くことができるため、ボットネットが十分に大規模になれば、住宅用プロキシサービスを通じて収益化が可能になるという。
SSHスキャナーモジュールは、企業向けアカウントに対して150種類のユーザー名とパスワードの組み合わせを使用し、ハニーポットを回避するためにログイン後のチェックを実行します。
最後に、Miraiから引き継がれたDDoSモジュールは、UDP、DNS、SYN、ACK、GRE、フラグメント化されたTCP、およびリクエストをカスタマイズ可能なHTTPフラッドを含む16種類のフラッド手法をサポートしています。
ボットネットマルウェアから身を守るためには、IoTデバイスのファームウェアを常に最新の状態に保ち、デフォルトの管理者認証情報を変更し、リモートアクセスパネルを無効にし、ベンダーによるサポートが終了したデバイスは交換してください。
出典:https://www.bleepingcomputer.com/news/security/new-evooo1bot-linux-botnet-turns-routers-into-traffic-relay-nodes/


Comments