

脅威インテリジェンス企業のDefusedによると、3日前に修正されたSAP Commerce Cloudの「最大深刻度」に相当するリモートコード実行の脆弱性が、すでに攻撃の標的となっているという。
Commerce Cloud(旧称:SAP Hybris)は、世界的に著名なブランドや大手小売業者が運営するオンラインストアで利用されているクラウドベースのeコマースプラットフォームである。
CVE-2026-58231として追跡されているこの重大な脆弱性は、Commerce Cloudの中核となるData Hub Adapter拡張機能における不適切な認証処理に起因しており、権限を持たない攻撃者が複雑度の低い攻撃でこれを悪用し、任意のコードを実行することが可能となる。
「SAP Commerce Cloudでは、認証されていない攻撃者がデフォルトの認証クライアントを悪用し、十分な検証が行われていない特定の関数に対して、特別に細工された入力を送信することが可能です」とSAPは説明している。
「この脆弱性が悪用されると、任意のコード実行が可能となり、内部コンポーネントが侵害される恐れがあり、アプリケーションの機密性、完全性、可用性に重大な影響を及ぼす可能性があります。」
SAPは今週火曜日に発行したセキュリティアドバイザリにおいて、このセキュリティ脆弱性が現在積極的に悪用されているとはまだ指摘していませんが、Defusedのセキュリティ研究者は本日早朝、CVE-2026-58231が実環境で標的とされていることを確認しました。
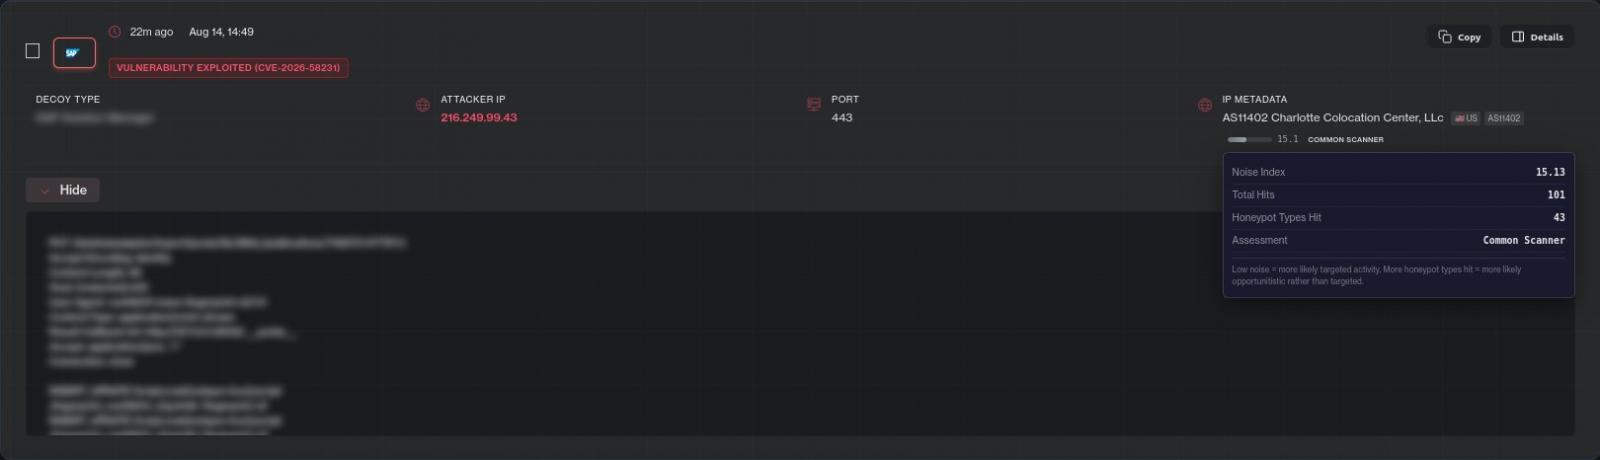
「CVE-2026-58231(SAP Commerce Cloudにおける認証不要のRCE、CVSS 10.0)に対する最初の悪用試みが、パッチ公開から3日後に当社のハニーポットを攻撃し始めています」と、Defusedは金曜日のツイートで警告した。 「この脆弱性については公開されたPoC(概念実証)はなく、悪用された事例も確認されていない。」
Defusedの報告の確認を求められた際、SAPの広報担当者は、同社がこの問題を認識しており、調査中であると述べた。
「セキュリティノート(https://me.sap.com/notes/3771065)が公開されており、SAPの顧客およびパートナーが利用可能です。これはSAPの8月のパッチ日にリリースされました。顧客およびパートナーには、直ちにシステムにパッチを適用することを推奨します」と、広報担当者は付け加えた。
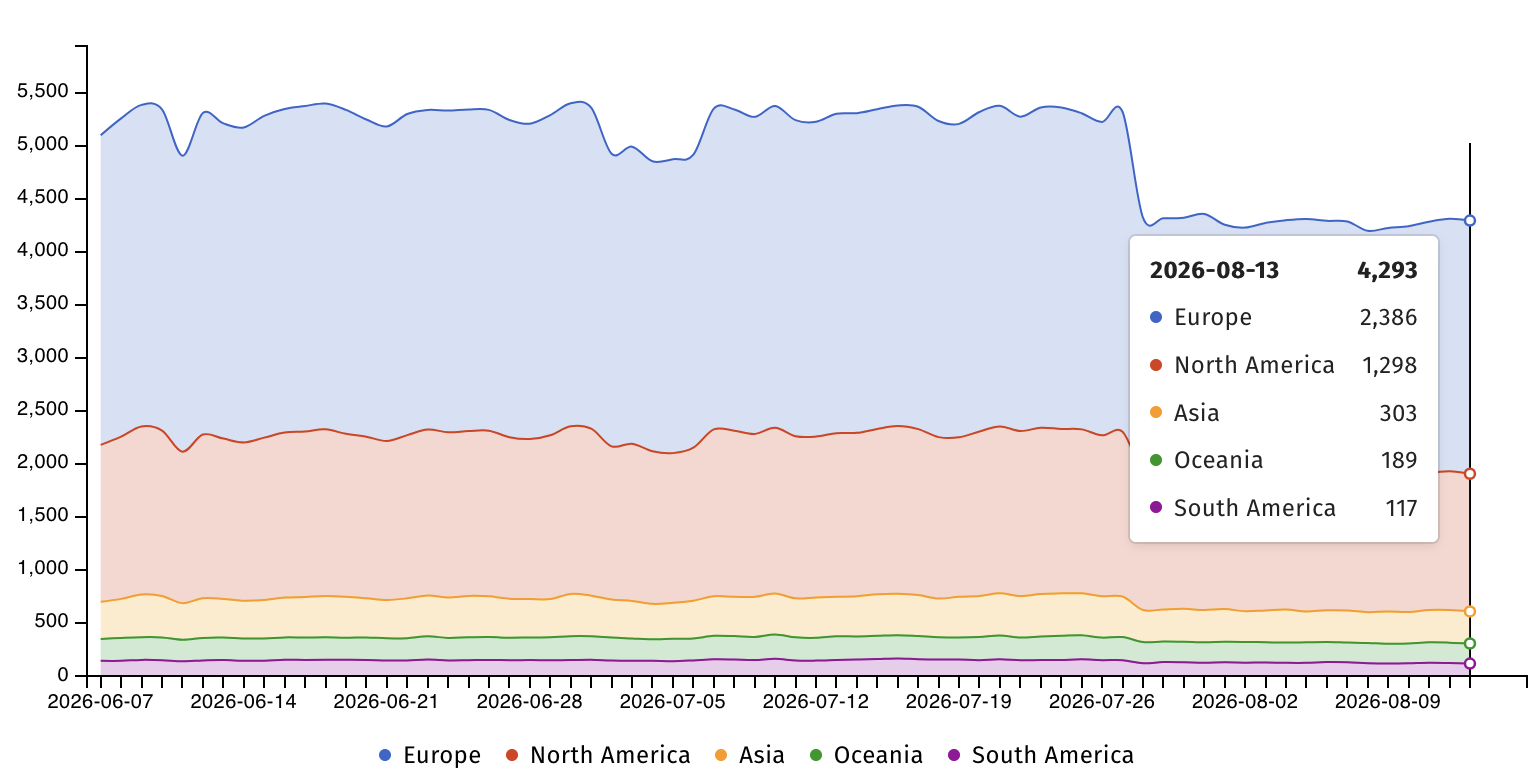
インターネットセキュリティ監視団体Shadowserverは、SAP Commerce Cloudのフィンガープリントを持つ4,200件以上のIPアドレスを追跡しており、その大半は欧州および北米に所在している。
しかし、そのうち何件がハニーポットであるか、あるいはCVE-2026-58231による攻撃に対してすでに防御措置が講じられているかについての情報は得られていない。
直近では、SAPは2026年7月のセキュリティパッチパッケージで16件の脆弱性を修正し、6月と 5月にはさらに30件の脆弱性を修正しました。これには、Commerce Cloudのエンタープライズグレードeコマースプラットフォームに影響を与える、さらに3つの重大なセキュリティ欠陥(CVE-2026-44761、CVE-2026-22732、およびCVE-2026-34263)が含まれています。
4月には、サイバーセキュリティ企業のAikidoとSocketも、開発者のシステムから認証情報を盗み出そうとする攻撃者が、サプライチェーン攻撃により複数の公式SAP npmパッケージを侵害したと報告した。
2021年11月以降、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、ランサムウェア攻撃で悪用された3件を含む14件のSAPの脆弱性を、「既知の悪用済み脆弱性」カタログに追加している。
SAPは、世界の上位100社のうち99社にサービスを提供するドイツの多国籍ソフトウェア企業であり、2025会計年度の総売上高は360億ユーロを超えたと報告している。
8月14日 11:51(EDT)更新:SAPの声明を追加しました。
出典:https://www.bleepingcomputer.com/news/security/max-severity-sap-commerce-cloud-flaw-now-targeted-in-attacks/


Comments