

石油大手シェルは、ランサムウェア集団「Clop」が89GBのデータを盗んだと主張したことを受け、セキュリティインシデントの可能性について調査を行っていることを確認した。
シェルは英国の多国籍エネルギー複合企業であり、シェブロン、エクソンモービルに次ぐ世界トップ3の石油・ガス企業の一つである。70カ国以上に8万5,000人の従業員を擁し、毎日2,000万人以上の顧客にサービスを提供する数万カ所規模のサービスステーションおよび充電ステーションの巨大なネットワークを運営している。
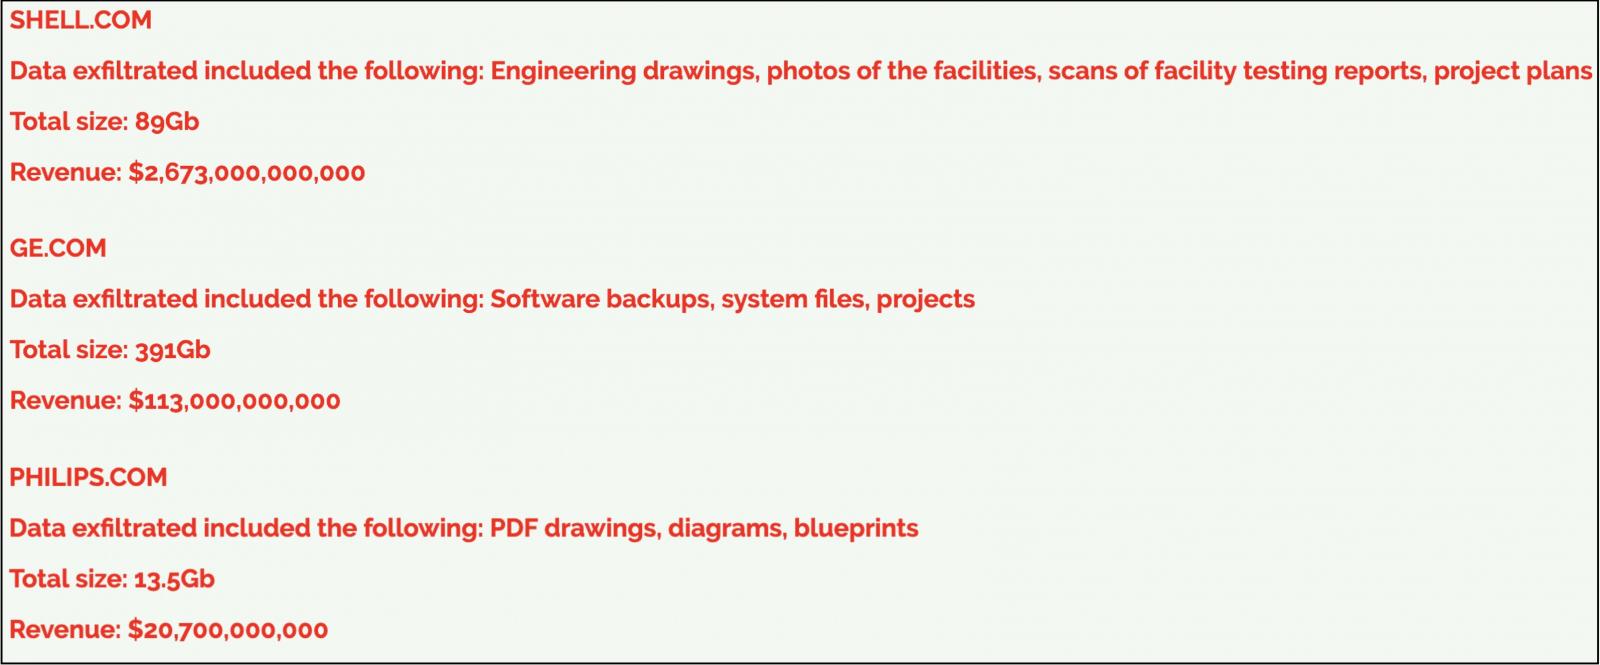
Clopのダークウェブ上のデータ流出サイトに最近投稿された情報によると、盗まれたとされるファイルには、設計図面、施設試験報告書のスキャン画像、施設の写真、プロジェクト計画書などが含まれているという。
「潜在的なインシデントの発生を認識しています。現在、セキュリティチームや関連する専門家と協力して調査を進めています」と、シェルの広報担当者は、Clopによるデータ盗難の主張について確認を求められた際、こう述べた。
同社は現時点でこれ以上の情報を公開していないが、Clopグループは自社のリークサイト上で、シェルを、CVE-2026-12569として追跡されている重大な不適切な入力検証の脆弱性を悪用し、インターネットに公開されたPTC WindchillおよびFlexPLMインスタンスを標的としたデータ窃取攻撃の新たな被害者43社の1つとして挙げている。
同様の攻撃の一環として、Clopは、テクノロジー大手であるゼネラル・エレクトリック(GE)およびフィリップスのネットワークから、バックアップ、システムファイル、プロジェクト、図面、図解、設計図などの機密データを盗んだとも主張している。
本日早朝にGEおよびフィリップスの広報担当者に連絡を取ったが、直ちにコメントを得ることはできなかった。PTCの広報担当者も、コメント要請に対してまだ回答していない。
PTCは6月17日にCVE-2026-12569のセキュリティパッチの提供を開始した。実環境での悪用は確認されていないものの、同社は顧客に対し、侵害の兆候(IOC)がないか環境を確認するよう促す非公開のアドバイザリも発表した。
PTCが6月26日に顧客に対し「脅威活動の活発化」について警告した後、米国 米国サイバーセキュリティ・インフラセキュリティ庁(CISA)も、この脆弱性が攻撃で積極的に悪用されていることを確認し、これを「既知の悪用済み脆弱性」カタログに 追加するとともに 、連邦機関に対し、3日以内にPTC WindchillおよびFlexPLMのインスタンスを保護するよう命じた。
CVE-2026-12569はドイツ当局にも緊急措置を促し、連邦情報セキュリティ局(BSI)は深夜に PTC の顧客に対し、できるだけ早くシステムにパッチを適用するよう警告した。
ClopによるWindchillおよびFlexPLMへの攻撃は、ランサムウェア情報共有・分析センター (Ransom-ISAC) およびサイバーセキュリティ企業ReliaQuestによっても確認された。ReliaQuestは、攻撃者がJSPウェブシェルを展開し、被害者の侵害されたPLMプラットフォームから機密データを窃取していると述べた。
PTC FlexPLMおよびPTC Windchillは、製品ライフサイクル管理(PLM)カテゴリーに属するエンタープライズソフトウェアプラットフォームであり、製品の追跡、設計、および最終製造に至るまでの管理に使用されます。
これら2つのシステムは、航空宇宙、防衛、自動車、重機、小売、医療技術(メドテック)の各分野における著名企業のエンジニアリング、製造、品質、サプライチェーンの各チームの間で広く普及している。 PTCによると、同社の製品は世界中で3万社以上の顧客に利用されており、そのうち1,500社以上のブランドおよび小売企業がFlexPLMを利用している。
出典:https://www.bleepingcomputer.com/news/security/shell-investigates-potential-incident-after-clop-data-theft-claims/


Comments