

データ漏洩通知サービス「Have I Been Pwned」によると、恐喝グループ「ShinyHunters」は7月にRingCentralをハッキングし、同社の160万件のアカウントから個人情報を盗み出した。
RingCentralは、通話、メッセージング、ボイスメールなどのサービスを提供するクラウドベースのコラボレーション・コミュニケーションプラットフォームであり、60万社以上の企業に利用されている。
同社は7月28日にこの事案を公表し、いわゆる「高度なソーシャルエンジニアリング攻撃」を受けてシステムが侵害されたことを明らかにした。
「これらの是正措置を講じて以来、新たな不正な活動は確認されていません。現時点で、この事案の影響を受けたのはRingCentral顧客のごく一部に限られており、影響を受けた顧客には直接連絡を取っています」と同社は述べている。
「RingCentralから連絡がない場合は、影響を受けていません。本事案はRingCentralの中核プラットフォームには影響を与えておらず、当社のサービスは中断なく稼働し続けています。」
RingCentralは、この侵害を特定の脅威アクターやハッカー集団によるものと特定しておらず、事件に関するさらなる詳細もまだ明らかにしていないが、身代金要求グループ「ShinyHunters」は7月27日に犯行声明を出し、623GBのデータを盗んだと主張している。
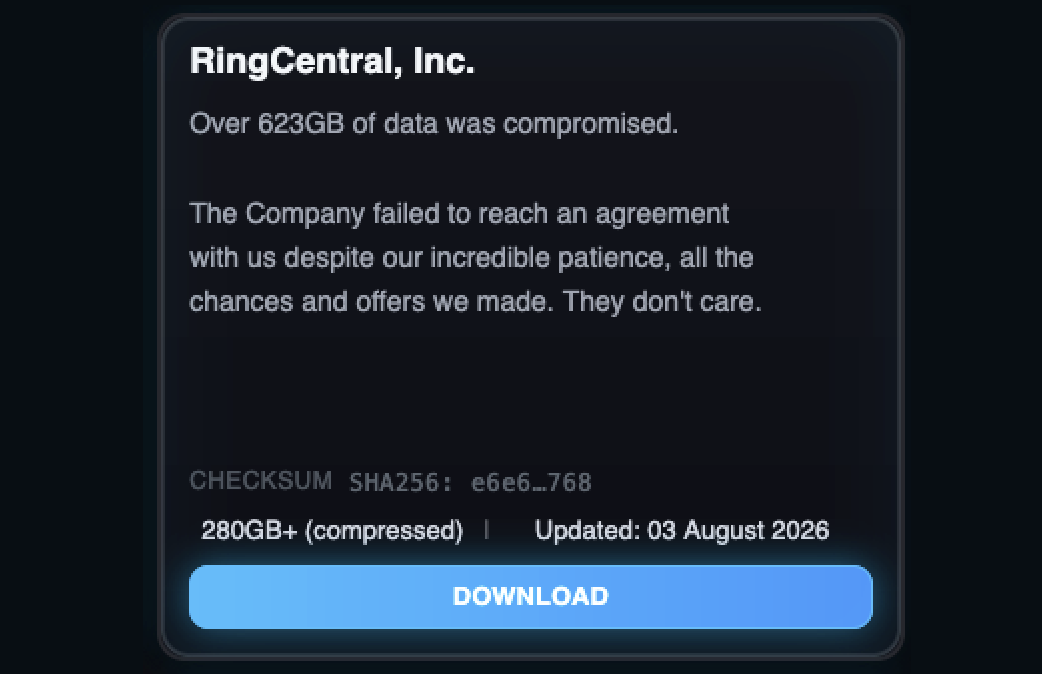
同社が盗まれたデータの破棄を求める身代金の支払いを拒否したため、このサイバー犯罪グループは、280GB分のファイルを含む圧縮アーカイブを、ダークウェブ上のリークサイトに公開した。
ShinyHuntersの主張を確認するため当メディアがRingCentralの広報担当者に連絡した際、即座の回答は得られなかったものの、「Have I Been Pwned」は流出したデータを分析した結果、そのリンクの正当性を確認し、木曜日に、そこには氏名、メールアドレス、電話番号、住所を含む160万件のアカウント記録が含まれていると発表した。
「2026年7月、クラウドベースのビジネスコミュニケーションプラットフォームであるRingCentralは、ShinyHuntersによる『支払わなければ情報を流出させる』という恐喝キャンペーンの標的となった」と同サイトは述べた。
RingCentralは、攻撃者がどのようにして同社のシステムへのアクセス権を取得したかについて、まだ具体的な情報を明らかにしていないが、ShinyHuntersは過去1年間にSalesforceの顧客数百社で情報漏洩を引き起こしたと主張しており、Salesloft Drift および Salesforce Auraのキャンペーンにおいて15億件以上の記録を盗んだとしている。
この恐喝グループは、12社以上のSnowflake顧客や、その他さまざまなサードパーティ統合プロバイダーにおけるセキュリティ侵害とも関連付けられている。
ごく最近、ShinyHuntersは、Oracle PeopleSoftのゼロデイ脆弱性を悪用したデータ窃取攻撃に続き、100を超える組織で発生した一連の新たな侵害について犯行声明を出した。
出典:https://www.bleepingcomputer.com/news/security/ringcentral-data-breach-exposed-info-of-16-million-accounts/


Comments