

「あなたのiPhoneを標的とした傭兵型スパイウェア攻撃」が検出されたとする「Apple脅威通知」を受け取ったばかりの方、あなただけではありません。
Appleは、8月13日に110カ国の対象ユーザーに対して新たな脅威通知を送信したことを確認しました。
Reddit上のユーザーからもこの警告を受け取ったという報告が寄せられていますが、この機能自体は新しいものではありません。
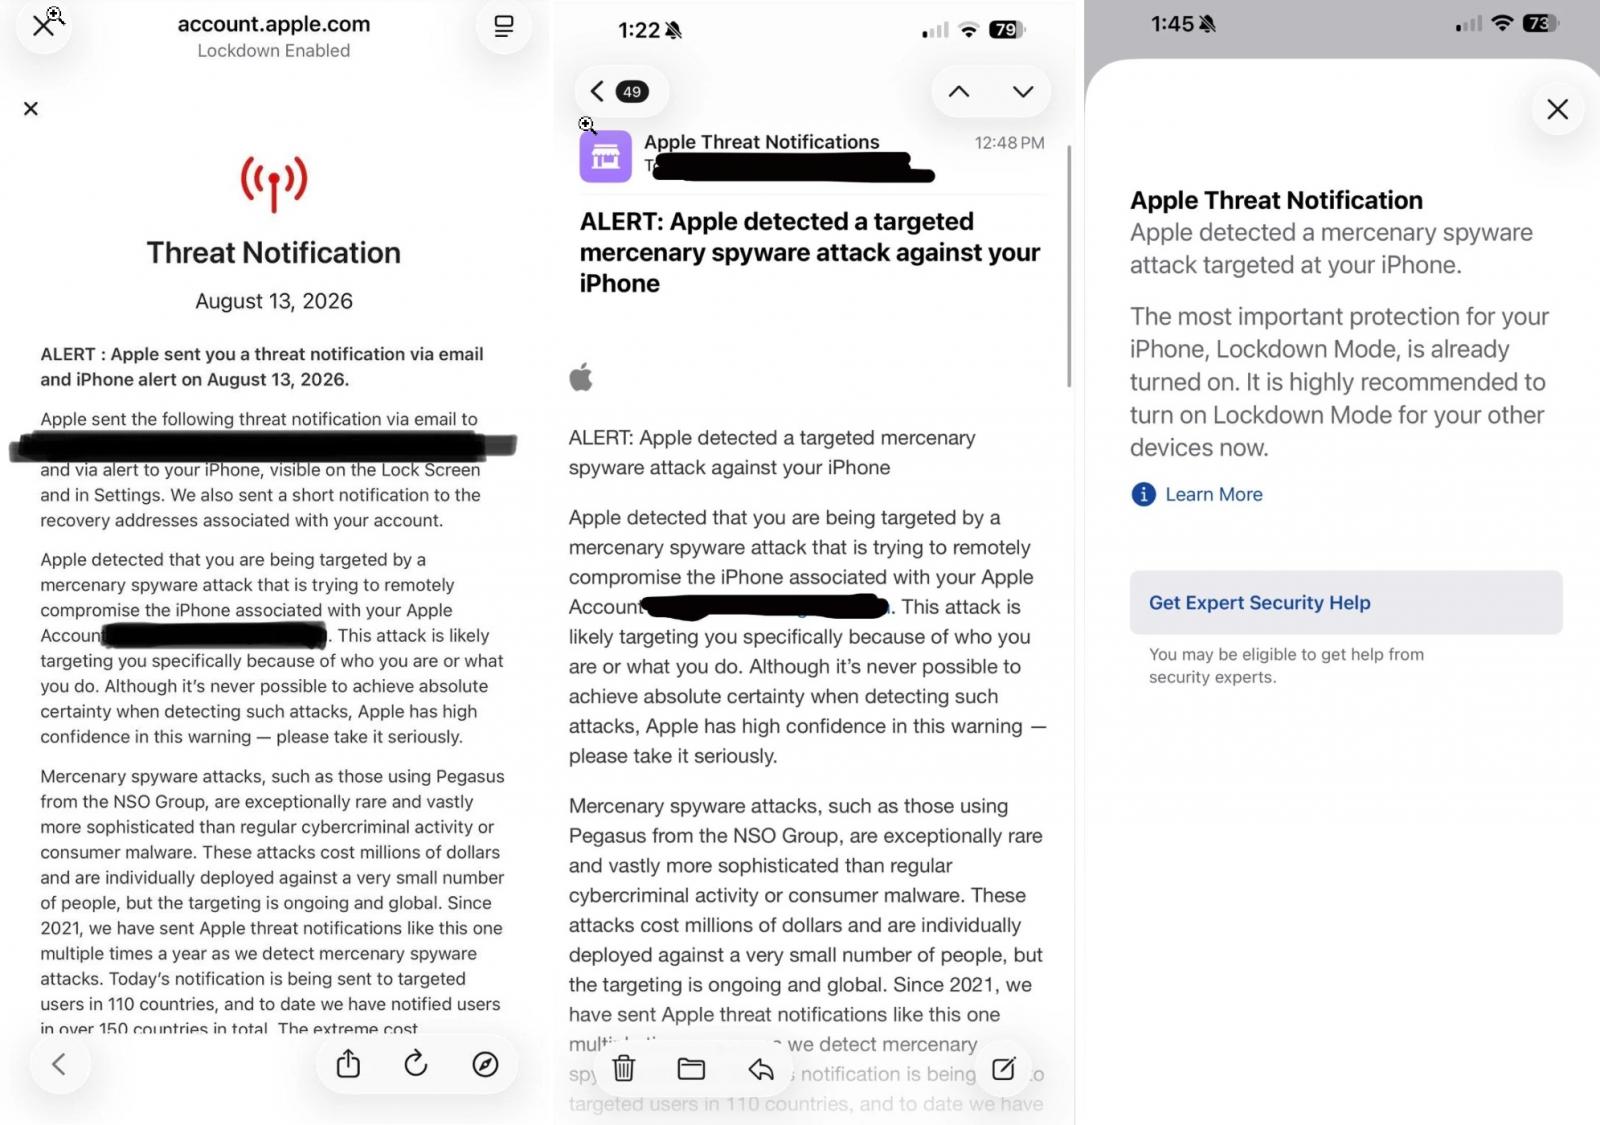
出典:Reddit
Appleは2021年以降、標的を絞った傭兵型スパイウェア攻撃を検知するたびに、年に数回この脅威通知を送信している。
また、Appleは個々の警告の背景にあるスパイウェアを特定していないため、今回の通知が特に「ペガサス」に関連しているという証拠はない点にも留意すべきだ。
しかし、Apple自身は、この種の攻撃と歴史的に関連付けられてきた傭兵型スパイウェアの例としてNSOグループの「ペガサス」を挙げており、過去のAppleの脅威通知に関するフォレンジック調査では、一部のケースでペガサスへの感染が確認されている。
Appleは以前、サポート文書の中で、特定のiPhoneユーザーに対する標的を絞った傭兵型スパイウェア攻撃を検知した後、150カ国以上のユーザーに脅威通知を送信していることを確認していた。
潜在的な標的のリストには、ジャーナリスト、活動家、政治家、外交官などが含まれており、これらは歴史的にこの種のスパイウェアの標的となってきた人々です。
これらの攻撃は費用がかさみ、高度に洗練されており、通常はごく少数の個人を標的としています。
「傭兵型スパイウェア攻撃には数百万ドルの費用がかかり、その有効期間は短いことが多いため、検知や防止がはるかに困難です」とAppleは説明した。
「ユーザーの大半は、このような攻撃の標的になることは決してないでしょう」。
同社は、個々の警告を特定の政府、企業、または地域に帰属させることはしていない。
Appleは、脅威に関する通知を真剣に受け止めるべきだと述べている
Appleは、傭兵型スパイウェアの活動が疑われる事例を特定するために、独自の脅威インテリジェンスと調査に依拠しています。つまり、これらの通知は単なる通常の警告ではなく、「信頼度の高いアラート」であるということです。
「当社の調査で絶対的な確実性を得ることはできませんが、Appleの脅威通知は、ユーザーが傭兵型スパイウェア攻撃の標的となっていることを示す信頼度の高いアラートであり、非常に真剣に受け止める必要があります」とAppleは指摘した。
「脅威通知を発出する具体的な理由については、傭兵型スパイウェアの攻撃者が将来的に検出を回避するためにその手法を適応させる手助けとなる可能性があるため、情報を提供することはできません。」
またAppleは、受信者が重要な情報を容易に見つけ、アカウントやデバイスを保護するための推奨手順に従えるよう、脅威通知の表示方法を改善したと明らかにした。
Appleがこの活動を検知した場合、ユーザーのAppleアカウントに登録されているメールアドレスおよび電話番号宛てに、メールおよびiMessageによる通知を送信します。
メールは通常threat-notifications@email.apple.com から送信されますが、Appleはこれらの警告を装った偽の通知についてもユーザーに注意を促しています。
脅威通知が本物かどうかを確認する方法
account.apple.com にアクセスすることで、脅威通知が本物かどうかを確認できます。Apple から脅威通知が送信されている場合、ログイン後にページの上部にその通知が表示されます。
Appleからの脅威通知メールでは、リンクのクリック、ファイルの開封、アプリやプロファイルのインストール、Appleアカウントのパスワードや認証コードの入力を求めることはありません。
影響を受けたと思われる場合は、「ロックダウンモード」を有効にし、デバイスを最新のソフトウェアに更新し、サイバーセキュリティの専門家に相談してください。
Appleは、これらの警告を真剣に受け止めるよう推奨しています。なぜなら、警告を受け取ったということは、そのユーザーが個別に標的とされた可能性が極めて高いことを意味するからです。
更新1:8月13日に110カ国の標的となったユーザーに対して脅威通知が送信されたことをAppleが確認した声明に基づき、記事を更新しました。
出典:https://www.bleepingcomputer.com/news/apple/apple-sends-new-threat-notification-alerts-over-mercenary-spyware-attacks/


Comments