


「Akira」ランサムウェアのアフィリエイトは、侵害されたシステムを「ネットワーク機能付きセーフモード」で再起動させることで、エンドポイント検出・対応(EDR)ソリューションを無効化しました。
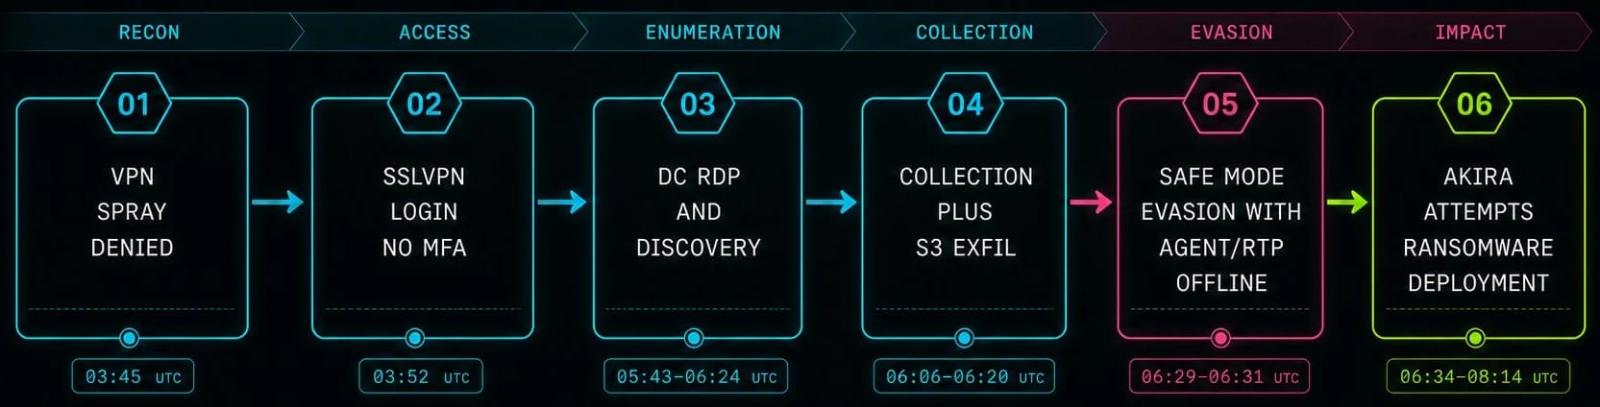
この攻撃は8月4日、ハッカーが多要素認証(MFA)が設定されていない、セキュリティ上の脆弱性が露呈していたSonicWallのVPNデバイスを介して初期アクセスを獲得した後に発生した。
マネージド検出・対応(MDR)サービス企業のHuntressによると、VPNへのログインに成功してから約2時間後、攻撃者はRDPを介してドメインコントローラーに接続し、Active Directoryのユーザーとコンピュータを列挙した後、アプリケーションサーバーへと移動した。
攻撃者はWinRARを使用してマップされたファイル共有をアーカイブし、s5cmdコマンドラインツールを使って盗んだデータを攻撃者が制御するS3バケットにアップロードした後、リモートアクセス用にAnyDeskをインストールした。
その段階で、攻撃者はAnyDeskを使用して、侵害されたホストを「ネットワーク機能付きセーフモード」で起動させ、HuntressエージェントとMicrosoft Defenderのリアルタイム保護の両方を無効化しました。
セーフモードは、トラブルシューティングや診断作業のために設計された Windows の起動状態です。限られたドライバーとサービスのみを使用して Windows を起動するため、通常、ほとんどのサードパーティ製ソフトウェアやサービスの読み込みが阻止されます。
Huntressによると、セーフモード状態の10分間、「ホストではEDRが機能せず、アンチウイルスも無力化されていた」という。
その間、攻撃者はWindowsのセーフモードレジストリにAnyDeskを追加し、再起動後も起動できるようにすることで、侵害されたマシンへのリモートアクセスを維持しました。
しかし、セーフモードでAnyDeskを介してランサムウェアのメインペイロード(akira.exe)を起動しようとした際、システムが仮想メモリ不足を報告し、メモリ不足エラーやPowerShellエラーが発生したため、実行に失敗した。
出典:Huntress
セーフモードではリアルタイム保護が無効化されていたものの、最終的にスケジュールされたDefenderのスキャンによってAkiraの実行ファイルが検出されました。しかし、マシンがセーフモードのままである限り、このセキュリティツールはそれを削除することができませんでした。
Defenderがファイルを隔離したのは、攻撃者がシステムを通常モードで再起動し、リアルタイム保護が復元されてからでした。
ファイルの暗号化には失敗したものの、Akiraのオペレーターは、最初のアクセスから5時間足らずの間に、データ恐喝を目的とした認証情報やファイルの窃取に成功した。
Huntressは、SnatchやAvosLockerなどの他のランサムウェアファミリーが長年にわたりこの戦術を使用してきたと指摘しているが、同社がAkiraによる攻撃でこれを確認したのは今回の事件が初めてである。
研究者らは、すべてのVPNアカウントに多要素認証(MFA)を導入し、認証情報スプレー攻撃の検知対策を講じ、セーフモードの起動設定の変更や、セーフモードのサービスレジストリへのリモートアクセスツールの追加を監視することを推奨している。
出典:https://www.bleepingcomputer.com/news/security/akira-hackers-disable-edr-with-safe-mode-steal-data-but-fail-to-encrypt/


Comments