


現在進行中のデータ窃取キャンペーンでは、Salesforce Experience Cloud や ServiceNow のカスタマーポータルを通じて匿名ユーザーに公開されているデータを、特注のツールを使用して盗み出しています。
SaaSセキュリティ企業Recoが「City-Forum」と名付けたこのデータ窃取キャンペーンは、世界中の複数の組織を標的とした単一のサーバーに起因することが判明している。標的となった組織には、通信会社、銀行および金融サービス企業、エンタープライズソフトウェアベンダー、セキュリティおよびデータプライバシー企業、ならびに公共セクターのポータルサイトなどが含まれる。
Recoによると、攻撃は現在も継続しており、その活動はますます活発化しているという。
「City-Forum」データ窃取攻撃
Recoによると、すべての攻撃はドイツのVPSプロバイダーContaboがホストするIPアドレス「158.220.87.79」から発信されており、データをダウンロードする際にはほぼ常にデフォルトのユーザーエージェント「Go-http-client/1.1」が使用されている。
このIPアドレスはcity-forum.comドメインに関連付けられており、少なくとも2025年3月以降、同サーバーに解決されていることから、このインフラストラクチャは1年以上も維持されていることが示唆される。
研究者らによると、これらのIOCの組み合わせは、このキャンペーンにおいてSalesforceおよびServiceNow環境を標的としたほぼすべての攻撃で確認されているという。
「SalesforceとServiceNowの両方に対して、世界中の複数の組織で同じフィンガープリントが確認されています。現在も活動は続いており、その規模は拡大しています」とReco氏は説明する。
「これまでのところ、ゲストユーザーによる活動しか確認されておらず、認証済みユーザーによる活動は確認されていませんが、その可能性を完全に排除することはできません。」
これらの攻撃は、SalesforceやServiceNowの脆弱性を悪用しているわけではない。
その代わりに、組織が過度に寛容な共有ルール、権限設定、またはポータル構成によって、誤って認証されていないゲストユーザーに公開してしまったデータを盗み出しています。
Salesforce Experience CloudとServiceNowは、いずれも認証されていない訪問者を管理するためにゲストアカウントを使用しています。これらのアカウントにデータレコードへのアクセス権が与えられている場合、インターネット上の誰でも、さまざまなAPIエンドポイントを通じてそのデータを取得できる可能性があります。
Salesforce では、確認された活動の大部分が旧式の Aura フレームワークを標的としており、攻撃者は/auraまたは/s/sfsites/auraエンドポイントにリクエストを送信して、「アカウント」「連絡先」「ケース」などのどのオブジェクトが一般に公開されているかを特定しています。
Recoによると、攻撃者はまずHostConfigController.getConfigDataを呼び出してゲストアカウントが利用可能なオブジェクトを列挙し、次にSelectableListDataProviderController.getItemsを使用して、アクセス可能なオブジェクトからレコードを取得しているという。
Recoによると、最も攻撃が集中したターゲットでは、攻撃者のIPアドレスから56万件以上のイベントが記録されており、そのほぼすべてがゲストAuraの列挙に関連していたとのことです。
この種の Salesforce ゲストユーザー悪用は目新しいものではなく、以前にも ShinyHunters によるデータ窃取キャンペーンで利用されていました。
ShinyHunters は以前、AuraInspector ツールの改変版を使用して、設定ミスのある Experience Cloud ポータルから公開されたレコードを盗み出していました。
しかし、City-Forumの攻撃者は、これらの同じAuraエンドポイントだけでなく、新しいLightning Web Runtime(LWR)フレームワークを使用して構築されたSalesforceサイトも標的にしています。
LWR サイトでは、攻撃者は Salesforce の UI API を利用して、/webruntime/api/services/data/{version}/graphql 宛てに送信される GraphQL リクエストを通じて、ゲストアカウントに公開されているデータを盗み出しています。
Reco社によると、この手法を使用する公開された攻撃ツールは確認されておらず、AuraInspector、S-RET、CirrusGoなどの既存のツールもwebruntimeインターフェースを使用していないとのことです。
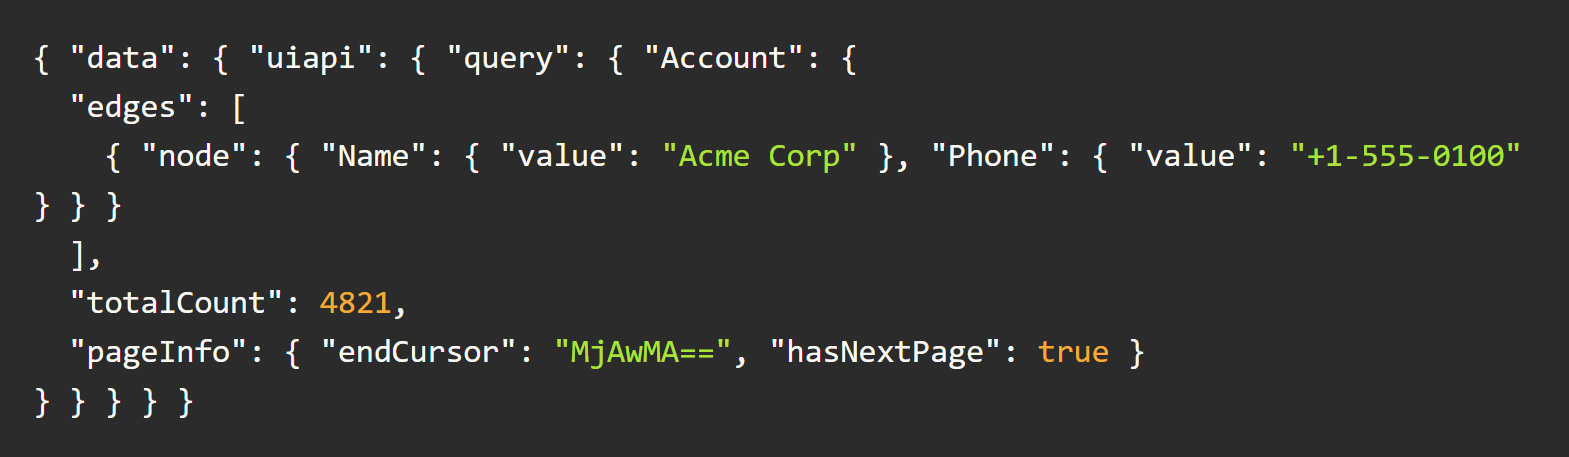
出典:Reco
また、攻撃者は Experience Cloud サイト内の/SiteRegisterおよび/CommunitiesSelfRegエンドポイントを標的とし、自己登録機能が有効かどうかを確認しています。これが有効な場合、ゲストがより広範なアクセス権を持つ認証済み外部アカウントを作成できる可能性があります。
同じ攻撃者は、ネイティブのPOST /api/now/sp/search?sysparm_cancelable=trueエンドポイントを通じて ServiceNow Service Portals を標的にしていますが、Reco によると、このエンドポイントが攻撃に悪用された事例はこれまで確認されていませんでした。
このエンドポイントは ServiceNow のポータル検索機能で使用されており、匿名リクエストを受け付け、検索ソースがゲストアクセスを許可するように設定されている場合、データを返す可能性があります。
Recoによると、攻撃者は検索用語を変化させて公開されている情報を列挙することが可能であり、調査対象となったある環境では、リクエスト数が1日あたり数十件から数百件へと増加したとのことです。
ServiceNowのトランザクションログにはPOSTボディが記録されないため、防御側は自動検索が行われたことや返されたデータ量を確認することはできるものの、攻撃者が使用した正確な検索語句を特定することはできません。
こうした Salesforce での活動の一部は、過去の ShinyHunters による攻撃と類似しているものの、Reco によると、現在のキャンペーンを同グループと結びつける証拠はないという。
また、研究者らは、ShinyHunters などの過去のキャンペーンでは通常、複数のシステムや異なる IP アドレスが使用されていたのに対し、City-Forum のインフラストラクチャは 2025 年 3 月以降、同じ IP アドレスを維持し続けている点にも言及しています。
Salesforce管理者は、ゲストユーザーの共有ルール、オブジェクトおよびフィールドの権限、ファイルへのアクセス、メンバーの可視性、および自己登録設定を見直すことが推奨されます。
LWRサイトについては、Recoは、必要がない場合にゲストユーザーがパブリックAPIにアクセスできるようにする「Experience Builder」オプションを無効にすることも推奨しています。これにより、データの列挙や窃取に使用されるさまざまなAPIエンドポイントへのアクセスがブロックされます。
ServiceNowの管理者は、Service Portalsを通じて公開されている検索ソースを確認し、機密データを含む検索ソースに対して厳格な認証およびアクセス制御が適用されていることを確認する必要があります。
出典:https://www.bleepingcomputer.com/news/security/city-forum-data-theft-attacks-target-salesforce-servicenow-portals/


Comments