

多くのセキュリティチームにとって、企業ネットワークへの侵入経路として想定されるのは、フィッシングメールや脆弱性の悪用から始まるものです。しかし、採用プロセスを悪用して正当なアクセス権を取得するという、これとは異なる手法も存在します。
7月、米国務省は、就職を目的として他国の国民を装う北朝鮮のIT労働者について警告するアラートを発表した。採用されると、これらの労働者は給与を北朝鮮の本部組織に送金する。
FBIもまた、不正な従業員がアクセス権限を利用してソースコードのリポジトリをコピーしたり、機密情報を持ち出したり、その他のサイバー犯罪活動を支援したりする恐れがあると警告している。発覚したり解雇されたりした後、盗んだコードやデータを公開すると脅して雇用主から金銭をゆすり取ろうとする者もいる。
こうした手口は、身元の確認と、アカウントを使用している人物の本人確認との間にギャップが存在することを露呈している。例えば、履歴書は信憑性があるように見え、ノートパソコンが国内の住所に届くこともある。しかし、これらの確認手段のいずれも、それだけでは、面接を受けた人物が機器を受け取った本人であることや、最終的にログインする人物であることを証明するものではない。
サービスデスク担当者にとっての課題は、アクセスを要求している人物が実在する人物であり、かつ正当な新入社員であることを、いかにして確認できるかという点にある。
偽のリモートワーカーが採用管理をすり抜ける手口
国籍や身元の変更:これは 北朝鮮のITワーカーが用いる主要な戦術であり、彼らはオンラインプラットフォームに登録する際に情報を偽造します。これには、身分証明書の偽造、他人へのなりすまし、あるいはプロキシを使用してアカウントを登録することが含まれます。
AIを活用した偽プロフィールの作成: 自身の身元に信憑性を与えるため 、偽の労働者は専門的なプロフィールやソーシャルメディアアカウントを作成することもあります。彼らはAIを活用して、実際のIT専門家の口調や言葉遣いに合わせることで、こうした活動を支援しています。
非伝統的な支払い方法:偽の 労働者は、銀行振込による給与受け取りを避け、代わりに送金や仮想通貨を好む場合があります。北朝鮮の労働者が、給与の入金に第三者を利用し、その口座の使用料として第三者に支払いをしている事例が確認されています。
所在地の偽装: VPNやリモートデスクトップソフトウェアなどのツール を使用して、海外から勤務している事実を隠蔽する場合があります。
海外の仲介者の利用:一部の偽装労働者は、デバイスの配送や使用に仲介者を利用します。雇用主が支給したコンピュータは、労働者が居住していると主張する国の住所に配送されます。仲介者はデバイスの電源を入れ、インターネットに接続した状態を維持し、海外の労働者がそれらを遠隔操作できるようにします。
Specops Password PolicyでActive Directoryのパスワードを保護する
ベライゾンの「データ侵害調査レポート」によると、侵害事例の44.7%で盗まれた認証情報が関与していることが判明しました。
コンプライアンスに準拠したパスワードポリシーで、Active Directoryのセキュリティを簡単に強化し、60億件以上の漏洩パスワードをブロックしてセキュリティを向上させ、サポートの負担を大幅に軽減しましょう!
採用審査だけでは、ノートパソコンを誰が使用しているかを証明できない理由
身元調査、就労資格確認、および本人確認は、候補者から提供された情報が信頼できるものであることを確認するために設けられています。しかし、偽装リモートワーカーによる不正行為は、これら異なる検証方法間の隙を悪用しています。
組織は、身元の存在、氏名記載者が就労資格を有していること、そしてノートパソコンが承認された住所に配送されたことを確認できるかもしれません。それでもなお、最終的には他者が管理しているアカウントに認証情報を発行してしまう可能性があります。
北朝鮮のIT労働者のような手口で用いられる戦術は、特定の管理措置を満足させるよう設計されています:
- 盗まれた、あるいは代理人が提供した書類は、本人確認の要件を満たします。
- 偽造された履歴書は、採用担当者の一次審査を通過する。
- 代理人または熟練労働者が面接委員会の審査を通過する。
- 仲介者の住所は、機器の配送プロセスを満たす。
- ノートパソコンの集積場所は、場所および機器に関する要件を満たします。
- サードパーティのアカウントは、給与支払いのプロセスを満たしている。
偽のリモートワーカーを見分ける警告サイン
単一の指標だけで、応募者が偽のワーカー組織の一員であることを証明できるわけではありません。しかし、米国国務省が指摘しているように、注意すべき警告サインがいくつかあります:
- 登録情報の頻繁な変更。
- アカウント名義人と登録済み支払口座の名義人が一致しないこと。
- 同一のIDを使用して複数の口座が開設されている。
- 同一のIPアドレスから複数のアカウントにアクセスされている、あるいは短期間に複数のIPアドレスから単一のアカウントにアクセスされている。
- ログイン時間が異常に長い。
偽装雇用を防ぐためのオンボーディングプロセスの強化
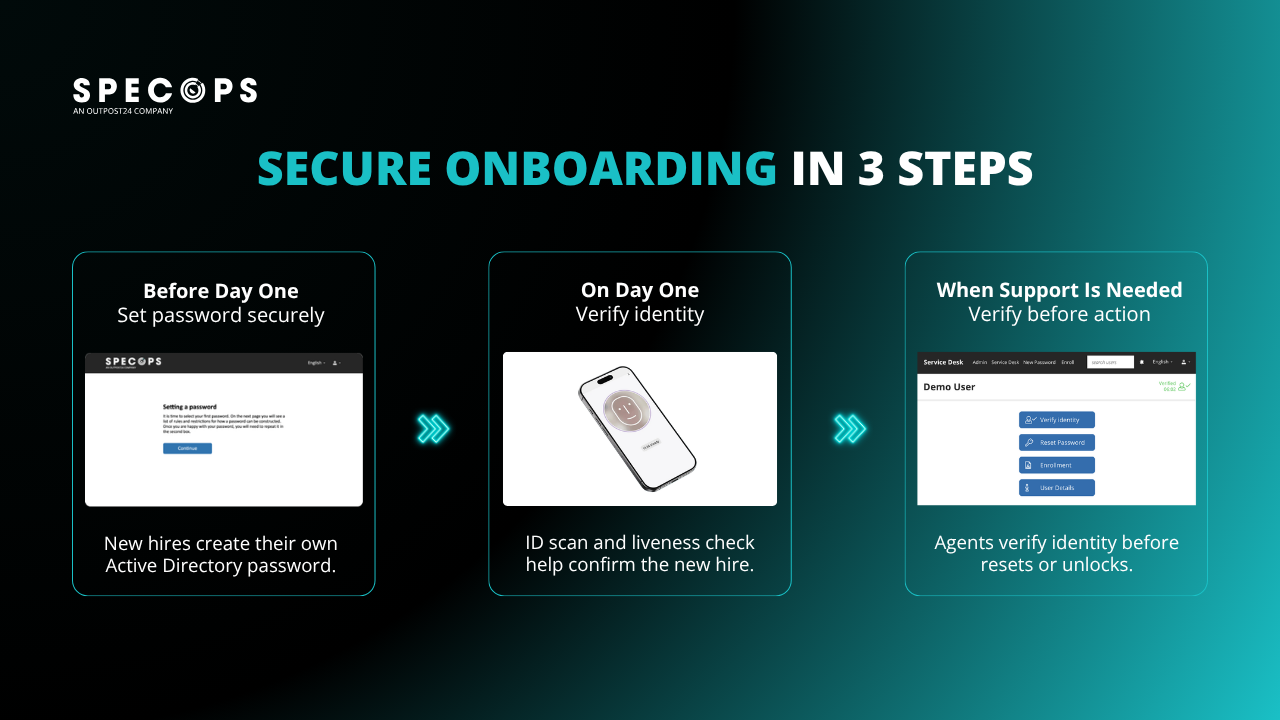
組織は、偽装労働者のリスクを軽減するために、フリーランスやリモート勤務者の採用において堅牢な審査プロセスを必要としています。「Specops Secure Onboarding」のようなソリューションを利用することで、組織はオンボーディングプロセスに政府発行の身分証明書のスキャンや生体認証による生体検知を追加し、重要な段階で本人確認を行うことができます。
身分証明書の確認により、その身分証明書が本物であることを確認し、生体認証チェックでは、オンボーディング手続きを行っている人物と、その身分証明書に記載された写真を照合します。
さらに、生体認証による生体検知により、カメラに提示されているのが写真や録画、加工された動画ではなく、実在する人物が物理的に存在していることを確認します。
有効な身分証明書であっても、盗まれたものや第三者から提供されたものである可能性があります。同様に、アップロードされた画像と一致しているように見える顔でも、リプレイやディープフェイクによって提示されている可能性があります。身分証明書の検証と生体認証による生体検知を組み合わせることで、いずれかの手段を単独で用いる場合よりも強力な証拠を提供できます。
16,000種類以上の身分証明書に対応しているSpecops Secure Onboardingは、このプロセスを、幅広いリモートおよび国際的な採用シナリオに適用することができます。
本人確認をアクセス制御へと昇華させる
偽のリモートワーカーによる不正操作から得られる最大の教訓は、身元情報を単発の採用記録として扱うべきではないということです。
組織は、承認された身元がアクセス権限を受け取る実在の人物のものであることを確認する必要があり、アクセス権限が回復または変更された際に、その確認を繰り返し行うための信頼性の高い方法が必要です。
Specops Secure Onboardingは、採用初日に政府発行の身分証明書の検証と生体認証による生存確認を組み合わせ、さらにサービスデスク担当者が対応を行う前に本人確認を義務付けることで、標的とされる可能性が最も高い瞬間に、信頼性の高い本人確認チェックポイントを提供します。
Specopsのソリューションが、ますます巧妙化するID攻撃から御社のサービスデスクをどのように保護できるか、ぜひ今すぐお問い合わせください。
本記事はSpecops Softwareが提供・執筆したものです。
出典:https://www.bleepingcomputer.com/news/security/the-threat-hiding-in-your-hiring-process-how-fake-remote-workers-get-in/


Comments