


Signalは、暗号化されたチャットが傍受されていないことを確認するための新たな手段をユーザーに提供する、新しいセキュリティ機能「自動鍵検証」を導入しました。
この新機能は、「鍵の透明性」システムの一環であり、CloudflareとTrail of Bitsを信頼できる第三者の独立監査機関として活用し、Signalでの会話の完全性を検証するものです。
「この機能は、ユーザー自身、Signal上の接続先、そして第三者監査機関によって行われる一連の検証を通じて機能し、これらを組み合わせることで、安全番号を手動で検証する場合と同等の保証を提供します。安全番号とは異なり、これらの検証は独立して行われ、対面での会合や二次的な通信チャネルを必要としません」と、Signalのソフトウェアエンジニアであるキャサリン・イェン氏は述べています。
「この検証システムにより、電話番号やユーザー名とその公開暗号鍵との関連付けが、Signalのエコシステムに参加するすべてのユーザーに対して、グローバルに一貫性があり、透明性が確保されます。 これにより、鍵の所有者の知らないうちに鍵がすり替えられるような事態――例えば、悪意のある第三者がSignalを侵害し、あなたの接続先の電話番号に別の鍵を関連付けてしまうようなケース――から保護されます」
ユーザーは、Signalで「設定」>「プライバシー」>「詳細設定」に移動し、「自動鍵検証」をオンにすることで、この機能を有効にできます。
また、安全番号の検証画面で「自動的に検証」をクリックすることで、チャット中のSignalユーザーの公開鍵を検証することもできます。検証に成功すると、アプリには緑色のチェックマークと「暗号化が検証されました」というメッセージが表示されます。
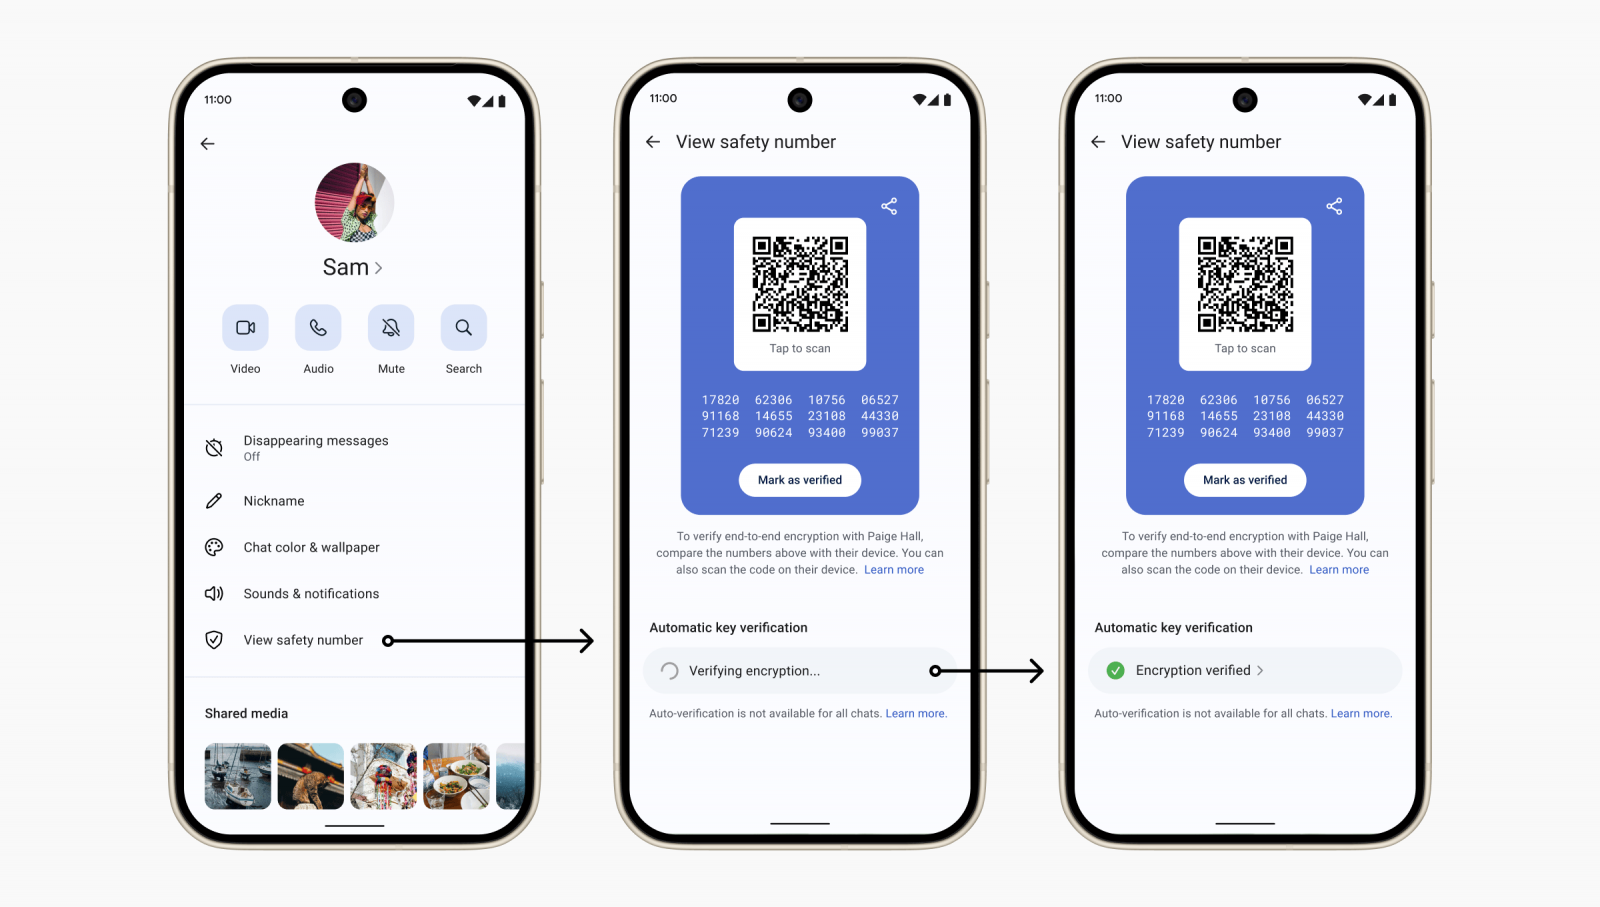
Signalや独立した監査機関に依存したくないユーザーは、プライバシー設定で自動鍵検証機能を無効にし、手動による安全番号検証を引き続き利用することができます。
「鍵の透明性は、メッセージングのセキュリティにおける重要な要素を確認するための使いやすい方法を提供し、既存のセーフティナンバーシステムを補完するものです」とSignalは述べています。
「時間の経過とともに、この検証は、Signal接続やサードパーティの監査機関によって継続的に行われる検証と相まって、Signalエコシステム全体において、このSignal接続の鍵の一貫性を保証します。」
5月には、フィッシングやソーシャルエンジニアリングの試みに対する追加の安全対策として、ユーザーが外部からのリクエストの安全性を評価する時間を確保できるよう設計された、新しい警告メッセージとアプリ内確認機能も導入されました。
これは、FBI、ドイツ当局、オランダ政府の報告によると、ロシア政府が支援するハッカーによる攻撃がきっかけとなったものです。彼らは、著名なユーザーを標的とし、偽の「Signalサポート」アラートを送信してSignalの「リンクされたデバイス」機能を悪用し、標的のアカウント、チャット、連絡先リストへのアクセス権を取得していました。
その1か月後、米国務省は、Signalユーザーを標的とした大規模なフィッシングキャンペーンに関与しているハッカーグループ「UNC5792」および「UNC4221」のメンバーの特定や所在の把握に協力できる者に対し、最大1,000万ドルの報奨金を支払うと発表した。
出典:https://www.bleepingcomputer.com/news/security/signal-adds-new-security-feature-to-thwart-man-in-the-middle-attacks/


Comments