


北朝鮮のハッカーたちは、「オペレーション・ドリーム・ジョブ」キャンペーンの一環として、Windowsのゼロデイ脆弱性(CVE-2026-68820)を悪用し、防衛関連企業を標的にしている。
マイクロソフトは今月の「パッチ・チューズデー」セキュリティ更新プログラムでこの脆弱性に対処し、実環境において積極的に悪用されていると指摘した。研究者らは、ラザロ(Lazarus)脅威グループが7月上旬からこの脆弱性を悪用していることを突き止めた。
マイクロソフトによると、この脆弱性は「WindowsのWinSock用補助機能ドライバー(AFD.sys)におけるuse-after-free」であり、攻撃者がローカル特権を昇格させることを可能にするという。
同社はさらに、ローカルで認証済みのユーザーが、影響を受けるシステム上で特別に細工されたアプリケーションを実行することでレースコンディションを誘発し、最終的にユーザーの操作を一切必要とせずにSYSTEM権限を取得できると付け加えた。
長年にわたり続いている「オペレーション・ドリーム・ジョブ」キャンペーンの最近の波は、欧州およびインドの防衛、航空宇宙、航空関連組織を標的としており、標的組織の従業員に対して偽の採用オファーを送りつけている。
少なくとも1件の事例では、脅威アクターがフランスの組織を侵害し、それを悪用して他の標的に対するスピアフィッシング攻撃を行った。
サイバーセキュリティ企業Check Pointの研究者は、「Operation Dream Job」の最新亜種を追跡した結果、Lazarusが、Windows 11ビルド26100および26200を具体的にサポートするCVE-2026-68820に対するエクスプロイトを組み込んでおり、これにより権限を昇格させていた。

出典:Check Point
ラザロがAFD.sysのゼロデイ脆弱性を悪用して権限を昇格させ、標的システムにFudModuleルートキットをインストールしたのは、今回が初めてではない。
研究者によると、この最新バージョンのルートキットには、EDRのテレメトリ機能を無効化したりセキュリティ製品を妨害したりするといった、以前から報告されていた機能に加え、Smart App Controlの改ざん機能も追加されている。
Check Pointの分析によると、ハッカーたちは「Troy」と呼ばれる新しいバックドアも展開しており、これには以下を含む17のコマンドがサポートされていることが明らかになった。
- システムおよびプロセスの偵察
- ファイルのアップロード、ダウンロード、削除、およびアーカイブベースの情報流出
- 隠蔽されたコマンドの実行
- リモートでのプロセス終了
- メモリ内DLLの注入
- 設定およびビーコンのタイミングの変更
また、Check Pointは、脆弱性のあるRoundcubeのインストール環境を標的としたスキャンが確認されたと報告しており、これらの環境はその後、「RelayShell」と呼ばれる新しいPHPウェブシェルによって侵害されました。
攻撃者は、漏洩した認証情報を使用してRoundcubeへの認証を行った後、認証済みPHPオブジェクト逆シリアライゼーションの脆弱性であるCVE-2025-49113を悪用し、リモートコード実行を実現したものとみられる。
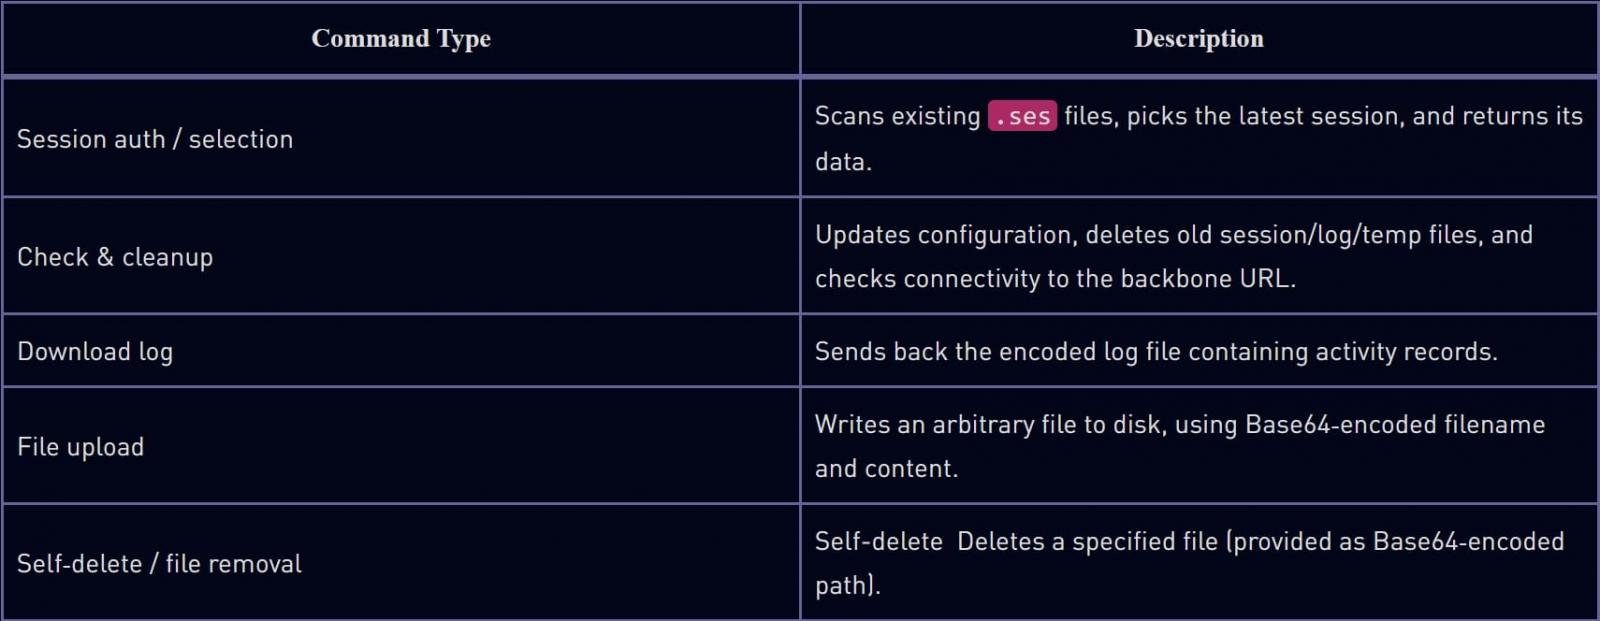
出典:Check Point
研究者らは、回収した識別子の数に基づき、RelayShellに感染したサーバーを少なくとも17台特定した。
「この新たな『Operation Dream Job』キャンペーンは、防衛セクター、特に監視センサー、ドローン、ロボット工学などの軍事技術に携わる組織を重点的に標的にしていた」とCheck Pointは述べている。
「このキャンペーンは世界的な規模で展開され、その活動はブラジルを含む南米にまで及び、フランスやドイツを含む西ヨーロッパでも標的への攻撃が成功したことが確認された」
研究者らは、今回の最新調査結果により、Lazarusが標的となる環境に適応した、よりステルス性の高い作戦へとさらに進化していることが確認されたと述べています。今回のケースでは、攻撃者は悪意のある通信を隠蔽するために、正規のWebインフラ(侵害されたRoundcubeインスタンス)を悪用していました。
チェック・ポイントのレポートでは、この攻撃に関連する侵害の兆候(IoC)のリストに加え、RelayShellウェブシェルを検出するためのYARAルールが公開されている。
出典:https://www.bleepingcomputer.com/news/security/lazarus-hackers-exploited-windows-zero-day-to-target-defense-firms/


Comments