


「WindRelay」と呼ばれる新しいAndroid向けNFCリレー型マルウェアが、リモート管理ツール(RAT)である「SpyNote」と組み合わせて使用され、カード情報を盗み出し、それをリアルタイムで攻撃者に送信している。
サイバーセキュリティ企業Group-IBが調査した事件では、詐欺師が銀行員を装い、被害者の支払いカードに問題があるという口実で電話をかけました。
通話中、攻撃者は被害者に、正規のアプリに偽装されたSpyNote RATをサイドロードし、「アクセシビリティサービス」の権限を付与するよう指示し、これにより攻撃者はAndroid端末へのリモートアクセス権を獲得しました。
信憑性を高めるため、攻撃者は悪意のあるアプリのラベルを被害者の名前に合わせてカスタマイズした。
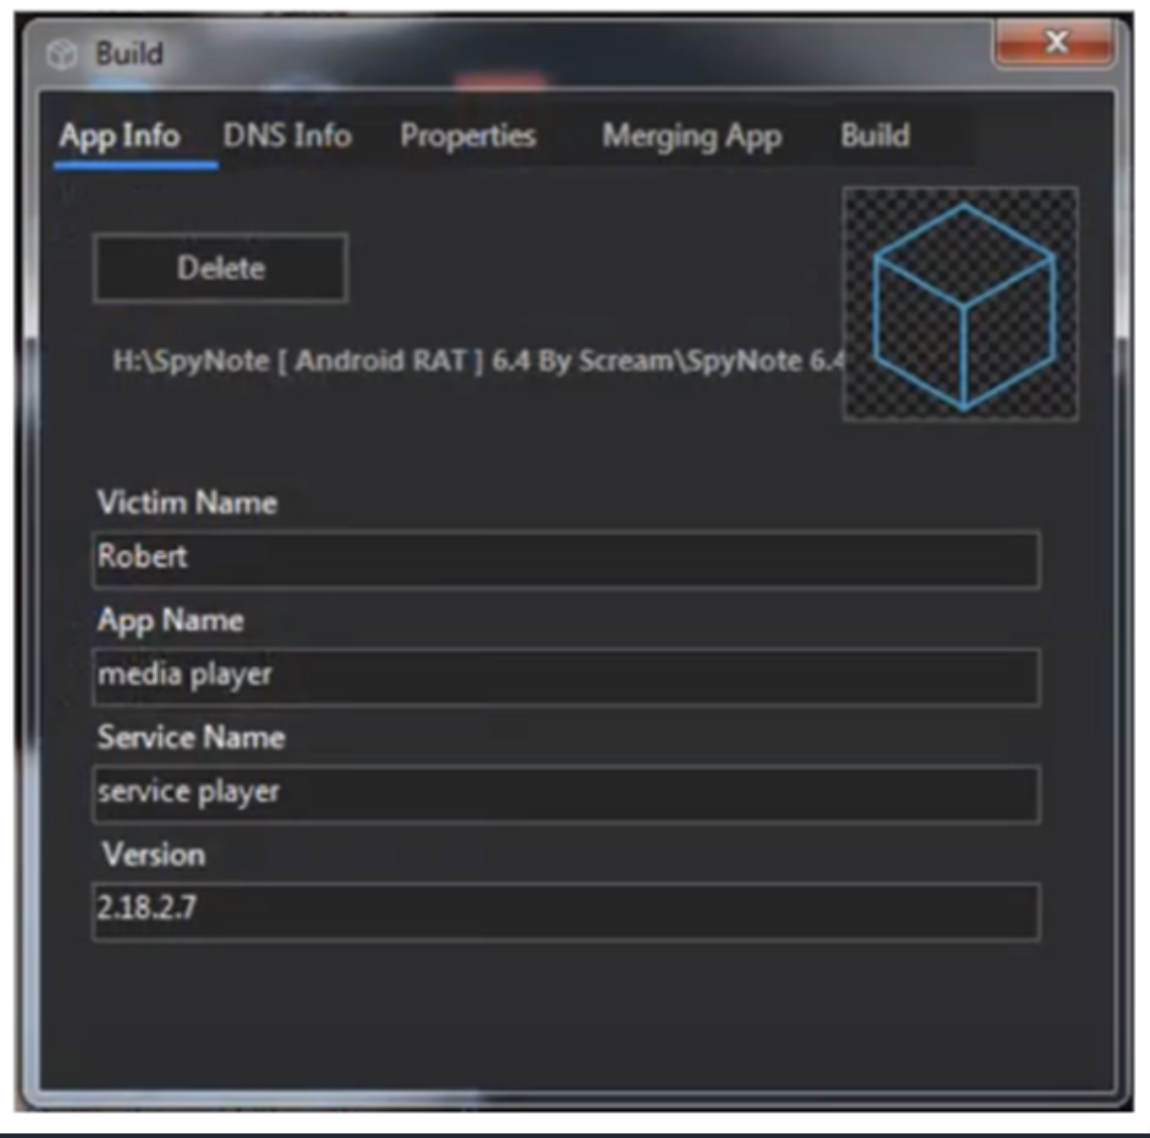
出典:Group-IB
SpyNoteを通じて端末へのリモートアクセスを獲得した後、攻撃者は被害者とのさらなるやり取りなしにWindRelayをインストールし、銀行アプリを使用して被害者の名義でローンを組んだ。
さらに、被害者には、携帯電話に支払い用カードをタッチして PIN 番号を入力するよう指示が出されました。WindRelay は携帯電話を不正な非接触型リーダーに変え、カードの取引固有の認証データを含む NFC(近距離無線通信)のリアルタイムのやり取りを、攻撃者のデバイスに中継しました。
これにより、攻撃者は正規の決済端末でカードデータを使用して購入を行うことが可能となった。
Group-IBによると、一連の行為は13分間の通話の中で行われ、被害者が提供したPINコードを用いて取引が承認されたという。
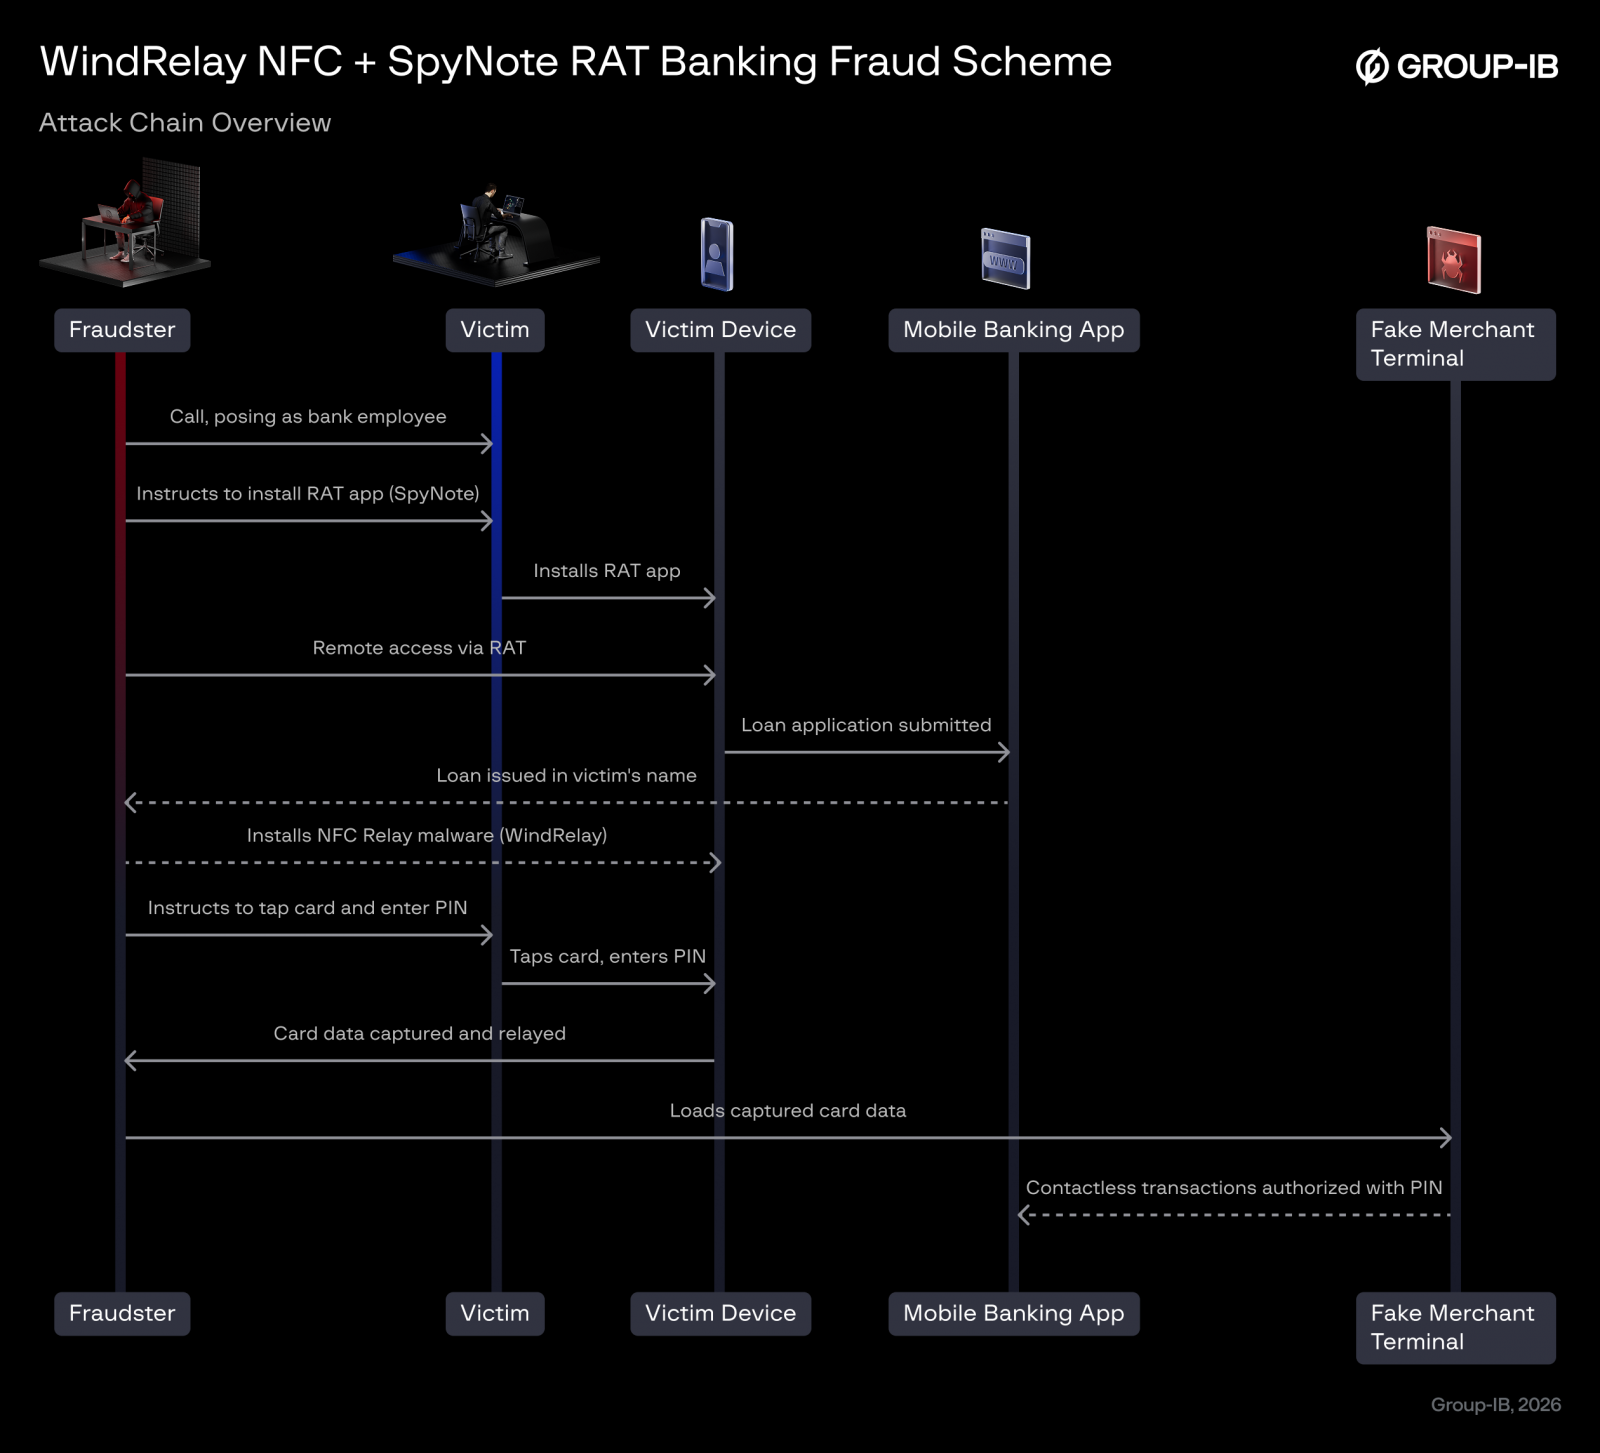
出典:Group-IB
研究者らは、SpyNote と WindRelay の組み合わせは、銀行取引のための被害者のデバイスへのアクセスと、直接的な現金化チャネルの両方を提供するツールキットを示唆している可能性があると指摘しています。
また、ライブ画面共有やVNC機能を備えた最近のAndroidマルウェアの多くとは対照的に、このマルウェアの組み合わせにより、攻撃者は電話によるソーシャルエンジニアリングのみを用いて詐欺を実行することが可能となった。
NFCShare、NGate、SuperCard X、RelayNFC などのマルウェアファミリーが示すように、Android NFC マルウェアは深刻化する問題となっている。
典型的な攻撃では、被害者が悪意のあるアプリをインストールし、そのアプリに NFC へのアクセス権を許可します。その後、攻撃者はソーシャルエンジニアリングを用いて、被害者を騙し、侵害された携帯電話に支払いカードをタッチさせます。
スマートフォンはNFCインターフェースを使用して非接触型決済カードと通信し、利用可能なデータを取得します。その後、そのデータはインターネット経由で攻撃者が制御するデバイスに送信されます。
取得したデータや使用された手法によっては、攻撃者はそれを不正取引や、ATMでの現金引き出しを含むその他の金銭的窃取に利用する可能性があります。
SpyNote RATや、SpyMax、CypherRATなどの亜種は、少なくとも2021年から出回っており、マルウェアのソースコードが流出したことを受け、2022年末から2023年初頭にかけて検出件数の増加が記録されました。
このマルウェアは、銀行データ、Facebook や Google アカウントの認証情報、Google Authenticator のコード、GPS 位置情報、SMS メッセージを盗み出すことができます。また、デバイスのマイクやカメラを起動させたり、一般的なキー入力を傍受したりすることも可能です。
Group-IBは、2025年11月から2026年7月の間にVirusTotalに提出されたWindRelayのサンプルを20件近く特定しており、これらは4つのコマンド&コントロール(C&C)IPアドレスと通信していた。
研究者によると、なりすまされた組織や使用された言語から判断して、標的はチェコ、スロバキア、スロベニアに集中しているようだ。
Androidユーザーは、配布元を確実に把握し信頼している場合を除き、Google Play以外のAPKパッケージを避けること、またNFCへのアクセスやその他の危険な権限を要求するアプリには細心の注意を払うことが推奨されます。
銀行から電話がかかってきて、緊急の対応を求められた場合は、その通話を切り、当該組織の公式ウェブサイトに掲載されている番号に自ら電話をかけ、同じサポート担当者に繋いでもらうよう依頼することをお勧めします。
出典:https://www.bleepingcomputer.com/news/security/android-malware-combo-takes-out-loans-and-relays-victims-credit-cards/


Comments