


ロシアの脅威グループ「Sandworm」と関連するハッカーたちは、少なくとも5月以降、偽の求人情報を用いてシステム管理者やIT専門家を標的にしている。
ウクライナコンピュータ緊急対応チーム(CERT)の報告書は、Sandworm(APT44)のサブクラスターとみられる「UAC-0145」によるソーシャルエンジニアリング攻撃の詳細を明らかにしている。この攻撃において、攻撃者はIT企業や人材紹介会社を装って被害者を標的にしている。
同機関によると、攻撃者は求人サイトにアップロードされたターゲットの履歴書を精査した上で、直接連絡を取ってくるという。
その後、会話はTelegramに移行し、Zoomでのビデオ面接が設定される。英語で行われる面接中、候補者には企業のVPNに接続することを要求する偽の技術課題が与えられる。
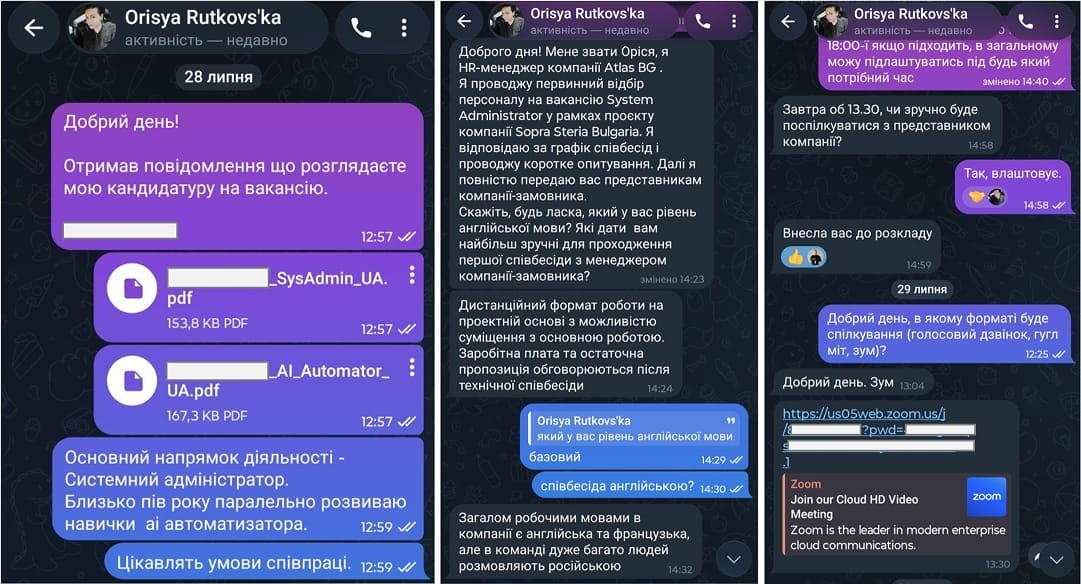
出典:CERT-UA
CERT-UAが確認したある事例では、攻撃者は国際的なIT企業「Sopra Steria」を装い、同社のブルガリア事務所に似た、一見正当に見えるメールアドレスを使用していた。
「これと並行して、技術面接に関する追加の指示がメールで送信されます。これには、テストタスクを実行する名目で、Wireguard(Linux/Windows)を使用して『社内』VPNに接続するための設定ファイルが含まれています」とCERT-UAは述べています。
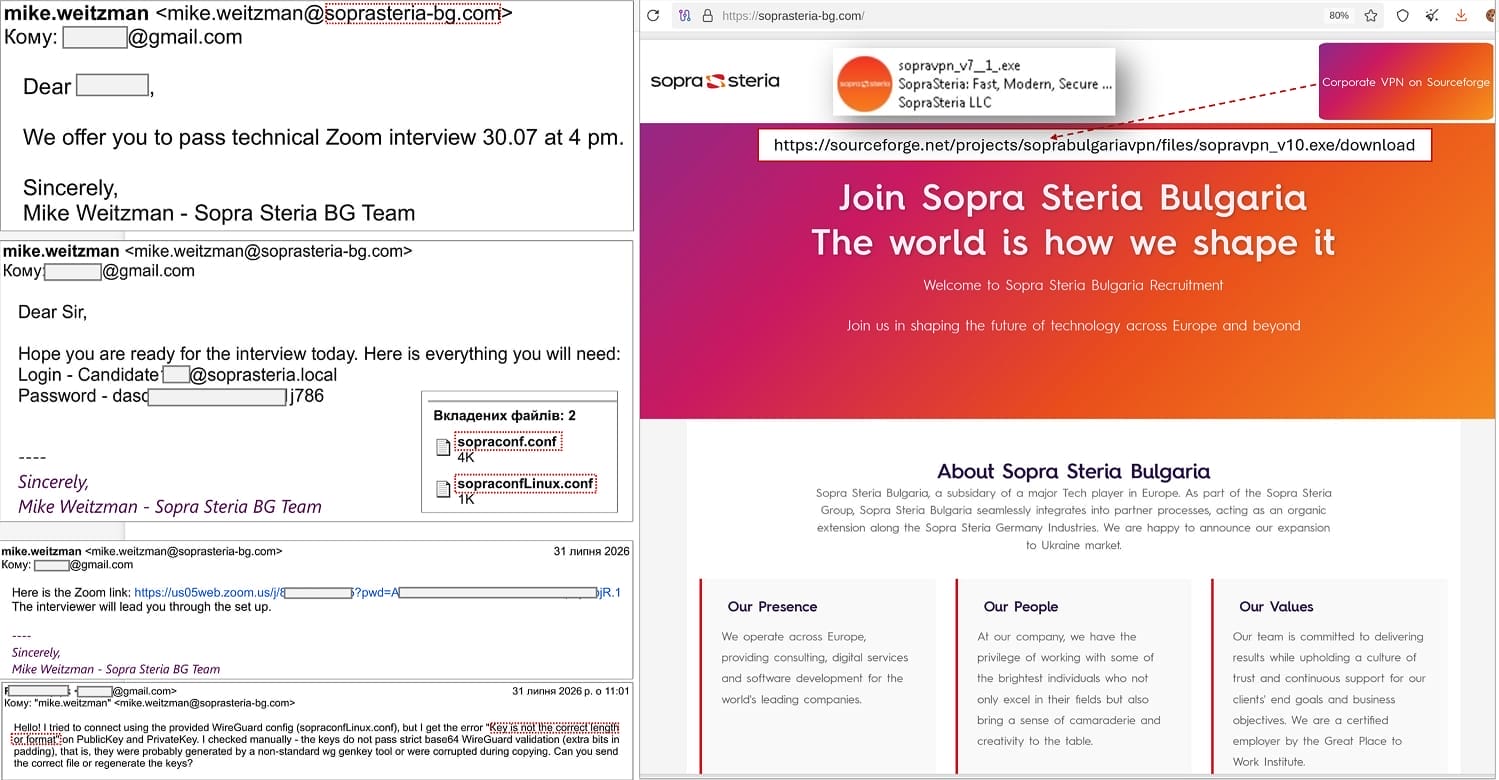
出典:CERT-UA
ダウンロードされたファイルは、偽のエラーを表示するように設定されています。その後、攻撃者は被害者に、SourceForgeから「SopraVPN」と呼ばれる改変されたWireGuardベースのクライアントをダウンロードするよう促します。
SourceForgeのページには、信頼性を高めるためにsoprasteria-bg[.]comへのリンクさえ含まれていますが、このドメインは正規の企業とは一切関係がありません。
このトロイの木馬化されたクライアントは、埋め込まれた PowerShell コードを復号して実行する、悪意のある非標準の「SymmetricKey」設定オプションをサポートしています。
Windows では、この悪意のあるコマンドがスケジュールされたタスクを作成し、インターネットから追加のペイロードをダウンロードします。
Linux では、cURL を使用して、VPN 経由で攻撃者が制御するインフラから別の実行ファイルを取得します。
CERT-UA はまた、トロイの木馬化されたバージョンでは、WireGuard の標準的な Base64 デコードが、動的に生成されたカスタム Base64 アルファベットに置き換えられていることを指摘しました。これにより、標準のデコーダーではキー文字列を読み取ることができなくなり、PowerShell コードが分析から保護されます。
ウクライナのサイバーセキュリティ機関は、このキャンペーンの標的となっている通信事業者やIT企業に対し、従業員が私物を使用する場合も含め、EDRによって保護され、管理・継続的に監視されているデバイスへのみ、企業リソースへのアクセスを制限するよう勧告している。
出典:https://www.bleepingcomputer.com/news/security/sandworm-hackers-target-it-pros-with-trojanized-wireguard-vpn-client/


Comments