


「Nightmare Eclipse」として知られるセキュリティ研究者が、マイクロソフトが2026年8月の「パッチチューズデー」セキュリティ更新プログラムを公開した直後、「ShieldBreak」と名付けられたMicrosoft Defenderの新たなゼロデイエクスプロイトを公開した。
この新たな脆弱性は、6月に公開され、1か月後にマイクロソフトによって修正された、Defenderの別の権限昇格の脆弱性「RoguePlanet」を迂回するものと説明されている。
しかし、Microsoft Defender forEndpoint向けのShieldBreak悪用検知クエリも公開したサイバーセキュリティ専門家のケビン・ボーモント氏は、これら2つのエクスプロイトの動作は大きく異なると述べた。
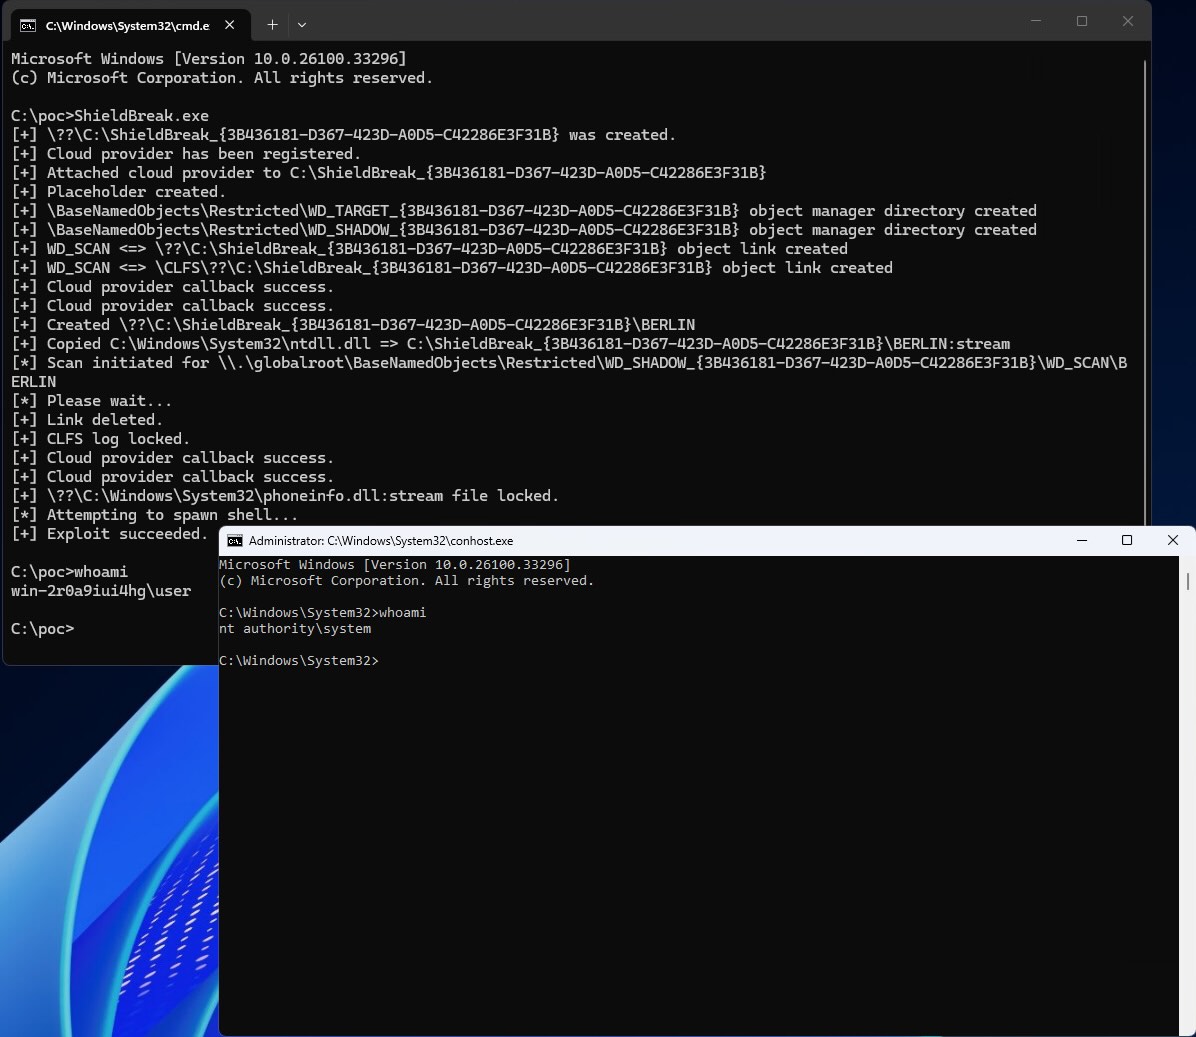
「RoguePlanetは、仮想ディスクとNTネイティブのファイル操作を利用して、検疫プロセスを騙してシステムファイルを上書きさせるファイルシステムのレースコンディション脆弱性でした」とボーモント氏は指摘した。「一方、ShieldBreakは、cfapi(Cloud Filter API)を介したDefenderのクラウドハイドレーションスキャン中に、ファイルの内容を変更するためのユーザーモードのコールバックフックを利用しています。」
Nightmare Eclipseによると、ShieldBreakを使用すれば、完全にパッチが適用されたWindows 10、Windows 11、およびWindows Serverシステム上でSYSTEM権限を取得できるという。
「マイクロソフトはRoguePlanetの脆弱性(CVE-2026-50656)に対して適切なパッチを適用できておらず、このPoCは完全なパッチバイパスを実証している」と同団体は述べた。
「このPoCは、Windows 11の最新バージョン25H2(+Canaryチャネル)およびWindows Server 2025でテストされており、成功率は100%です。 なお、Windows 10(および各サーバーエディション)は現在サポート対象外ですが、これらもShieldBreakに対して脆弱であることにご留意ください。」
Tharrosの主任脆弱性アナリストであるWill Dormann氏は火曜日、このエクスプロイトが機能することを確認し、ShieldBreakエクスプロイトによって攻撃者の権限を昇格させるには、Microsoft Defenderを有効にする必要があると述べた。
このShieldBreakエクスプロイトは、マイクロソフトとNightmare Eclipseの間で、同社の脆弱性開示およびバグ報奨金制度をめぐって現在も激化している論争の一環である。
マイクロソフトは、Nightmare Eclipseによる開示に対し、自社の顧客に「実際の損害をもたらす悪意のある活動」を行う者に対して法的措置を講じる可能性があると警告して 対応した。これにより、サイバーセキュリティの専門家たちは、同社がセキュリティ研究者を直接脅迫していると見なすようになった。
2026年4月以降、同研究者は、Microsoft Defender、BitLocker、およびその他のさまざまなWindowsコンポーネントを標的とした、LegacyHive、RoguePlanet、BlueHammer、RedSun、YellowKey、GreenPlasma、MiniPlasma、UnDefendといったゼロデイエクスプロイトを公開してきた。
マイクロソフトは7月にRoguePlanetの脆弱性を修正し、YellowKey、GreenPlasma、MiniPlasmaの脆弱性については2026年6月の「パッチ・チューズデー」の一環として修正したが、Nightmare Eclipseによって公開されたその他の脆弱性については、依然として公式パッチの提供を待っている状況だ。
当サイトは、新たな「ShieldBreak」ゼロデイ脆弱性についてマイクロソフトの広報担当者に問い合わせを行っており、声明が寄せられ次第、この記事を更新する予定です。
出典:https://www.bleepingcomputer.com/news/security/new-microsoft-defender-shieldbreak-zero-day-grants-system-privileges/


Comments