

サイバーセキュリティ企業のRapid7が火曜日に公開した、Microsoft SharePointの重大な脆弱性に対する概念実証(PoC)エクスプロイトが、すでに攻撃に利用されている。
CVE-2026-55040として追跡されているこのJWTトークン検証パイプラインにおける認証バイパス脆弱性は、権限を持たない攻撃者であっても悪用することで、SharePointサイトのユーザーまたは管理者として操作を実行することが可能となる。
マイクロソフトは、2026年7月の「パッチ・チューズデー」更新プログラムの一環としてこの脆弱性への修正パッチを適用し、SharePoint Enterprise Server 2016およびSharePoint Server 2019を実行しているシステムに対してパッチを適用するよう顧客に警告した。

「この脆弱性によりなりすましが可能となるため、認証機能を迂回される恐れがあります」と同社は述べた。「この脆弱性を悪用すると、攻撃者がファイルを公開したりデータを改ざんしたりする可能性がありますが、システムの可用性に影響を与えることはできません。」
CVE-2026-55040に関する詳細な技術レポートが、火曜日にRapid7のセキュリティ研究者Stephen Fewer氏によって、PoC(概念実証)エクスプロイトと共に公開された。
本日早朝、脅威インテリジェンス企業のDefusedは、Rapid7のエクスプロイトコードが、同社のハニーポットを標的とした攻撃ですでに実戦化されていると報告した。
「攻撃者は現在、当社のSharePointハニーポットに対して、CVE-2026-55040に関する@rapid7のPoCを利用している」とDefusedは警告した。「この脆弱性はMicrosoft SharePointのJWT認証バイパスであり、Rapid7は昨日、その技術レポートと概念実証(PoC)コードを公開した。」
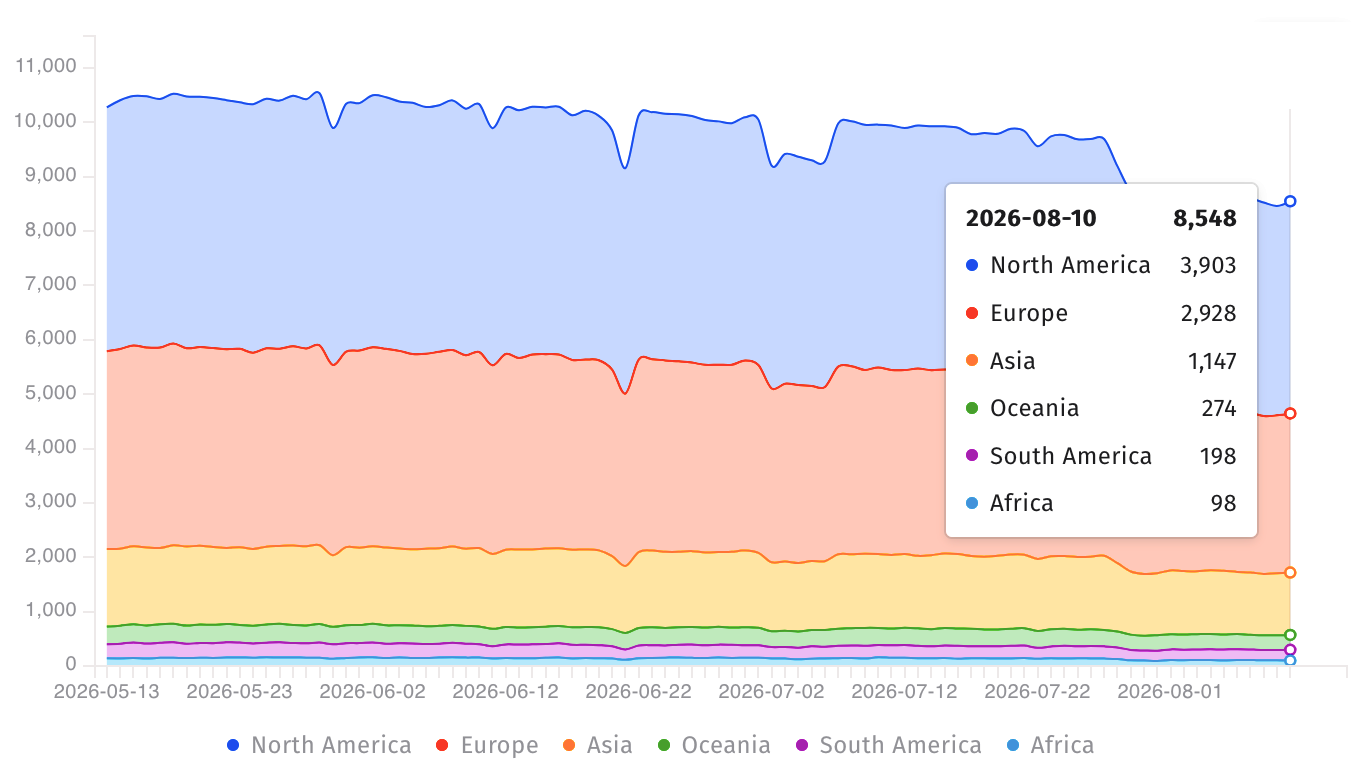
インターネット脅威監視機関のShadowserverは現在、オンライン上で公開されている8,500台以上のMicrosoft SharePointサーバーを追跡している。しかし、そのうち何台がハニーポットであるか、あるいはこのセキュリティ脆弱性に対してすでにパッチが適用されているかについての情報は得られていない。
マイクロソフトはこのセキュリティ脆弱性を攻撃者にとって魅力的な標的であると位置付けているものの、実環境で悪用された事例についてはまだ報告していない。
おそらくマイクロソフトの悪用可能性評価に基づき、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は7月15日、ネットワーク管理者に対し、CVE-2026-55040による攻撃の可能性に備えてSharePointサーバーのセキュリティ対策を講じるよう警告した。
CISAは、セキュリティチームに対し、必要がない限りSharePointサーバーをインターネットに直接公開しないよう求めるとともに、マイクロソフトが公式に公開しているSharePoint Serverのセキュリティ強化ガイダンスを確認するよう促した。
また、SharePoint 中央管理への外部アクセスをブロックし、ファームおよびデータベースとの通信を必要なシステムに限定することも推奨した。インターネットへの公開が必要な場合、CISAはサーバーをレイヤー7リバースプロキシまたは同様のアプリケーション層セキュリティ制御の背後に配置することを推奨している。
2021年11月以降、同サイバーセキュリティ機関は、現在積極的に悪用されているMicrosoft SharePointの脆弱性を14件特定しており、そのうち8件はランサムウェア攻撃でも悪用されている。
火曜日、CISAは、7月上旬から「現在悪用されている」と指摘されていた高深刻度のMicrosoft SharePointリモートコード実行の脆弱性(CVE-2026-45659)が、現在ランサムウェア集団によっても悪用されていることを確認した。
出典:https://www.bleepingcomputer.com/news/microsoft/hackers-leverage-new-microsoft-sharepoint-exploit-in-attacks/


Comments