

ランサムウェア「DeadLock」は、被害者との通信やデータ漏洩活動を隠蔽するために、ブロックチェーンを基盤としたサービスに依存した分散型インフラストラクチャを利用している。
この脅威アクターは2025年半ばに活動を開始し、二重恐喝の手法(データ窃取・漏洩およびファイル暗号化)を用いて、被害者に身代金の支払いを強要している。
今年7月時点で、DeadLockのデータ漏洩サイトには、主に欧州の80の組織が掲載されていた。被害者には、IT、鉱業、運輸、製造、ホスピタリティ、消費財セクターの企業が含まれている。

マイクロソフトの研究者は、過去にLynxおよびINCランサムウェアのエコシステムと関連付けられていた関連グループを含む、複数のグループによってこのマルウェアが展開されていることを確認した。
DeadLockランサムウェアの運営者は、設定データやリークサイトへの投稿を保存するためにPolygonブロックチェーンを利用する新たな手法を採用した。
従来のTor URLを使用する代わりに、HTMLページは読み取り専用のeth_callを通じてPolygonブロックチェーン上のスマートコントラクトにクエリを送信し、現在のチャットプロキシアドレスを取得する。
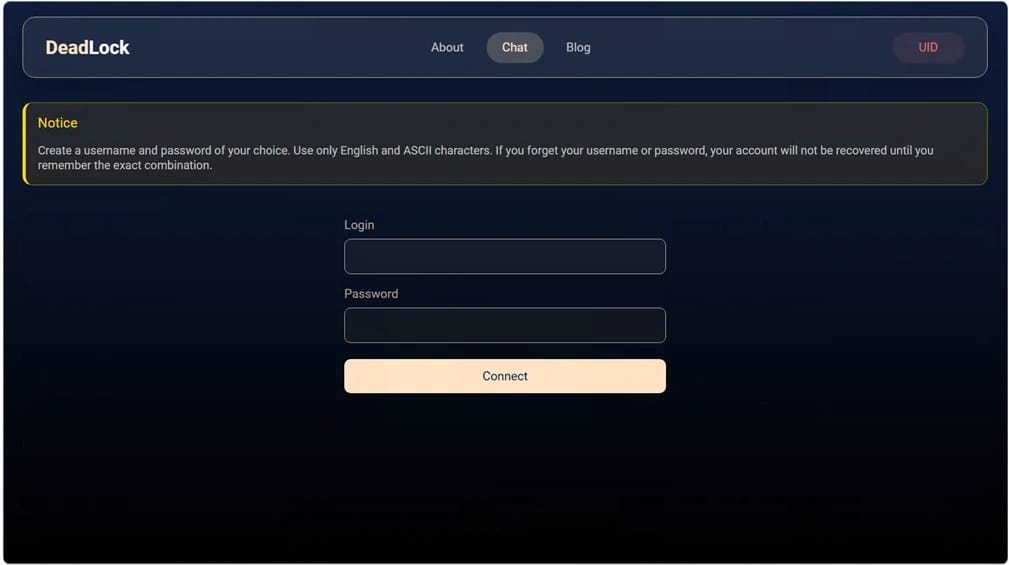
出典:マイクロソフト
ブロックチェーン上に保存されたコマンド&コントロール(C2)アドレスを取得することは、現在ではサイバー犯罪者にとって一般的な戦術となっているが、ランサムウェア分野ではまだ珍しい事例である。
さらに、DeadLockは分散型ネットワーク「Session」を利用して被害者との通信を暗号化し、Wasabiクラウドサービス上にホストされた盗まれたファイルへのアクセスを提供している。
これらすべてにより、オペレーターは被害者向けのアプリケーションを変更することなくチャットプロキシを置き換えることが可能となり、法執行機関によって停止される可能性のある従来のドメインやWebサーバーへの依存度を低減しています。
しかし、マイクロソフトは、通信には依然としてカスタムプロキシが必要であり、公開されているPolygon RPCエンドポイントへのアクセスが維持されなければならないこと、またWasabiにホストされたファイルは削除される可能性があることから、妨害に対する耐性は絶対的なものではないと指摘している。
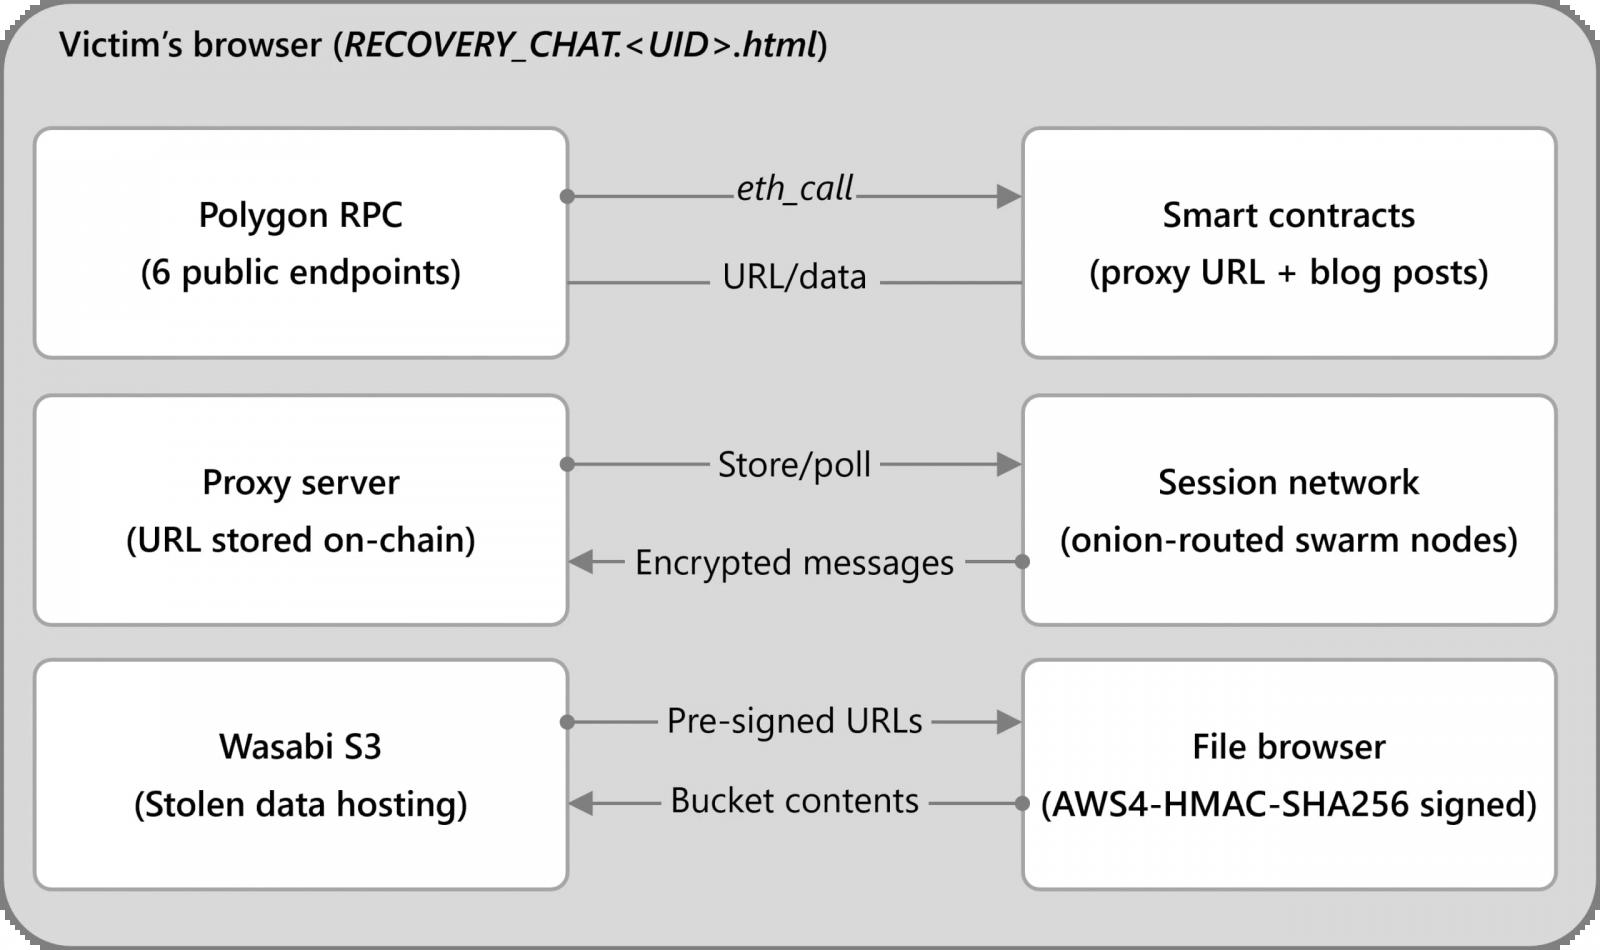
出典:マイクロソフト
DeadLockの暗号化方式
マイクロソフトのレポートでは、DeadLockの暗号化システムについても詳しく解説している。このシステムは、旧ソ連諸国や独立国家共同体(CIS)地域、ならびにイラン、シリア、オマーン、イエメンを回避するように構成されている。
バックアップの削除、仮想化の停止、ごみ箱の空にするといったWindowsホストの準備を行った後、このランサムウェアは、Curve25519楕円曲線で保護されたファイルごとの一意のXChaCha20鍵を使用して、選択された非システムディレクトリを暗号化します。
このランサムウェアは、利用可能なシステムメモリの最大29%、CPUリソースの最大70%を使用するように設定されているため、被害者は暗号化処理中も、パフォーマンスに大きな支障をきたすことなくマシンを使用し続けることができます。
大容量のファイルは、処理を高速化しつつ、ほぼ復元不可能にするため、512 バイトのブロック単位で断続的に暗号化されます。
暗号化されたデータには、被害者固有の識別子と「.dlock」という拡張子が付けられ、アイコンが変更されます。また、TXT形式の身代金要求メッセージが配置され、システムがロックされたことを示すためにデスクトップの壁紙が変更されます。
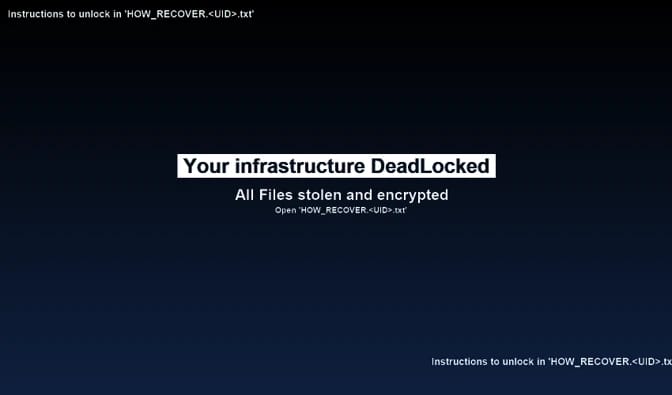
出典:Microsoft
攻撃者は、復号ツール、盗まれたデータの削除の約束、初期アクセスベクトルに関する詳細、および一連のセキュリティ推奨事項と引き換えに、ビットコインまたはモネロでの身代金支払いを要求します。
DeadLockランサムウェア攻撃から防御するため、Microsoftは、クラウド経由のウイルス対策、ブロックモードのEDR、改ざん防止、自動化された調査と修復、および自動的な攻撃遮断を通じて、エンドポイントの防御を強化することを推奨しています。
また、組織は「制御されたフォルダーアクセス」を使用して不正なファイル変更を制限し、攻撃対象領域を縮小するルールを有効にして、信頼できない実行ファイルや、PsExecおよびWMIを介した横方向の移動をブロックする必要があります。
出典:https://www.bleepingcomputer.com/news/security/deadlock-ransomware-uses-blockchain-to-resist-infrastructure-takedown/


Comments