


昨年、ポーランドのエネルギー部門を襲った破壊的なサイバー攻撃の際、ハッカーたちは専用のモバイルゲートウェイを利用して、2か所目の施設を侵害した。
2つ目の標的となったのは、約5万人の住民に熱を供給している小規模な熱電併給(CHP)プラントで、この攻撃により蒸気タービンと水処理システムが停止した。
ポーランドのコンピュータ緊急対応チーム(CERT)は週末に発表した追跡報告書で、この2件目のインシデントを公表し、攻撃者がプライベートAPN(アクセスポイント名)を利用してオペレーショナルテクノロジー(OT)ネットワークにアクセスしたと述べた。
「この攻撃が可能となった要因の一つとして、プライベートAPNネットワーク内の任意のデバイスが相互に通信できるような設定ミスが挙げられる。」
2025年12月29日、ロシアの脅威グループ「エレクトラム(Electrum)」と関連があるとみられる攻撃者が、ポーランド国内の30カ所の風力・太陽光発電施設および大規模なコージェネレーション(CHP)プラントを標的とし、主要設備を修復不能なまでに破壊した。
この脅威アクターは、国内各地の分散型エネルギー資源(DER)施設を攻撃し、通信機器を無効化し、オペレーショナルテクノロジー(OT)デバイスを破壊し、Windowsシステムを消去した。電力網を不安定化させようとするこの試みにもかかわらず、発電および配電は中断されなかった。
新たに明らかになった、規模の小さい別のコージェネレーション(CHP)プラントへの攻撃では、脅威アクターがプログラマブルロジックコントローラ(PLC)の電源を切り、パスワードでアクセスを保護した。これにより、蒸気タービンとプラントのプロセス水処理システムが停止し、コージェネレーションの稼働が中断された。
同発電所のスタッフは影響を受けたシステムを迅速に復旧させたため、停止は短期間で済み、住民への影響はなかった。
新たな攻撃経路
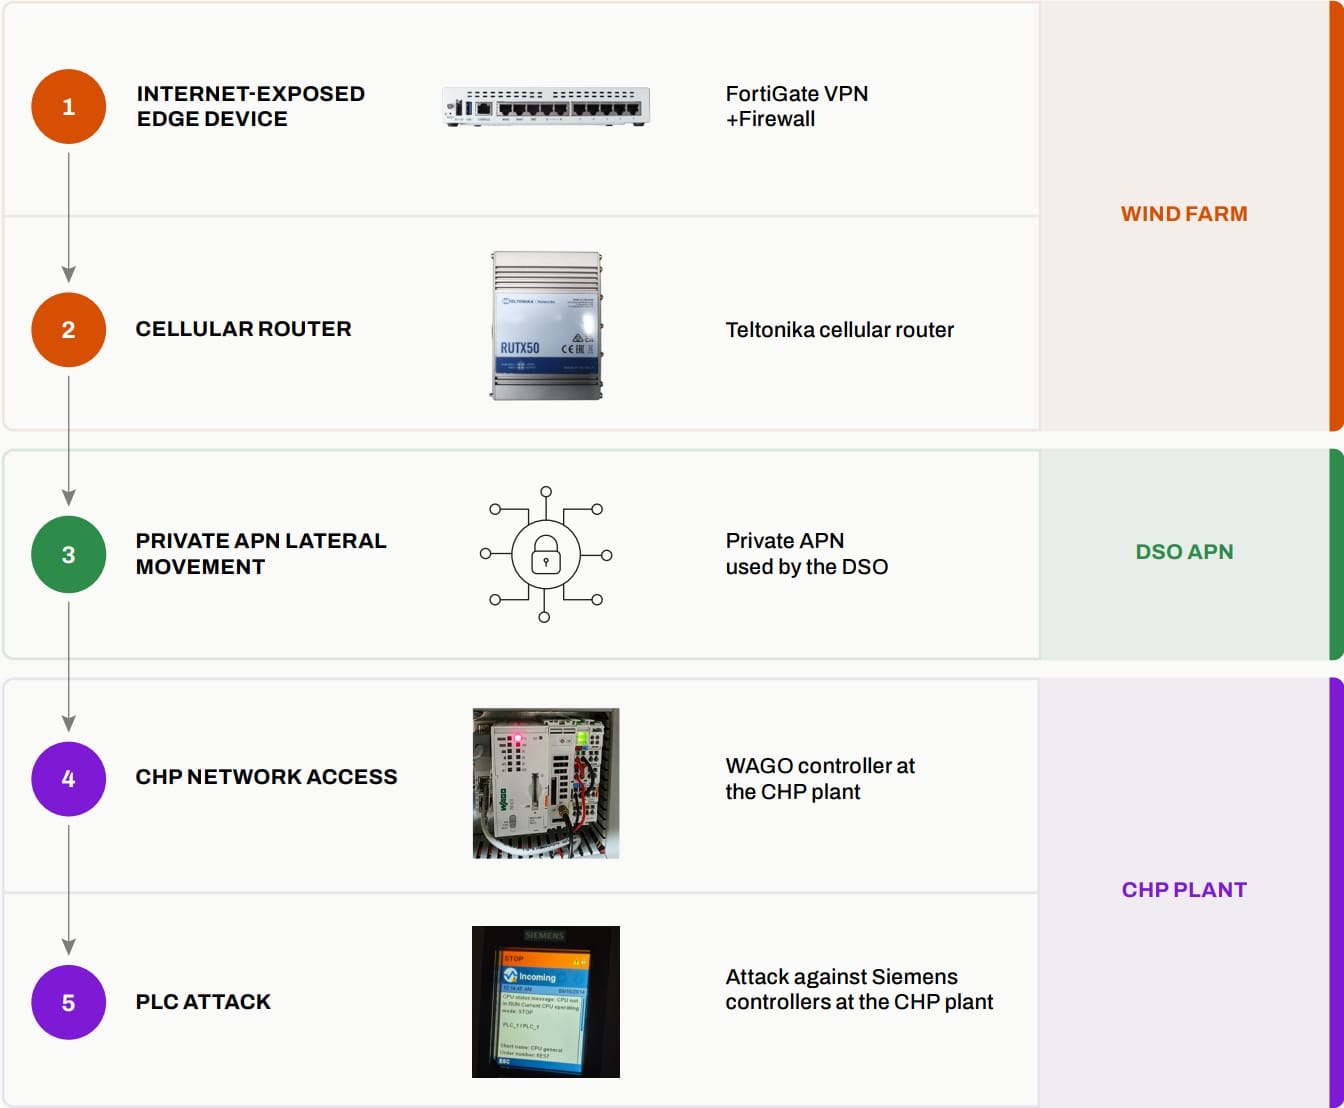
このインシデントを調査した結果、ポーランドのCERTは、攻撃者が最初に風力発電所のFortiGate VPN/ファイアウォールを侵害し、そのネットワーク上のTeltonika製セルラールーターを利用して、配電システム事業者が管理するプライベートAPNへトンネル接続したことを突き止めた。
この APN にはクライアントの分離機能がなく、攻撃者は他の施設にあるデバイスをスキャンして通信することが可能でした。
12月18日から、攻撃者はコージェネレーションプラント内で、APN上にWebインターフェースが公開されており、デフォルトの管理者認証情報で保護されていたWAGO PFC200 PLCを発見した。
コントローラへの侵入に成功した後、攻撃者はSSHを有効化し、これを同プラントのOTネットワークへの橋渡しとして利用した。
その後1週間にわたり、攻撃者はネットワーク上でSCADAシステムや産業用デバイスをスキャンし、12月25日には、おそらく攻撃の準備として、3台のシーメンス製PLCに接続した。
12月29日午前5時30分頃、攻撃者はSCADAインターフェースおよびSiemens製PLCにアクセスし、これらをSTOPモードに切り替え、パスワード保護を有効にし、蒸気タービンとプロセス水処理システムを停止させました。
出典:CERT Polska
また、攻撃者は復旧を妨げるために複数のMoxa製デバイスをリセットおよび再設定し、ログを破壊したほか、侵入中に使用されたWAGO製コントローラ、Teltonika製ルーター、FortiGate製ファイアウォールを破損またはリセットすることで、フォレンジック分析を妨害した。
ポーランドのCERTは、攻撃者がプライベートAPNを介して横方向に移動し、OTネットワークに侵入した事例として、これが初めて確認された実世界のサイバー攻撃であると考えている。
「私たちの知る限り、本報告書で記述されている、プライベートAPNを介してOTネットワークへのアクセスが得られたこのインシデントは、実世界のサイバー攻撃においてこの攻撃ベクトルが使用された最初の事例でした」とCERT Polskaはコメントした。
調査に続く調査により、当時ポーランドではこの設定が一般的であったことが判明しており、同国のCERTは、同様の設定が国際的にも広く使用されている可能性が高いと推定している。
プライベートAPNを信頼できない外部ネットワークとして扱い、接続されたクライアント間の隔離を有効にし、APNゲートウェイとOTシステム間の必須トラフィックには許可リストを使用し、外部に公開されているSSHおよびTelnet管理サービスを無効にすることを推奨する。
出典:https://www.bleepingcomputer.com/news/security/hackers-breached-a-small-polish-energy-plant-via-private-apn-last-year/


Comments