


CISAは本日、ランサムウェア集団が、7月上旬から積極的に悪用されていると報告されていた、深刻度の高いMicrosoft SharePointのリモートコード実行の脆弱性を悪用し始めたことを確認した。
CVE-2026-45659として追跡されているこのセキュリティ上の欠陥は、信頼できないデータの逆シリアライゼーションに関する脆弱性に起因しており、権限の低い攻撃者であっても、パッチが適用されていないSharePointサーバー上で任意のコードを実行することを可能にします。
また、この脆弱性は(マイクロソフトが5月にSharePoint Enterprise Server 2016、SharePoint Server 2019、およびSharePoint Server Subscription Edition向けのセキュリティ更新プログラムをリリースした際に説明したように) 「攻撃者はシステムに関する事前の深い知識を必要とせず、脆弱なコンポーネントに対してペイロードを使用することで、繰り返し成功させることができる」
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は7月1日、この脆弱性を「既知の悪用済み脆弱性カタログ(KEV)」に追加し、連邦文民行政機関(FCEB)に対し、3日以内にサーバーのセキュリティ対策を講じるよう命じた。
「この種の脆弱性は、悪意のあるサイバー攻撃者にとって頻繁に利用される攻撃ベクトルであり、連邦政府機関に重大なリスクをもたらす」と、米国のサイバーセキュリティ機関は当時警告した。
その後の勧告において、同機関はセキュリティチームに対し、影響を受けるサーバーを監視して悪用された兆候がないか確認すること、マイクロソフトの最新パッチを適用すること、インストールが正常に行われたことを確認すること、およびパッチ適用サイクルを短縮することを強く求めた。
また、SharePoint Webアプリケーション向けのWindowsアンチマルウェアスキャンインターフェース(AMSI)の統合を有効にし、Microsoft Defender Antivirus(MDAV)の検出機能を活用して侵害の検知と是正を行うことも推奨した。
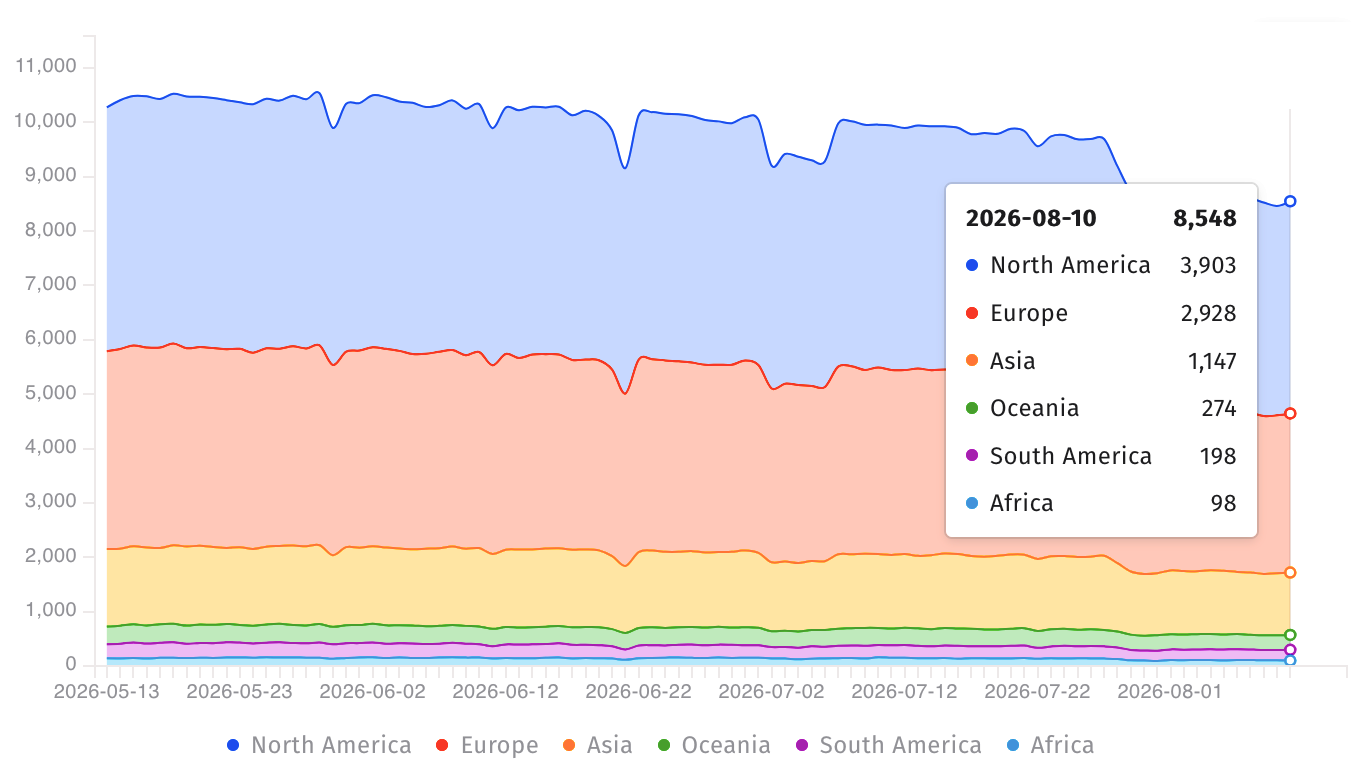
インターネットセキュリティ監視団体Shadowserverは現在、オンライン上に公開されている8,500台以上のMicrosoft SharePointサーバーを追跡しており、そのうち200台以上がCVE-2026-45659の脆弱性に対するパッチを適用していない。
マイクロソフトはCVE-2026-45659に関するアドバイザリを「悪用されている」とタグ付けする更新をまだ行っていませんが、CISAは火曜日のKEVカタログの更新において、この脆弱性がランサムウェア集団によって悪用されていることを指摘しました。
2021年11月以降、同サイバーセキュリティ機関は、現在も悪用されているMicrosoft SharePointの脆弱性を14件特定しており、そのうち8件はランサムウェア攻撃でも悪用されている。
6月には、CISAは、ランサムウェア集団が現在、重大度の高いMicrosoft Defenderの権限昇格脆弱性(通称「BlueHammer」)を悪用していることも確認した。この脆弱性は、ローカルアカウントのパスワードハッシュを含むセキュリティアカウントマネージャー(SAM)データベースにアクセスするためのゼロデイ攻撃としても標的とされていた。
このセキュリティ上の欠陥(CVE-2026-33825)は、4月上旬に「Nightmare Eclipse」として知られるセキュリティ研究者によって、概念実証(PoC)エクスプロイトコードと共に公開された。
しかし、CVE-2026-45659と同様、マイクロソフトはCVE-2026-33825の脆弱性が実環境で悪用されていることをまだ確認していない。
出典:https://www.bleepingcomputer.com/news/security/cisa-microsoft-sharepoint-flaw-now-exploited-in-ransomware-attacks/


Comments