


かつて「Medusa」ランサムウェア攻撃に関与していた金銭目的の脅威アクターが、現在「StormEncryptor」と呼ばれる新たなランサムウェアの亜種を展開している。
Microsoft Threat Intelligenceはこの攻撃者を「Storm-1175」として追跡しており、最近の攻撃に先立ち、N-centralのリモート監視・管理(RMM)ツールに存在する認証バイパス脆弱性(CVE-2026-18577)が悪用された可能性が高いと指摘している。
Storm-1175は、中国を拠点とする脅威アクターであると考えられている。同アクターは以前、Medusaランサムウェアに関与しており、GoAnywhere MFT、SmarterTools SmarterMail、Microsoft Exchange、Invanti Connect Secure、JetBrains TeamCityなど、さまざまな製品のゼロデイおよびnデイの脆弱性を悪用してシステムを標的にしていた。
「Storm-1175によるStormEncryptorの展開は、2026年4月以来、Microsoft Threat Intelligenceによって観測された同脅威アクターの最初の活動であり、これまで同アクターが使用していたことが知られていたMedusaランサムウェアからの転換を示すものです」とマイクロソフトは述べています。
研究者らの調査によると、StormEncryptorはC++で作成されたマルウェアであり、暗号化されたファイルの拡張子を「.encrypted」に変更し、スキャンされたすべてのディレクトリに「!!!README_FIRST!!!.txt」という名前の身代金要求メッセージを配置する。
身代金要求メッセージでは、被害者に3日間の猶予を与え、その期間内に攻撃者に連絡して身代金の支払いを交渉するよう求めている。これに応じない場合、盗まれたデータはオンライン上で流出されることになる。
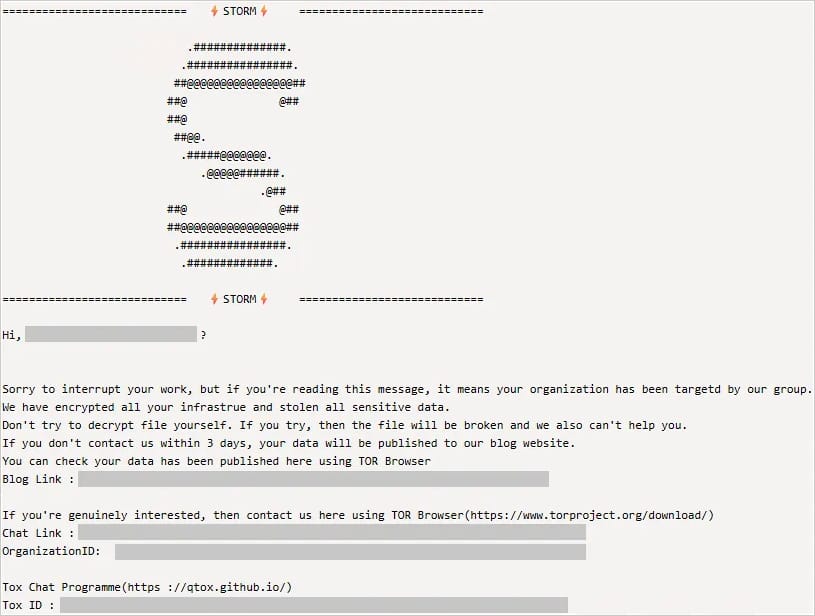
出典:マイクロソフト
標的となるネットワークへのアクセスを獲得した後、攻撃者はリモート管理に AnyDesk または SimpleHelp、ネットワーク検出に Advanced IP Scanner、そして Local Security Authority Subsystem Service (LSASS) プロセスから認証情報をダンプするために Mimikatz ツールを使用しました。
マイクロソフトによると、Storm-1175は初期侵入からデータの窃取、ロック型ランサムウェアの展開へと迅速に移行するため、自社ホスト型のN-centralサーバーを管理するシステム管理者に対し、システムのセキュリティ確保に向けた即時の対応を強く求めている。
「この脅威アクターは、初期アクセスからデータの持ち出し、さらにはランサムウェアの展開へと、多くの場合数日以内に急速に移行することが知られています」とマイクロソフトは警告した。
「各組織は、Storm-1175の活動を監視し、できるだけ早くセキュリティパッチを適用するよう強く推奨される。」
N-ableは、8月2日にリリースされたホットフィックス(2026.3 HF1/ビルド 2026.3.1.7)を通じてCVE-2026-18577の脆弱性に対処し、顧客に対しパッチの即時インストールを強く推奨している。
N-ableは以前、管理者に、ユーザーのデバイスの「ドキュメント」フォルダ内にsvchost.exeファイルが存在すること、Cloudflaredという名前の登録済みサービスがあること、およびアドバイザリに記載されたIPアドレスからの着信接続など、侵害の兆候を確認するよう推奨していた。
出典:https://www.bleepingcomputer.com/news/security/new-stormencryptor-ransomware-used-by-former-medusa-affiliate/


Comments