


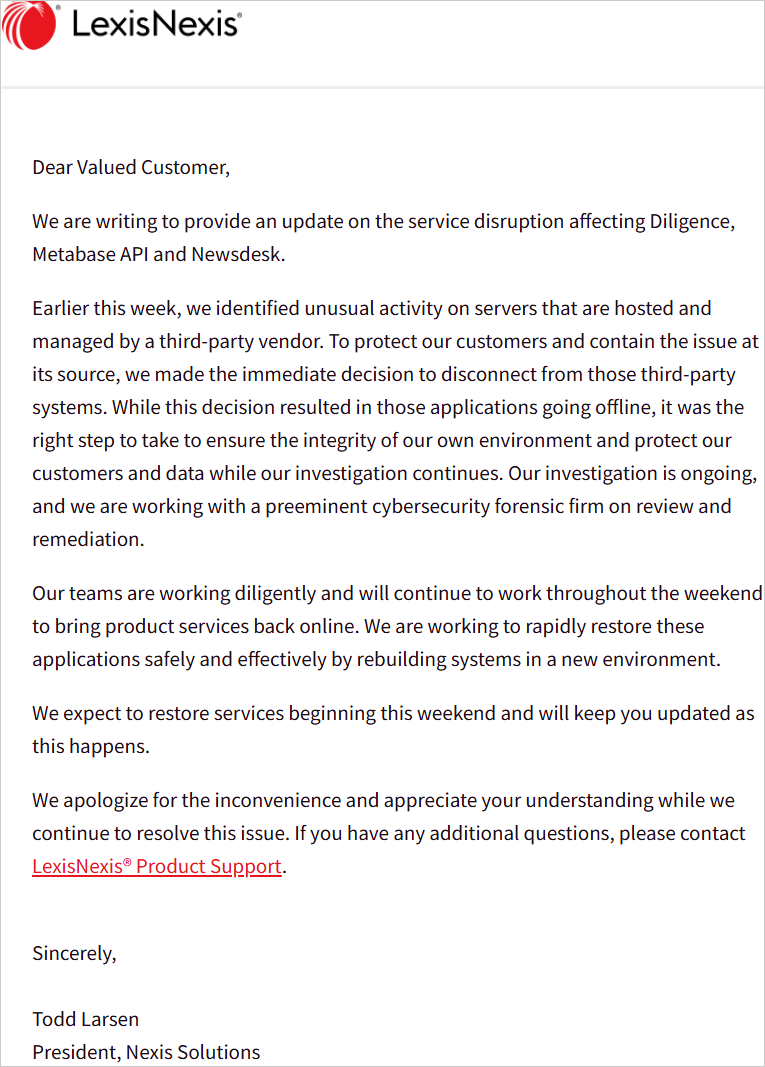
LexisNexisは、名前の明かされていない第三者ベンダーがホストおよび管理するサーバー上で発生した異常な活動への対応の一環として、Diligence、Metabase API、およびNewsdeskの各サービスを停止しました。
同社は、サイバーセキュリティフォレンジック企業の協力を得て本件を調査中であり、サービスを再開する前に、影響を受けたシステムを新しい環境で再構築していると述べた。
「今週初め、第三者ベンダーがホストおよび管理するサーバー上で異常な活動を検知しました」と、先週顧客に送付された通知には記されています。
「お客様を保護し、問題の発生源を封じ込めるため、当社は直ちに当該サードパーティのシステムからの接続を切断する決定を下しました。」
出典:
LexisNexisは、法律、ビジネス、規制、リスク情報に関する調査、公的記録、リスク管理サービスを提供するグローバルなデータ分析企業です。同社のサービスは、企業、法律事務所、金融機関、政府機関、コンサルタント、研究者などに広く利用されています。
「Nexis Diligence」はコンプライアンス担当者が利用するデューデリジェンスおよびリスク調査プラットフォームであり、「Nexis Metabase API」は、企業システムへの統合を目的としたニュースおよびメディアデータフィードを提供しています。
メディアモニタリングおよび分析サービス「Nexis Newsdesk」は、主に広報、PR、マーケティング部門によって利用されています。
LexisNexisのグローバルNexis Solutions部門社長であるトッド・ラーセン氏は、ベンダーのサーバー上で不審な活動が確認されたため、サービスが停止されたことを本誌に対して確認した。
「調査は現在も進行中であり、一流のサイバーセキュリティフォレンジック企業と協力して検証と是正措置を進めている」とラーセン氏は述べた。
先週の木曜日、ビジネスインテリジェンスおよびデータ分析プラットフォーム「Metabase」は、同社のクラウドホスティングサービスが、重大なゼロデイSQLインジェクションの脆弱性を悪用したデータ窃取攻撃の標的となったと発表した。
本メディアへの説明の中で、ラーセン氏は、Lexis SolutionsがMetabase Cloudサービスを利用していないと述べた。
「Nexis SolutionsはMetabase Cloudの顧客ではなく、Nexis Metabase API製品はMetabase Cloudや報告された脆弱性とは一切関係がありません」とラーセン氏は語った。
2025年5月、LexisNexisは、ハッカーが同社の非公開GitHubリポジトリに不正アクセスし、36万4,000人の個人データを盗み出したサイバーセキュリティインシデントを公表した。
今年3月、LexisNexisは脅威アクター「FulcrumSec」の標的となり、同社のAWSインフラストラクチャにおける「React2Shell」の脆弱性を悪用され、非公開ファイルが盗まれ、後に流出する事態となった。
当時、同社は「限られた数のサーバー」への不正アクセスを確認し、それらのサーバーには主にレガシーデータが保存されていたことを強調した。
出典:https://www.bleepingcomputer.com/news/security/lexisnexis-shuts-down-services-after-suspicious-activity-on-servers/


Comments