


CISAは、ランサムウェア集団が、最近パッチが適用されたSonicWall SMA1000の2つの脆弱性(最高深刻度のサーバーサイドリクエストフォージェリー(SSRF)の欠陥を含む)を悪用し始めたことを確認しました。
SMA1000は、大企業、政府機関、およびマネージド・サービス・プロバイダー(MSSP)が、社内アプリケーションや企業ネットワークへのVPNアクセスを提供するために使用する、エンタープライズグレードのセキュア・リモート・アクセス・ゲートウェイである。
SonicWallは7月中旬、これら2つのセキュリティ脆弱性(CVE-2026-15409およびCVE-2026-15410として追跡)に対するパッチをリリースした際、脅威アクターがゼロデイ攻撃でこれらを悪用しているとの警告も発していた。
「SonicWall PSIRTは、本アドバイザリで説明されている脆弱性が実際に悪用されていることを示す複数の事例を調査しました」と同社は当時警告した。「お客様には、これらの脆弱性を修正するため、できるだけ早くホットフィックス版にアップグレードすることを強く推奨します。」
その後、インシデント対応企業のVolexityは、UTA0533として追跡されている脅威アクターが、早ければ6月22日(SonicWallが脆弱性を公表する数週間前)から、これらの脆弱性を悪用し、KNUCKLEBALL、 Sou5、ROOTRUN、ORANGETAILとして知られるカスタムマルウェアを、脆弱性のあるVPNアプライアンスに展開していたことが明らかになった。
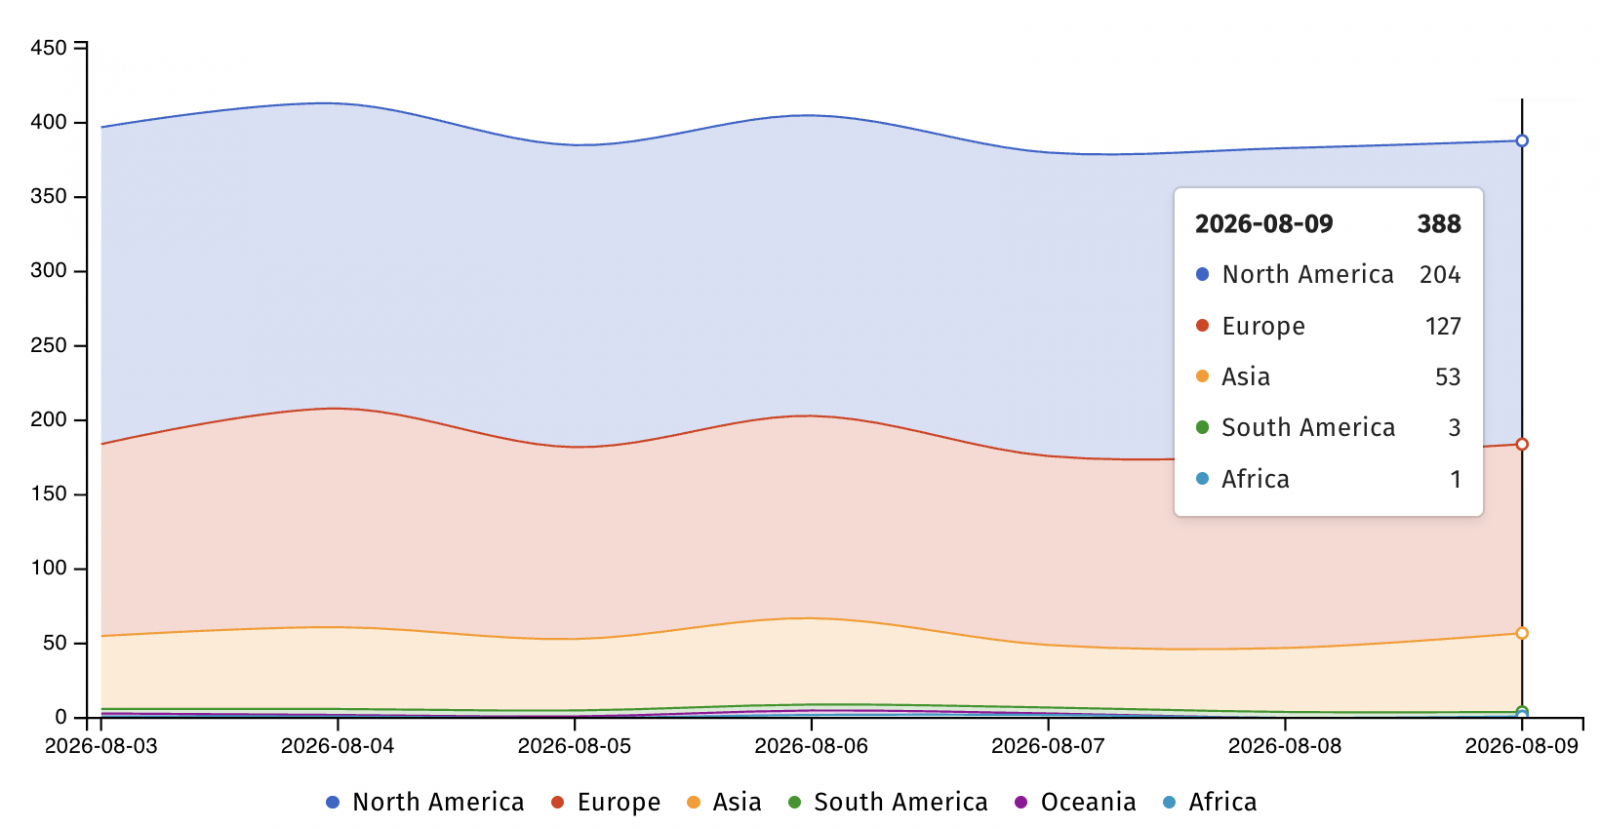
インターネットセキュリティ監視機関のShadowserverによると、現在380台以上のSMA1000アプライアンスがオンライン上で公開されているが、その一部はすでに攻撃に対する対策が講じられている可能性がある。
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は7月14日、これら2つの脆弱性を「既知の悪用済み脆弱性(KEV)カタログ」に追加し、連邦文民行政機関(FCEB)に対し、3日以内にシステムのパッチ適用を命じた。
「この種の脆弱性は、悪意のあるサイバー攻撃者にとって頻繁に利用される攻撃ベクトルであり、連邦政府機関に重大なリスクをもたらす」と同庁は述べた。
SonicWall社は、CVE-2026-15409およびCVE-2026-15410がランサムウェア攻撃の標的となっていることを確認するための当初のアドバイザリをまだ更新していないが、CISAはKEVカタログの最近の更新において、これらもランサムウェア集団によって悪用されているとして指摘している。
12月、同社は、ハッカーがゼロデイ攻撃においてルート権限を取得するために連鎖的に利用していた、SonicWall SMA1000 アプライアンス管理コンソール(AMC)の別の脆弱性(CVE-2025-40602)について、顧客にパッチ適用を警告していた。
その1ヶ月前、SonicWallは、研究者らが盗まれた認証情報を使用して100件以上のSonicWall SSLVPNアカウントが侵害されたと警告したことを受け、9月に発生した顧客のファイアウォール設定バックアップファイルが流出したセキュリティ侵害事件について、国家が支援するハッカーとの関連性を指摘していた。
また9月には、SMA 100シリーズデバイスを標的とした攻撃で展開された「OVERSTEP」ルートキットマルウェアを削除するためのファームウェア更新も配信した。
出典:https://www.bleepingcomputer.com/news/security/cisa-sonicwall-sma1000-flaws-now-exploited-by-ransomware-gangs/


Comments