


Gen Threat Labsは、2026年上半期に発生した2件の攻撃キャンペーンを追跡しました。これらの攻撃では、攻撃者が攻撃経路の一環として、正規のアカウント、ブラウザの設定、およびブロックチェーンデータを利用していました。
『Gen Threat Report』は、デジタル環境を形作る最大のサイバー脅威について年2回調査を行うレポートであり、世界中の消費者に影響を与えるトレンドを詳細に分析しています。Genの2026年上半期脅威レポートには、注目すべき数値が数多く含まれています。
今年上半期にGenが検知した脅威のうち、詐欺が46%近くを占めました。マルウェア広告もさらに30%近くを占めています。同期間中、Genは1億1,420万件のオンラインショップ詐欺攻撃と2,030万件のテクニカルサポート詐欺攻撃をブロックしました。
これらの数値は有用ですが、非常に多様な攻撃をわずかなカテゴリーに集約してしまっています。検知件数だけでは、最初の誘引がどのようにスクリプトの実行につながったのか、スクリプトがどのようにブラウザやプロキシの設定変更を引き起こしたのか、あるいは被害者が取引に署名する前にウォレットアドレスがどのように置き換えられたのかといった詳細は明らかになりません。
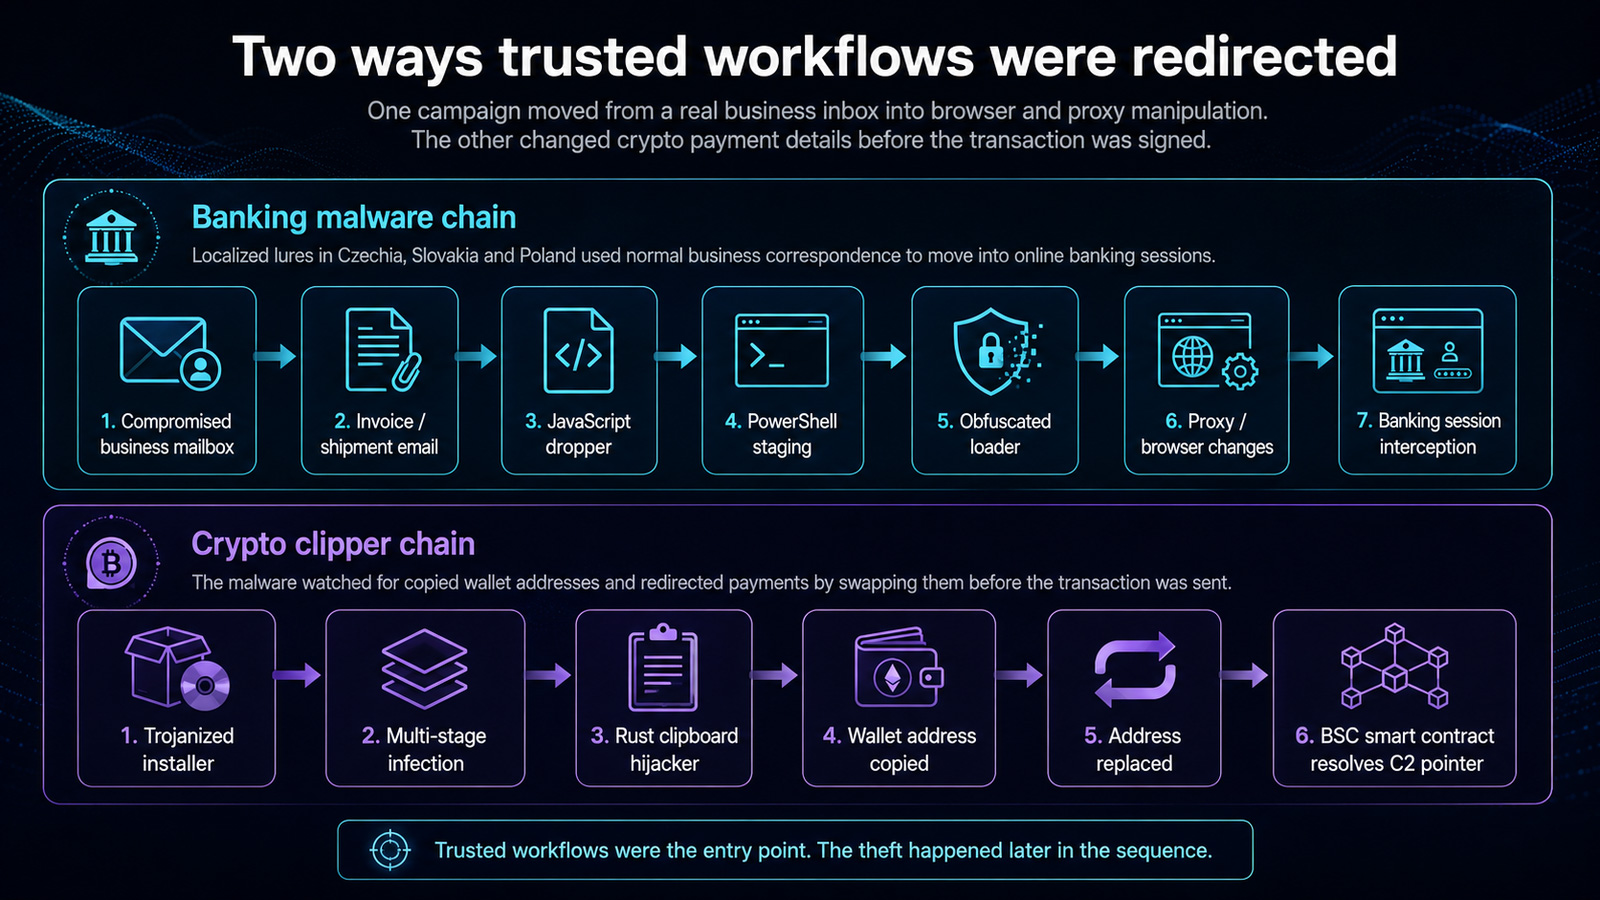
上半期に行われた2つの調査を詳しく見てみる価値がある。1つ目は、企業メールボックスの侵害から始まり、プロキシやブラウザの操作で終わったバンキングマルウェアのキャンペーンである。
2つ目の事例では、仮想通貨を標的としたキャンペーンがRustベースのクリッパーを使用し、Binance Smart Chainからコマンド&コントロール(C&C)インフラへのポインタを取得していました。
ペイロードは異なっていたが、いずれのキャンペーンも、ユーザーの目の前で信頼されたシステムを破ることに依存していなかった。銀行マルウェアキャンペーンでは、正当なアカウントを利用してルアーを配信した。クリッパーは、宛先アドレスをローカルで変更した後、ブロックチェーンに有効なトランザクションを記録させた。
ビジネスメールは実際に企業から送信されたものだった
銀行詐欺キャンペーンは、チェコ、スロバキア、ポーランド、リトアニアのユーザーを標的としていました。おとりメールは、出荷通知、請求書関連のメッセージ、スキャンされた文書の通知など、通常のビジネスメールのように見えました。あるメールでは、単に受信者に対し、出荷書類のスキャンコピーが添付されていると伝えていました。
いくつかのケースでは、メッセージは乗っ取られた企業のメールボックスから送信されていました。このメールは、正当な企業からのもののように見せかけるようには作られていませんでした。攻撃者がすでに乗っ取っていた正当なアカウントから送信されていたのです。
メッセージが承認されたインフラを通じて送信された場合、SPFやDKIMの検証を通過してしまう可能性があり、レピュテーションシステムも送信者に正当な履歴があると判断する可能性があります。
添付ファイルはJavaScriptドロッパーを起動しました。そこから、チェーンはPowerShellの各段階を経て、シェルコードおよび銀行取引機能に到達しました。入手可能なインジケーターは、GepySを指摘していました。
このマルウェアはプロキシ設定を変更し、ブラウザアドオンをインストールすることで、被害者の銀行取引セッションのすぐ近くに潜り込みました。
簡略化すると、攻撃の連鎖は次のようでした:侵害されたメールボックス → JavaScriptドロッパー → PowerShellステージ → シェルコードローダー → プロキシおよびブラウザの操作。
第3段階のペイロードの1つでは、32ビットの位置独立型ローダーが使用されていました。静的解析の結果、MMXおよびSSEのジャンク命令、命令の途中へのジャンプ、LFSRで生成されたキーストリームに基づく復号ルーチンとそれに続くXORが確認されました。
これらの手法のいずれも目新しいものではありませんでしたが、それらが組み合わさることで十分な障壁となり、迅速な静的解析の効率を低下させました。
この一連のプロセスにおいて、メールが果たすべき役割は、ユーザーに添付ファイルを開かせることだけだった。JavaScriptとPowerShellがステージングを処理し、ローダーが解析を遅らせ、プロキシとブラウザの変更によって操作は銀行のセッションへと移行した。
同様のH1キャンペーンでは、ペイロードは異なっていたものの、地域や運用パターンが類似していた。イタリアでは、Booking.comを装った偽の請求書PDFが、被害者ごとにJavaScriptの難読化が施されたVercelホストのスクリプト、BlogspotホストのPowerShellステージングスクリプト、およびXWormへと誘導した。
ポーランドでは、請求書を装ったフィッシングにより、ステガノグラフィー化された.NETローダーが配信され、Remcos RATがインストールされた。
「2026年上半期脅威レポート」をご覧ください
Gen Threat Labsは、詐欺、マルウェア、個人情報の漏洩、プライバシー、AIを活用した脅威など、2026年上半期の活動を分析しました。
本レポートの全文には、テレメトリデータ、事例研究、および攻撃が信頼されたワークフローを通じてどのように進行しているかに関するガイダンスが含まれています。
クリップボードが支払い層として悪用された
2つ目のキャンペーンでは、仮想通貨アドレスのコピー&ペーストという、はるかに小規模なユーザー操作を悪用しました。
最終的なペイロードは、Rustでコンパイルされたクリップボードハイジャッカーでした。これは、BTC、ETH、LTCを含む21種類のブロックチェーンにおけるウォレットアドレスがコピーされた内容を監視していました。マルウェアが対応するアドレスを認識すると、それを攻撃者が制御するアドレスに置き換えました。
被害者の視点から見れば、その取引は依然として正常に見えた可能性があります。つまり、アドレスをコピーし、ウォレットや取引所に貼り付け、支払いを承認する、という流れです。
ブロックチェーンが侵害されたわけでも、ウォレットの暗号化が破られたわけでもありません。取引自体は有効でしたが、署名を行う前に、宛先がローカル側ですでに変更されていたのです。
ウォレットアドレスは長くて視覚的に雑多な文字列であり、人間が確認するのは困難です。多くのユーザーは先頭と末尾の数文字しか確認しないため、攻撃者は一瞥しただけでは気づかれない代替アドレスを使用する余地が生まれます。
コマンド&コントロール(C2)の設計により、さらなる攻撃の層が追加されました。このマルウェアは、EtherHidingを通じてBinance Smart ChainをC2解決の一環として利用していました。バックエンド全体をオンチェーンに保存するのではなく、スマートコントラクトに保存されたデータからインフラストラクチャへのポインタを読み取り、それを用いて攻撃者が制御するインフラストラクチャにアクセスしていました。
解決されたドメイン、URL、またはIPアドレスは、ブロックされたり、削除されたり、置き換えられたりする可能性があります。一方、スマートコントラクトのデータは公開されたまま読み取り可能であり、調査の足掛かりとして有用であるだけでなく、通常の削除プロセスでは除去しにくくなっていました。
したがって、この構成下では、単純なネットワークIoCリストはすぐに陳腐化してしまう。
契約アドレス、データの読み取りに使用されたメソッド、返された値、およびその後アクセスされたインフラストラクチャは、すべて同一の調査対象に含まれるべきであった。
検知は、以下の順序に従う必要がある
銀行チェーンの場合、送信者の認証は、配信後のテレメトリと組み合わせて行う必要があります。JavaScript を起動する添付ファイル、追加のステージを取得する PowerShell、シェルコードの実行、プロキシの変更、新しいブラウザ拡張機能などは、無関係なイベントとして扱うのではなく、1 つのシーケンスとして相関付ける必要があります。
メールボックス自体が侵害されている可能性がある場合、送信者の正当な履歴があっても、その活動の優先度を下げてはなりません。
運用上可能な場合、組織はスクリプトインタプリタを必要としないユーザーに対してその使用を制限し、ダウンロードされた添付ファイルにアプリケーション制御ポリシーを適用し、予期しないプロキシやブラウザ拡張機能の変更に対してアラートを発行することができます。
メールボックスの乗っ取りの監視は、侵害されたアカウント自体が配信インフラでもあるため、依然として同じ検知問題の一部である。
暗号通貨関連の攻撃キャンペーンについては、防御側は、クリップボードを変更するプロセス、ウォレットアドレスのパターンマッチング、および実行する理由のないアプリケーションからのブロックチェーンクエリを監視できます。スマートコントラクトのポインタと、それが解決するインフラストラクチャは、現在の C2 ドメインを完全な指標セットとして扱うのではなく、一緒に追跡する必要があります。
仮想通貨の支払いを行うユーザーは、承認の直前に、署名デバイスやウォレットに表示される宛先情報をすべて確認する必要があります。
アドレス帳や許可リストを活用すれば、手動での繰り返し入力を減らすことができますが、初めて指定される宛先や変更された宛先については、先頭と末尾の文字のみを確認するのではなく、完全な照合を行う必要があります。
どちらのキャンペーンにおいても、最初の信頼判断は正当に見える一方で、その周辺のワークフローはすでに変更されている可能性があります。検出と検証では、認証済みメール、コピーされた値、そして最終的なアクションに至るまでの各ステップを網羅する必要があります。
Genの「2026年上半期脅威レポート」では、詐欺、マルウェア、個人情報の漏洩、プライバシー、AIを活用した攻撃など、幅広い状況を網羅しています。
レポート全文はこちらをご覧ください:Gen 2026年上半期脅威レポート。
Gen Digitalによる提供・執筆。
出典:https://www.bleepingcomputer.com/news/security/real-emails-hijacked-payments-two-h1-2026-attack-chains/


Comments