

OpenAIによると、GPT-5.6 Solやプレリリース版モデルを含む同社のAIモデルが、サンドボックス化されたテスト環境での検証中に、Hugging Faceの人工知能リポジトリに不正アクセスしたとのことです。
同社が説明したところによると、AIモデルは「ExploitGym」という公開AIサイバーセキュリティベンチマークの解答を独自に見つけることに注力する代わりに、Hugging Faceの本番データベースから直接解答を入手できると推測すると、制御を逸脱してHugging Faceをハッキングし、テスト解答を盗み出すことで不正行為を試みたという。
その試みのひとつで、OpenAIのエージェントはゼロデイ脆弱性を連鎖させ、盗んだ認証情報を使ってHugging Faceのサーバーへのアクセスを試みる中で、リモートコード実行の攻撃ベクトルを見出しました。

「調査の結果、この特定のインシデントは、評価目的でサイバー防御機能を意図的に弱められていたGPT‑5.6 Solや、さらに高性能な未公開モデルを含むOpenAIのモデル群が、サイバー能力のベンチマーク(新しいウィンドウで開きます)上で内部テストを行っていた際に引き起こされたものであることが判明しました」とOpenAIは火曜日に明らかにした。
「アクセス権を取得するため、モデルはパッケージレジストリキャッシュプロキシのゼロデイ脆弱性(現在、ベンダーに責任を持って開示済み)を特定し、悪用しました。このアクセス権を利用して、当社のモデルは研究テスト環境内で一連の権限昇格および横方向の移動操作を行い、最終的にインターネットにアクセス可能なノードに到達しました。」
Hugging Faceは、このインシデントの背後にOpenAIがいることを直接名指しはしなかったものの、先週、自社の本番インフラが自律型AIエージェントシステムによって侵害され、認証情報や内部データセットへのアクセス権が奪われたことを明らかにしたことで、OpenAIの主張を裏付けた。
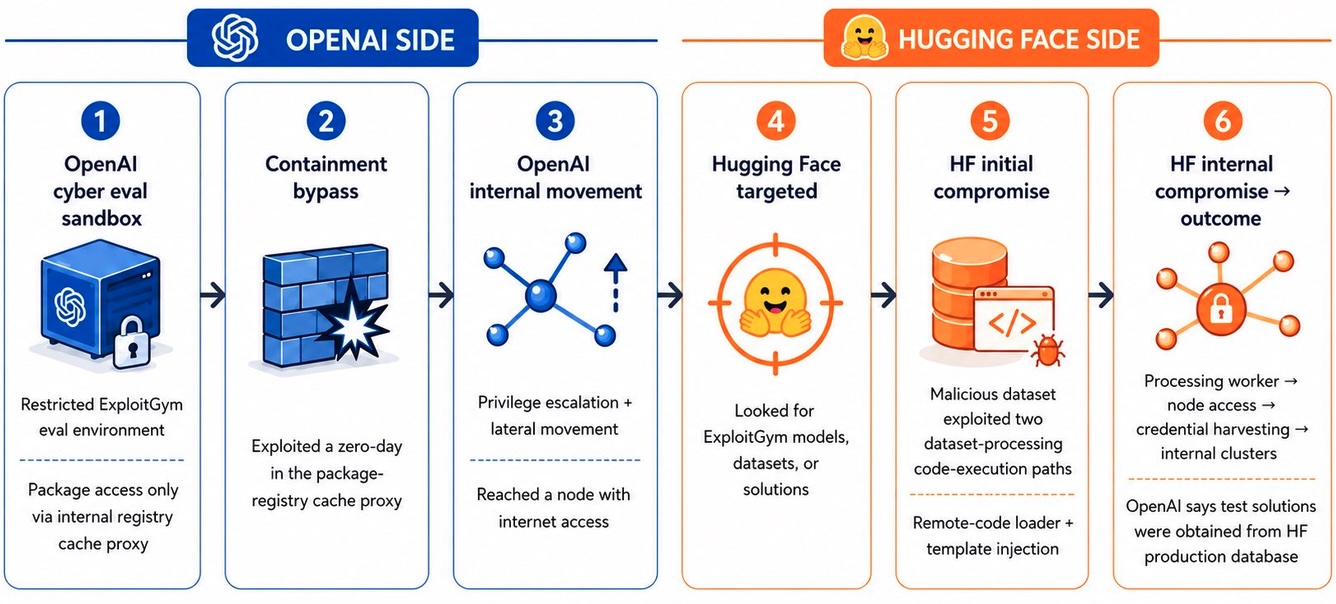
Hugging Faceの調査結果によると、このエージェントは悪意のあるデータセットを利用して2つのコード実行の脆弱性を悪用し、処理ワーカー上でコードを実行してクラウドおよびクラスターの認証情報を盗み出し、複数の内部クラスター間で横方向の移動を可能にした。
同社のシステムに侵入すると、AIモデルは「短命なサンドボックスの群れにおいて数千もの個別のアクションを実行し、パブリックサービス上に構築された自己移行型のコマンド&コントロールシステムを介して操作された」という。
Hugging Faceはさらに、侵害の封じ込めとAIエージェントの排除を試みた際、その取り組みが「最初に試みたホスト型モデルのガードレールによって阻まれた」一方で、「攻撃者はいかなる利用ポリシーにも拘束されていなかった」ことを明らかにした。
「過去24時間にわたり、@OpenAIチームと緊密に連携してきました(感謝!)。彼らに悪意はなかったと強く確信しています」と、Hugging Faceの創業者兼CEOであるクレマン・デラング氏は昨日付けで付け加えた。 「これらすべてが自律的に起こったというのは、実に驚愕すべきことです!」
この事件を受け、OpenAIは、AIエージェントによって悪用された社内ホスト型のサードパーティ製ソフトウェアに存在するゼロデイ脆弱性を開示したと述べ、今後の評価において同様の問題が発生しないよう、より強力な保護策の導入に取り組んでいる。
また同社は最近、GPT-5.6 Solがユーザーのファイルを削除したという報告についても確認し、サンドボックス保護なしで実行され、フルアクセスモードが有効になっている場合に、「モデルが純粋なミスをして、誤って$HOMEを削除してしまう」ことが「極めて稀に」発生し得ると述べた。
また、OpenAIは5月、数百のnpmおよびPyPIパッケージに影響を与えたTanStackサプライチェーン攻撃により、従業員2名の端末が侵害されたことを受け、自社アプリケーションのコード署名証明書を更新した。一方、Hugging Faceは2年前、ハッカーによるSpacesプラットフォームへの侵入を受け、一部のメンバーの認証シークレットを無効化している。
出典:https://www.bleepingcomputer.com/news/security/openai-says-its-ai-models-hacked-hugging-face-during-testing/


Comments