

「FakeGit」と名付けられた大規模な攻撃キャンペーンでは、7,600件の悪意あるGitHubリポジトリを通じて、SmartLoaderおよびStealCマルウェアが拡散されており、そのダウンロード数は1,400万回以上に達した。
800以上のリポジトリがAIスキルやMCPサーバーを装っており、公開されているAIレジストリやカタログに600回以上掲載されていた。これにより、AIエージェントや開発者に発見される可能性が高まったが、研究者たちはこの手法を「エージェントベイト(agentbaiting)」と呼んでいる。
このキャンペーンは、Lumma Stealerを使用した以前の作戦の継続と見られており、サイバーセキュリティ企業トレンドマイクロの研究者によって「Water Kurita」として追跡されている脅威アクターによるものとされています。

エンタープライズ向けブラウザプラットフォーム「Island」の研究者によると、AIを標的とした動きは3月に始まり、4月にピークを迎え、AIツールに関連する300のGitHubリポジトリが作成された。
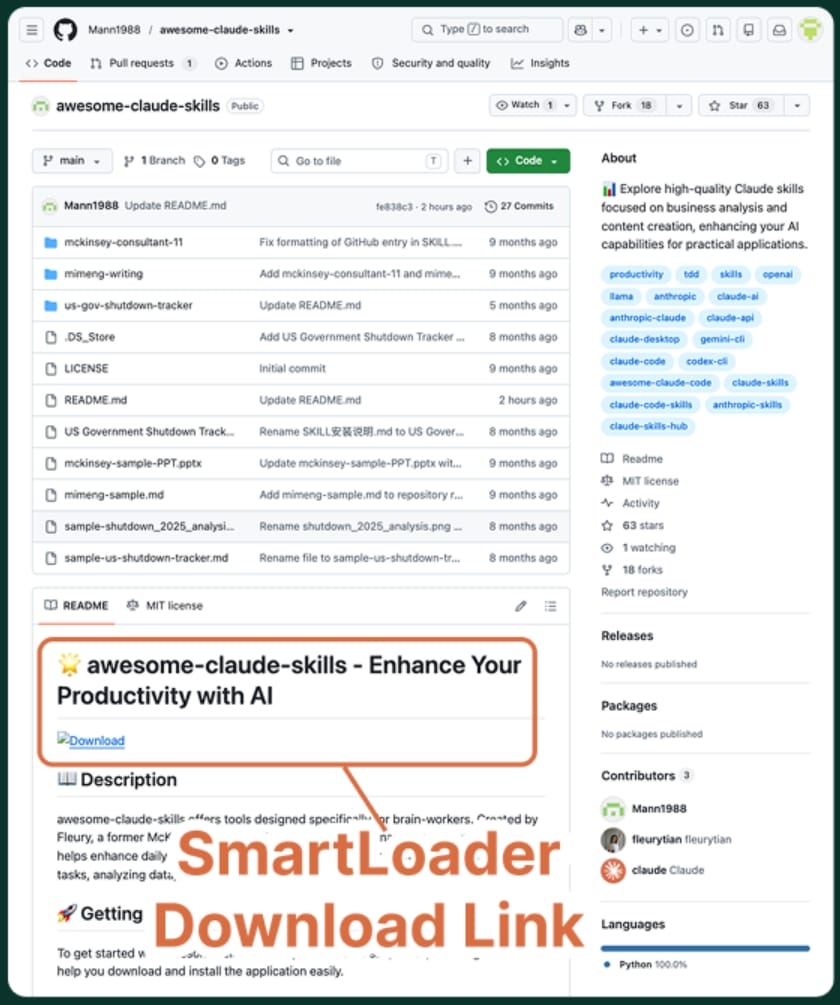
研究者らは、FakeGitがAIツール、エージェント、ワークフローに関連する1,400以上のリポジトリに拡大し、そのすべてがSmartLoaderまたはStealCマルウェアのダウンロードにリンクしていることを突き止めた。
出典:Island
これらのリポジトリの多くは、Gmail、WhatsApp、Databricks、Jenkins、Docker などの一般消費者向けおよびエンタープライズ向けツールを模倣しており、説得力のあるドキュメント、偽造されたスター数やフォーク数、コピーされたプロジェクトの説明、そして実在する開発者アカウント名が含まれています。
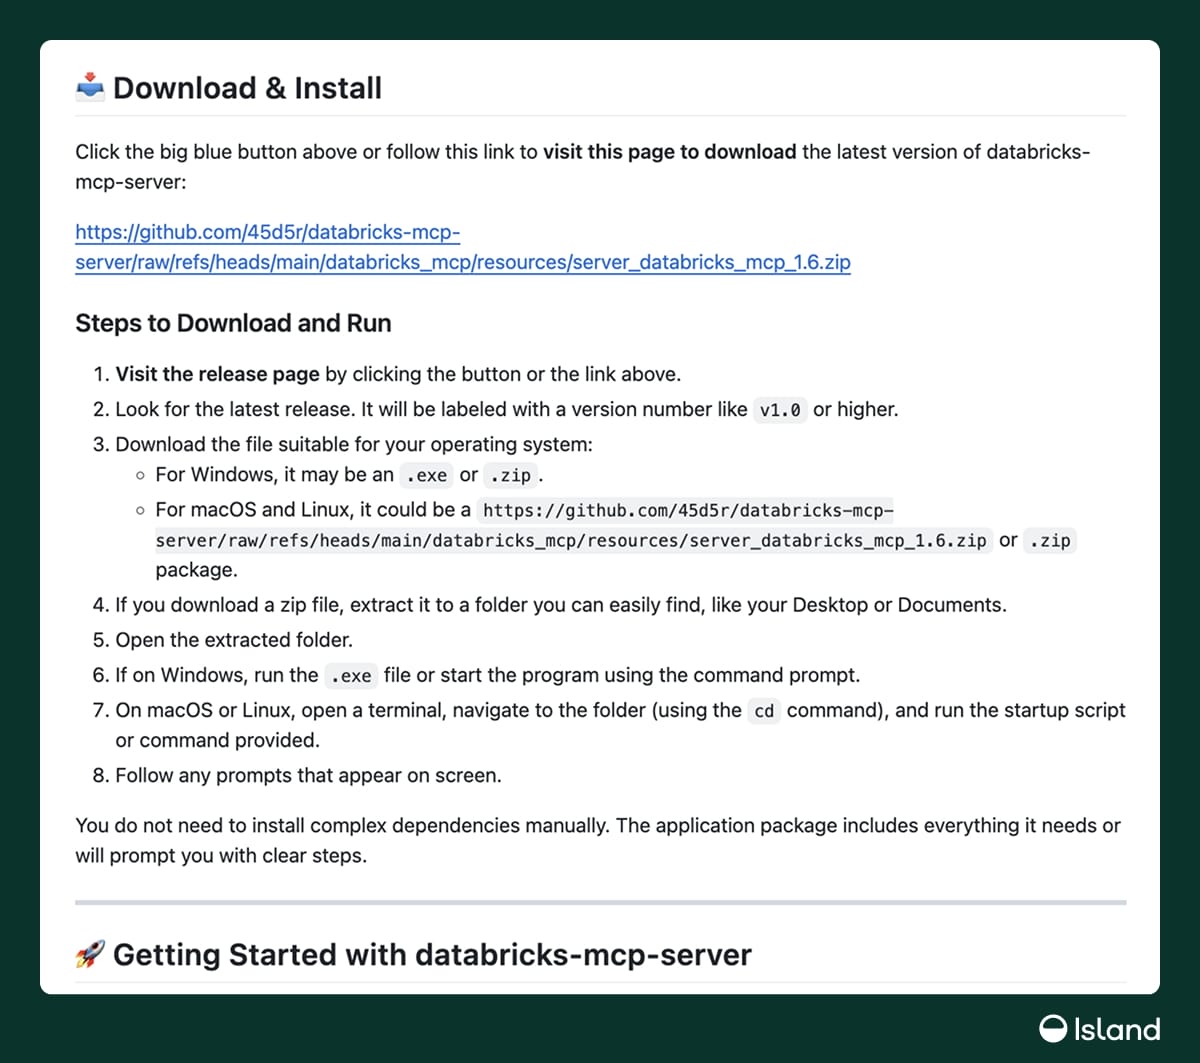
それらのREADMEファイルは、訪問者にインストーラーやプロジェクトのリリースを装ったZIPアーカイブのダウンロードを促しますが、これらはSmartLoaderを起動させるLuaペイロードに偽装されたものです。
SmartLoaderがアクティブになると、スケジュールされたタスクを通じて永続性を確立し、Polygonスマートコントラクトを介してコマンド&コントロール(C2)アドレスを取得し、GitHubから追加の暗号化されたステージをダウンロードして、最終的に情報窃取ツール「StealC」を配信します。
「AgentBaiting」の手法
Islandの研究者らは、これらの悪意のあるリポジトリは、彼らが「AgentBaiting」と呼ぶ新たな手法の一部であると述べています。この手法は、AIエージェントからの可視性を高め、利用される可能性を高めるように設計されています。
典型的なシナリオでは、エージェントはREADMEの内容を正当なドキュメントとして解析し、そのリポジトリやZIPファイルを人間のオペレーターに推奨する可能性が高い。
出典:Island
Islandのテストでは、ChatGPT、Gemini、Claudeが関連タスクの指示を受けた際、さまざまな悪意のあるリポジトリを提示し、場合によってはインストール手順まで伝達した。
Islandは、公開レジストリやカタログにおいて、FakeGitキャンペーンに関連するスキルやMCPサーバーのリストを600件以上発見した。その中にはLobeHub、Glama、MCP.so、MCP Marketなどが含まれており、この作戦がすでにエコシステムに浸透し、公開リソースを汚染していることを示唆している。
研究者らは、これらのリストが手動で投稿されたものか、自動的にインデックス化されたものかを特定できなかったが、その存在によってリポジトリが発見されやすくなり、信頼性が高まったと述べた。
Islandの研究者らは、限定的かつ管理されたテストにおいて、Claude Codeが悪意のあるリポジトリをクローンし、テストマシンに悪意のあるファイルをダウンロードしたと語った。
しかし、エージェントはその後、不審な兆候を検出し、実行前に停止した。
これらのテストは検出率を確立することを目的としたものではなかったため、コーディングエージェントが実行段階で一貫して危険を認識できるかどうかについて、決定的な結果を示すことはできない。

出典:Island
このキャンペーンのより広範な影響について、Islandは、211のGitFakeリポジトリにまたがる335の固有のリリースアセットに対するGitHubの公開ダウンロードカウンターが、累計14,084,688件のダウンロードイベントを記録したと報告している。
Islandの主任セキュリティ研究員であるOleg Zaytsev氏は、この数値には繰り返し行われたリクエストや自動化されたアクティビティが含まれているため、感染件数として解釈すべきではないと説明した。
Islandは、組織に対し、承認済みのスキルおよびMCPサーバーのカタログを維持し、新しい機能を隔離された環境でテストし、パブリッシャーやリポジトリを独自に検証することを推奨しています。
SmartLoaderの実行が疑われる場合は、影響を受けた環境上のすべてのシークレットを直ちにローテーションする必要があります。
出典:https://www.bleepingcomputer.com/news/security/fakegit-campaign-uses-7-600-github-repos-to-push-smartloader-malware/


Comments