


米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は火曜日、AIエージェントを構築するためのビジュアルフレームワーク「Langflow」において、現在悪用されている脆弱性へのパッチ適用を優先するよう、米政府機関に指示した。
CVE-2026-0770として追跡されているこの重大なセキュリティ欠陥により、認証されていない攻撃者が、比較的単純な攻撃でroot権限によるリモートコード実行が可能となる。
「この特定の脆弱性は、validateエンドポイントに提供されるexec_globalsパラメータの処理内に存在します」と、この脆弱性を発見・報告したトレンドマイクロの研究者は説明しています。「この問題は、信頼できない制御領域からのリソースが組み込まれていることに起因しています。攻撃者はこの脆弱性を悪用して、root権限のコンテキストでコードを実行することができます。」
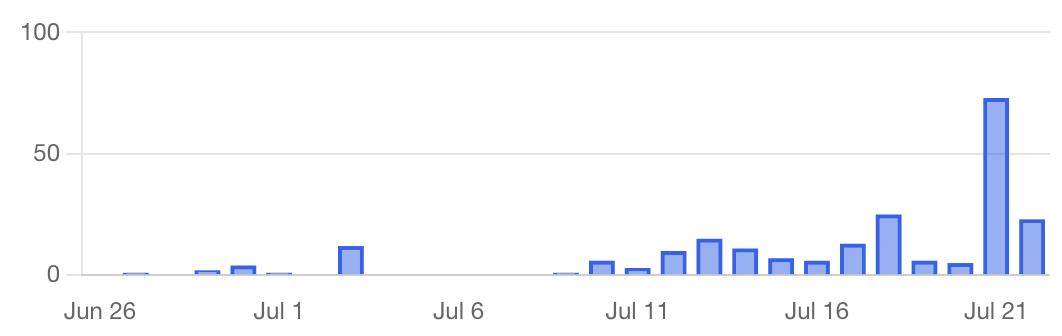
脆弱性インテリジェンス企業のKEVIntelは、6月27日にCVE-2026-0770の実環境での悪用を初めて確認した。CISAがこの脆弱性を「既知の悪用済み脆弱性(KEV)」カタログに追加するまでに、64の異なる送信元IPアドレスから220件以上の悪用試行が記録されていた。
KEVIntelの創設者であるライアン・デューハースト氏は、CVE-2026-0770の脆弱性を標的とした悪意のある活動は脆弱性チェックに限定されないとし、これらの攻撃中に観測された悪意のあるペイロードは、マルウェアの展開や、AWSの認証情報、環境変数、コンテナのメタデータの取得も試みていたと述べた。
「活動の大部分はコマンド実行の確認やシステムの偵察に関連していました。しかし、KEVIntelは、第2段階のスクリプトをダウンロードしたり、環境変数、クラウドのメタデータ、認証情報ファイルにアクセスしようとする試みも確認しました」とデューハースト氏は述べた。
「Langflowを運用している組織は、/api/v1/validate/codeへの過去のリクエストを調査し、ホストの活動を精査するとともに、検証機能へのアクセスを制限し、実行が成功した可能性を排除できない場合は、公開されている認証情報を更新すべきである。」
連邦機関に対し、直ちに対策を講じるよう指示
火曜日、CISAはCVE-2026-0770をKEVカタログに追加し、拘束力のある運用指令(BOD)26-04の規定に基づき、米国連邦文民行政機関(FCEB)に対し、金曜日までにシステムのセキュリティ対策を講じるよう命じた。
「この種の脆弱性は、悪意のあるサイバー攻撃者にとって頻繁に利用される攻撃ベクトルであり、連邦政府機関全体に重大なリスクをもたらす」と、同サイバーセキュリティ機関は警告した。
「関係者は、各資産のインターネットへの露出状況を評価し、BOD 26-04のパッチ適用ガイドラインを確実に遵守する責任がある。」
CISAは、近年実環境で悪用されている他のLangflowの脆弱性についても指摘しており、これには2025年5月の認証欠如によるセキュリティ問題(CVE-2025-3248)、2026年3月のコードインジェクションの脆弱性(CVE-2026-33017)、そして今月初めの不適切な直接オブジェクト参照(IDOR)のセキュリティ欠陥(CVE-2026-55255)など、他のLangflowの脆弱性が実環境で悪用されていると指摘している。
また、サイバーセキュリティ機関は、クラウドセキュリティ企業のSysdigが、ランサムウェアグループ「JadePuffer」がCVE-2025-3248を利用してLangflowのPostgreSQLデータベースをダンプしていると報告したことを受け、同脆弱性がランサムウェア攻撃で悪用されていることを確認した。
出典:https://www.bleepingcomputer.com/news/security/cisa-orders-feds-to-patch-actively-exploited-langflow-rce-flaw/


Comments