


Chrome用のAdobe Acrobat拡張機能を利用すると、いかなる認証も経ずにWhatsApp Web上で表示される会話やデータにアクセスできてしまう可能性がある。
この攻撃は、一連の脆弱性を悪用するもので、これらはまとめてCVE-2026-48294として追跡されており、サイバーセキュリティ企業Guardioの研究者らによって「HermeticReader」と名付けられています。
これらを悪用するには、Adobe Acrobat拡張機能を実行している標的を、攻撃者が制御するWebページに誘導するだけで十分です。
WhatsAppの通信内容を盗み出す
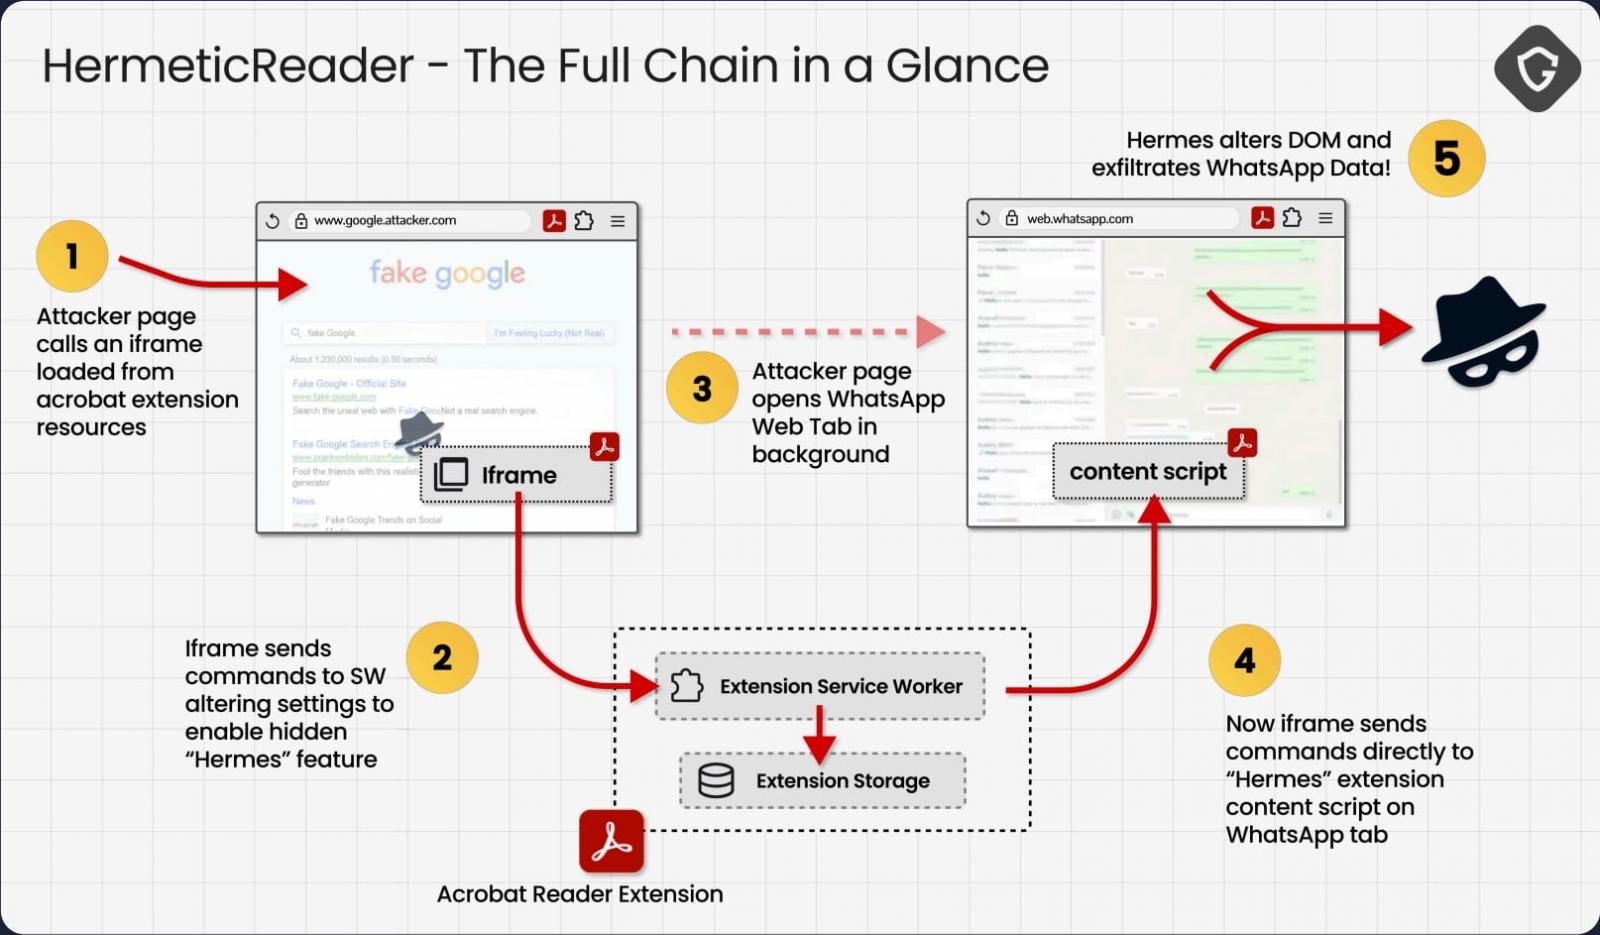
この問題は、Adobeの拡張機能が、任意のウェブサイトに対して、攻撃者のコマンドを拡張機能の内部メッセージとして偽装させ、WhatsAppとの連携を有効にし、その特権的なDOM操作を予測可能なタブIDを持つWhatsAppタブにリダイレクトすることを許可していることに起因しています。
そのIDを拡張機能に提供することで、攻撃者はWhatsApp Webタブへのコマンドを、AcrobatとWhatsAppの間で仲介役を務める「Hermes」エンジンに送信できるようになります。
Hermesは、Adobe AcrobatのChrome拡張機能がWhatsApp Webとのやり取りを処理するために使用する統合エンジンです。これは、拡張機能の内部ストレージで特定の機能フラグが有効化されるまで休眠状態のままです。
一度実行されると、Hermesは連携機能からのリクエストを受信し、WhatsApp経由で共有されたPDFファイルを開き、応答を返すことができます。また、WhatsAppのDOM(Document Object Model)を操作できるスクリプトを通じて、メッセージングサービスを実行しているタブに直接コマンドを送信するためにも利用可能です。
Guardioが共有したレポートによると、HermeticReaderは3つの脆弱性を悪用しており、これにより「どのWebページからでも、認証なし、1回の訪問、クリック不要で、拡張機能自身のストレージへの書き込みが可能」になるという。
「この拡張機能には、拡張機能の一部である内部HTMLリソースが含まれていますが、どのページからでもiframeとしてこれを埋め込むことが可能です」とGuardio Labsは説明しています。
「この内部HTMLページがコマンドを受け取る仕組みは、URLパラメータを介したものです。このパラメータは後に処理され、拡張機能のバックエンドであり、すべての権限を保持するサービスワーカーに送信されますが、そのコマンドが本物のAdobeコンテンツスクリプトから来たものか、他のページから来たものかを確認することはありません」と、研究者たちはに語りました。
Guardioは、WhatsApp Webにフォームを挿入し、ページのライブボディを<option>要素に移動させ、そのフォームを攻撃者が制御するサーバーに送信することで、データ窃取の実証を行った。
出典:Guardio Labs
値が定義されていないオプションはテキストコンテンツを送信してしまうこと、またWhatsAppのコンテンツセキュリティポリシー(CSP)にはフォームアクションの制限が欠けていたと報告されていることから、ブラウザはレンダリングされたページのテキストを攻撃者に送信し、メッセージングデータへのアクセスを可能にしてしまった:
- チャット一覧
- 連絡先の名前
- メッセージ
- プロフィール名
- 会話の内容
この攻撃では重大な情報漏洩が生じるものの、HermeticReader攻撃にはセッションクッキーは不要です。なお、読み込まれていない、または表示されていないメッセージは、この攻撃では漏洩しない点に留意する必要があります。
Guardioの研究者らは、ハッカーがWhatsAppアカウントを乗っ取ることができる別のシナリオについても言及している。同じDOM制御機能を利用することで、攻撃者はWhatsAppのデバイス連携用QRコードをすり替え、ユーザーのアカウントを乗っ取ることが可能になる。
ただし、このシナリオでは、被害者がすり替えられたQRコードをスキャンする必要があるため、実行にはかなりの障壁が伴います。
修正プログラムの提供
HermeticReaderの脆弱性はCVE-2026-48294として追跡されており、Adobe AcrobatのChrome拡張機能バージョン26.5.2.1およびそれ以前のバージョンに影響を及ぼします。
この問題はバージョン26.5.2.3で修正され、ユーザーには自動的に配信されています。とはいえ、ユーザーは最新バージョンがインストールされているか確認することを推奨します。
Guardio Labsの主任研究員であるNati Tal氏は、CVE-2026-48294が実際に悪用されている兆候は確認されていないと語った。
同研究者は、Adobeが拡張機能のアップデートを通じてこの脆弱性を公表してからわずか4時間後に、この欠陥を発見したと指摘した。ベンダーは脆弱性報告に迅速に対応し、週末を挟んで2日以内にパッチを公開した。
Guardioは、Adobeの迅速な対応を称賛し、同社の即座の措置は、「約3億2900万のブラウザにインストールされている」拡張機能におけるこの脆弱性の緊急性にふさわしいものだったと述べた。
アドビはナティ・タル氏に対し、一般消費者向け製品については通常セキュリティ情報(セキュリティ・ブレティン)を公開しない方針であるものの、今回の脆弱性については認めたと伝えた。
ユーザーは、Chrome用のAdobe Acrobat拡張機能がバージョン26.5.2.3に更新されていることを確認する必要があります。
出典:https://www.bleepingcomputer.com/news/security/adobe-chrome-extension-flaw-let-sites-access-private-whatsapp-chats/


Comments