


サイバーセキュリティ企業のArctic Wolfによると、ランサムウェアグループ「Qilin」は、PAN-OSのGlobalProtectにおける重大な認証バイパス脆弱性を悪用し、被害者のネットワークに侵入しているという。
Palo Alto Networksは5月13日にこの脆弱性(CVE-2026-0257)に対処し、Rapid7が5月17日から多数の顧客に対してこの脆弱性が悪用されているのを確認したと報告したことを受け、攻撃者が企業ネットワークへの侵入にこの脆弱性を悪用し始めていると警告した。
「Palo Alto NetworksのPAN-OS®ソフトウェアのGlobalProtectポータルおよびゲートウェイでは、攻撃者がセキュリティ制限を迂回して、不正なVPN接続を確立することが可能になる」と同社は当時警告した。「Palo Alto Networksは、パッチが適用されておらず、緩和策も講じられていないPAN-OSデバイスに対する、限定的な悪用試行を確認している。」

米国サイバーセキュリティ・インフラセキュリティ庁(CISA)も5月29日、この脆弱性を「既知の悪用されている脆弱性」カタログに追加し、連邦機関に対し3日以内にGlobalProtect VPNインスタンスのセキュリティ対策を講じるよう指示した。
月曜日、Arctic Wolf Labsは、脅威アクターがCVE-2026-0257を悪用し、ドメイン全体にわたるQilinランサムウェアによる暗号化を引き起こした攻撃を複数確認したと明らかにした。また、これらのインシデントの調査中に収集された証拠から、複数のQilin関連グループがこの脆弱性を積極的に悪用して標的のネットワークに侵入していることが示唆されていると指摘した。
「Arctic Wolfは、2026年6月にQilinランサムウェアの展開につながった複数の異なる侵入事件を調査したが、そのすべてがPalo Alto Networksのファイアウォールアプライアンスに対するCVE-2026-0257の悪用を起源としていた」と同社は述べた。
「悪用後の手口は侵入事例ごとに異なり、迅速な暗号化のみの操作から完全な二重恐喝に至るまで多岐にわたり、これはQilinランサムウェア・アズ・ア・サービス(RaaS)の傘下で活動する複数の関連グループが存在することを示唆している可能性がある」
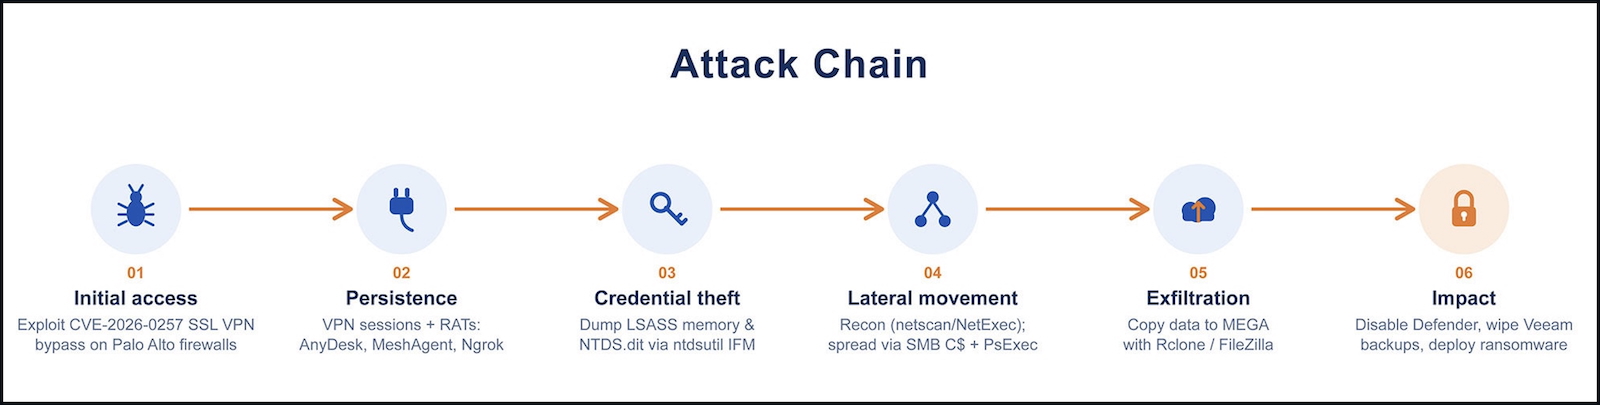
「Arctic Wolf Labsは、CVE-2026-0257を悪用し、Qilinランサムウェアの展開につながる侵入が現在も継続している可能性が高いと、中程度の確信度で評価している。この評価は、観測された広範なスキャン活動と、RaaSモデルにおいて成功したエクスプロイトが複数のアフィリエイト間で配布される傾向に基づいている」と同社は付け加えた。
CISAも月曜日、この脆弱性がランサムウェア攻撃で悪用されているとして警告を発し、Arctic Wolfの以前の報告を裏付けた。
インターネット脅威監視機関のShadowserverは現在、オンライン上で公開されている16万7,000件以上のGlobalProtect VPNインスタンスを追跡しており、ShodanはGlobalProtectのフィンガープリントを持つ17万2,000件以上のIPアドレスを検出している。 しかし、そのうちどれだけがハニーポットであるか、あるいはCVE-2026-0257攻撃に対してすでにパッチが適用されているかについての情報はない。
Qilinは、2022年8月に「Agenda」という名称で登場したRaaS(Ransomware-as-a-Service)組織であり、それ以来、ダークウェブ上の情報流出サイトで2,000件以上の被害について犯行声明を出している。
被害者リストには、自動車大手の日産 やYangfeng、日本のビール大手アサヒ、病理検査サービスプロバイダーのSynnovis、出版大手のLee Enterprises、オーストラリアのCourt Services Victoriaなど、多くの著名な組織が含まれています。
パロアルトネットワークスの製品およびサービスは、米国の大手銀行のほとんどやフォーチュン10企業の90%を含む、世界中で7万社以上の顧客に利用されています。
出典:https://www.bleepingcomputer.com/news/security/critical-globalprotect-vpn-bug-now-exploited-in-ransomware-attacks/


Comments