


2021年5月、コロニアル・パイプライン社に対するランサムウェア攻撃は、侵害されたアカウントがいかに迅速に国家的な問題へと発展し得るかを浮き彫りにした。報道によると、攻撃者は多要素認証(MFA)が設定されていない非アクティブなVPNアカウントを通じて初期アクセスを獲得し、請求インフラを含む業務システムを攻撃し、その結果、米国東海岸全域で燃料供給が途絶える事態を招いた。
それから5年が経過した今、コロニアル・パイプライン事件から得られた教訓は、かつてないほど重要性を増している。重要インフラが標的となりやすいのは、その機能停止が、侵害を受けた組織の枠をはるかに超えて大きな圧力を生み出すからだ。
今日、国家の支援を受けた攻撃者が、単にデータを盗むだけでなく、危機発生時に活用できるアクセス権を維持するために、重要インフラネットワーク内での持続的な潜伏を図っていることから、その圧力は高まりつつある。
初期の攻撃経路は既知のものであり、脅威アクターは盗まれた認証情報、管理されていないデバイス、侵害されたノートパソコン、リモートアクセスツール、および脆弱なアクセス制御を悪用している。「ゼロトラスト」は、不可欠なサービスを提供する組織にとって、急速に運用上の必須要件となりつつあるセキュリティモデルである。
重要インフラが直面するアイデンティティの脅威
技術の進歩に伴い、システム間の相互接続性はますます高まっています。この変化と新たな課題を踏まえ、CISA(米国サイバーセキュリティ・インフラセキュリティ庁)は最近、「運用技術(OT)へのゼロトラスト原則の適用」と題するガイダンスを発表しました。
この文書は運用技術(OT)環境に焦点を当てているが、その核心となる警告は重要インフラ全体に当てはまる。すなわち、「暗黙の信頼」は容認できないリスクを生み出すということだ。
OTには、慎重かつ個別の対応が求められます。安全性、稼働時間、レガシーシステム、物理的なプロセスの存在により、制御環境において一般的なITセキュリティモデルを適用することはより困難です。CISAのガイダンスはこの現実を反映しており、資産の可視性、IDおよびアクセス管理、セグメンテーション、監視、サプライチェーンリスクに重点を置いています。
しかし、重要インフラが脅威にさらされるのはOTだけではありません。不可欠なサービスは、ITシステム、クラウドプラットフォーム、SaaSアプリケーションにも依存しています。コロニアル・パイプラインへの攻撃が示したように、業務に不可欠なシステムが侵害されることは、OTへの侵入と同様に甚大な被害をもたらす可能性があります。
攻撃者がどのように侵入し、潜伏し続けるのか
VoltTyphoonのような脅威アクターの戦術は、重要インフラの責任者が「信頼」という概念を再考する必要がある理由を示している。このグループは重要インフラを具体的に標的としており、明らかなアラートを発生させるのではなく、通常のネットワーク活動に溶け込むように設計された手法を用いている。
米国政府機関は、中国政府が支援するアクターが重要インフラのネットワークへのアクセスを侵害し、場合によっては数年にわたり維持し続けていると警告している。
その戦術はよく知られたものだが、効果的である。攻撃者は、ルーター、ファイアウォール、VPNアプライアンスなどの脆弱なエッジデバイスを悪用する。
彼らは盗んだ管理者認証情報や正規のアカウントを利用し、マルウェアの代わりに組み込みツールを使用する「リビング・オフ・ザ・ランド(LOCL)」手法に依存することで、その活動を日常的なものに見せかけている。
また、侵害されたデバイスを経由してトラフィックをルーティングし、攻撃元の特定や検知を困難にしている。
グアムや米国内のその他の地域において、マイクロソフトは、通信、製造、公益事業、建設、運輸の各組織を標的とした「Volt Typhoon」の活動を報告した。懸念されていたのは、スパイ活動だけでなく、持続的なアクセスが将来の地政学的危機の際に混乱を助長する可能性があるという点でもあった。
Specops Password Policy で Active Directory のパスワードを保護しましょう
ベライゾンの「データ侵害調査レポート」によると、侵害事例の44.7%で盗まれた認証情報が関与していることが判明しました。
コンプライアンスに準拠したパスワードポリシーで、Active Directoryのセキュリティを簡単に強化し、60億件以上の漏洩パスワードをブロックしてセキュリティを向上させ、サポートの負担を大幅に軽減しましょう!
ゼロトラストの導入:アイデンティティだけでは不十分な理由
ゼロトラストは、こうした種類の攻撃に対する重要な防御手段となります。しかし、アイデンティティはゼロトラストの中核をなすものの、それだけではすべての負担を賄うことはできません。
国家が支援する攻撃者は、認証情報の窃取、ユーザーへのフィッシング、セッションの乗っ取り、そして正規のツールを利用してネットワーク内を密かに移動することに長けています。
多要素認証(MFA)は依然として不可欠であり、すべての重要インフラ組織がこれを導入すべきです。しかし、攻撃者がセッションを乗っ取ったり、不正なデバイスを登録したり、信頼されたリモートアクセスパスを悪用したり、管理対象外のエンドポイントから正規のアカウントを使用したりできる場合、MFAだけでは完全な解決策にはなりません。
不可欠なサービスを提供する組織には、より強固なアクセス制御が必要です。つまり、ユーザー名とパスワードにとどまらず、その他の信頼シグナルを評価する必要があるということです。
従業員のアクセス管理が適切な出発点である理由
ほとんどの重要インフラ組織は、OT(オペレーショナルテクノロジー)を一夜にして再設計することはできません。新たなリスクを招くことなく、すべてのレガシーシステムを迅速に置き換えたり、サードパーティへの依存関係をすべて排除したり、数十年にわたる運用上の複雑さを再構築したりすることは不可能です。しかし、従業員が重要なアプリケーション、データ、システムにアクセスする方法を強化することは可能です。
従業員のアクセス制御は、アイデンティティ、エンドポイントセキュリティ、およびポリシー適用が交差する位置にあります。これにより、セキュリティチームは「このユーザーは正しいか?」という確認にとどまらず、「この特定のリソースに対して、正しいユーザーが、正しいデバイス上で、適切な条件下でアクセスしようとしているか?」という確認も行えるようになります。
各IDをデバイスに紐付けることが鍵となります。これにより、単にパスワード、トークン、または承認されたセッションを持っているという理由だけでアクセスが許可されることを防ぐことができます。セキュリティチームは、アクセスを許可する前に、そのデバイスが既知のものであり、信頼でき、正常に動作し、暗号化され、最新の状態であり、コンプライアンスに準拠しているかどうかを確認できます。
重要インフラにとって、これはゼロトラストに向けた実践的な一歩です。つまり、組織が依存するシステムにユーザーが接続する時点で、暗黙の信頼を低減するということです。
ゼロトラストにおけるギャップの解消
ゼロトラストの実装における課題は、従業員がもはや単一の拠点やネットワークに限定されていない点にあります。オンサイト勤務者もリモート勤務者も、機密性の高いシステムへの信頼性の高いアクセスを必要としていますが、彼らのデバイスのセキュリティ態勢には大きなばらつきがあるというリスクがあります。
例えば、エンジニアは、暗号化が施され、最新のパッチが適用され、エンドポイント保護機能を備えた管理対象のノートPCを使用してオンサイトで作業しているかもしれません。一方、財務部門の従業員は、個人の管理対象外のデバイスを使用してリモートで作業している可能性があります。両者ともアクセスが必要ですが、リスクプロファイルは大きく異なります。
ゼロトラストの従業員アクセスモデルでは、すべてのデバイスに対して一定レベルの健全性を求めるポリシーを適用し、この違いを明確に区別する必要があります。アクセスは、デバイスの状態、ユーザーのコンテキスト、およびリソースの機密性に基づいて適応されるべきです。
これにより、信頼の指標としてのネットワーク上の位置情報への依存度が低減されます。また、デバイスやアカウントが侵害された場合の被害範囲も限定されます。
Specopsでアクセス判断を強化
アイデンティティシステムのセキュリティは、回復力のある重要インフラにとって極めて重要です。そこで役立つのが、Specops Device Trustのような専門的なソリューションです。攻撃者は認証情報を盗むことはできるかもしれませんが、検証済みの物理デバイスを盗むことははるかに困難です。
Specops Device Trustは、IDを特定のデバイスに紐付けることで、組織があらゆるアクセスポイントでゼロトラストを徹底できるよう支援します。
このソリューションは以下を提供します:
- フィッシング攻撃に強い認証機能:ユーザーが承認済みで信頼できるデバイスからのみログインできるようにすることで、アカウント乗っ取りを防止します。
- 「ゼロ・デバイス・トラスト」:すべてのアクセス要求時にデバイスの状態を検証し、セッション全体を通じてアクティブな脅威、無効化されたセキュリティ制御、または古いソフトウェアの有無を確認します。
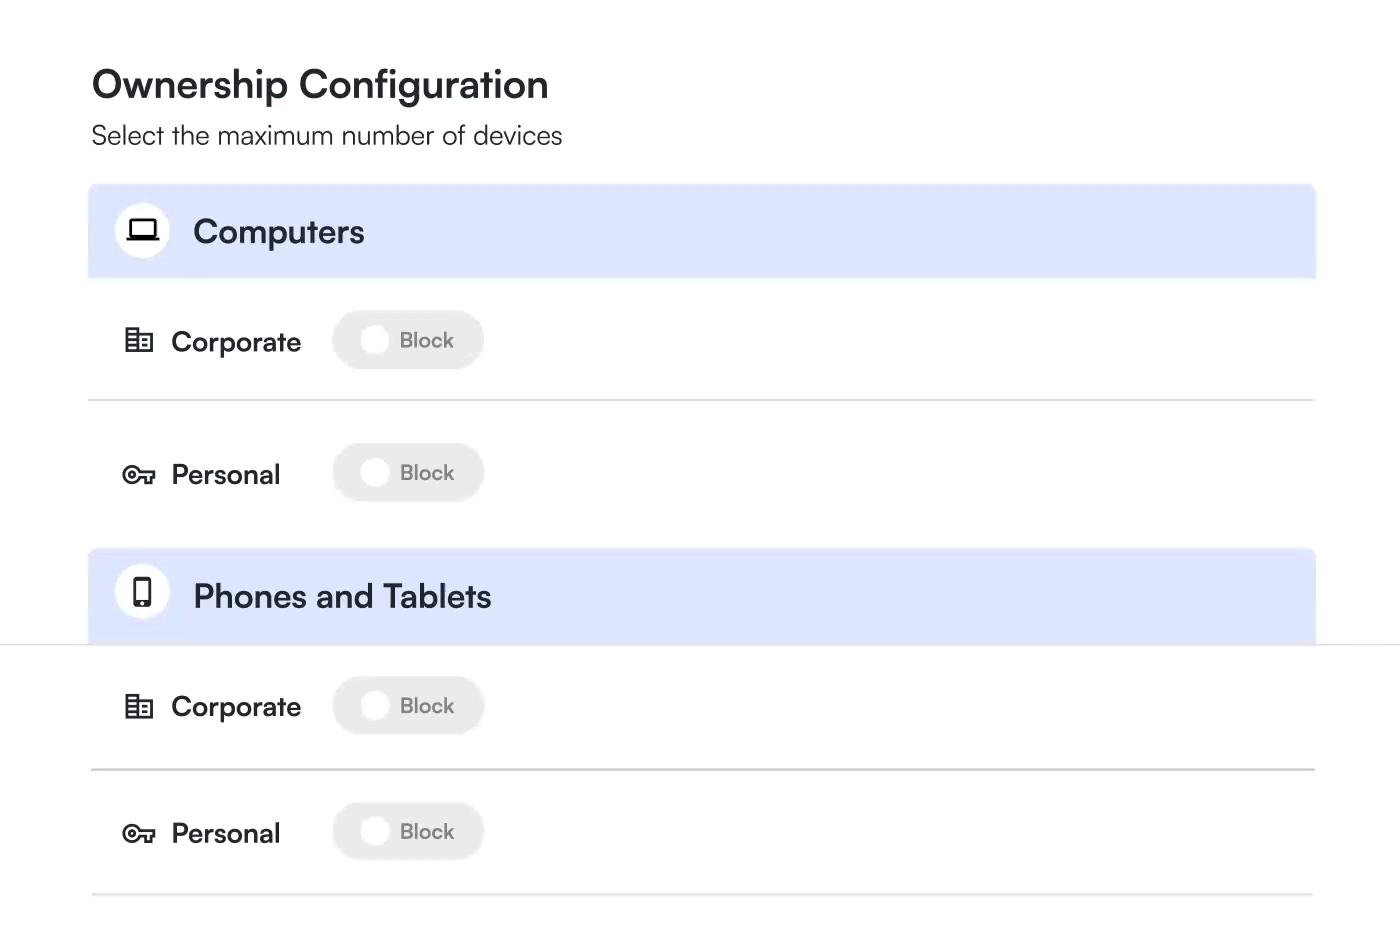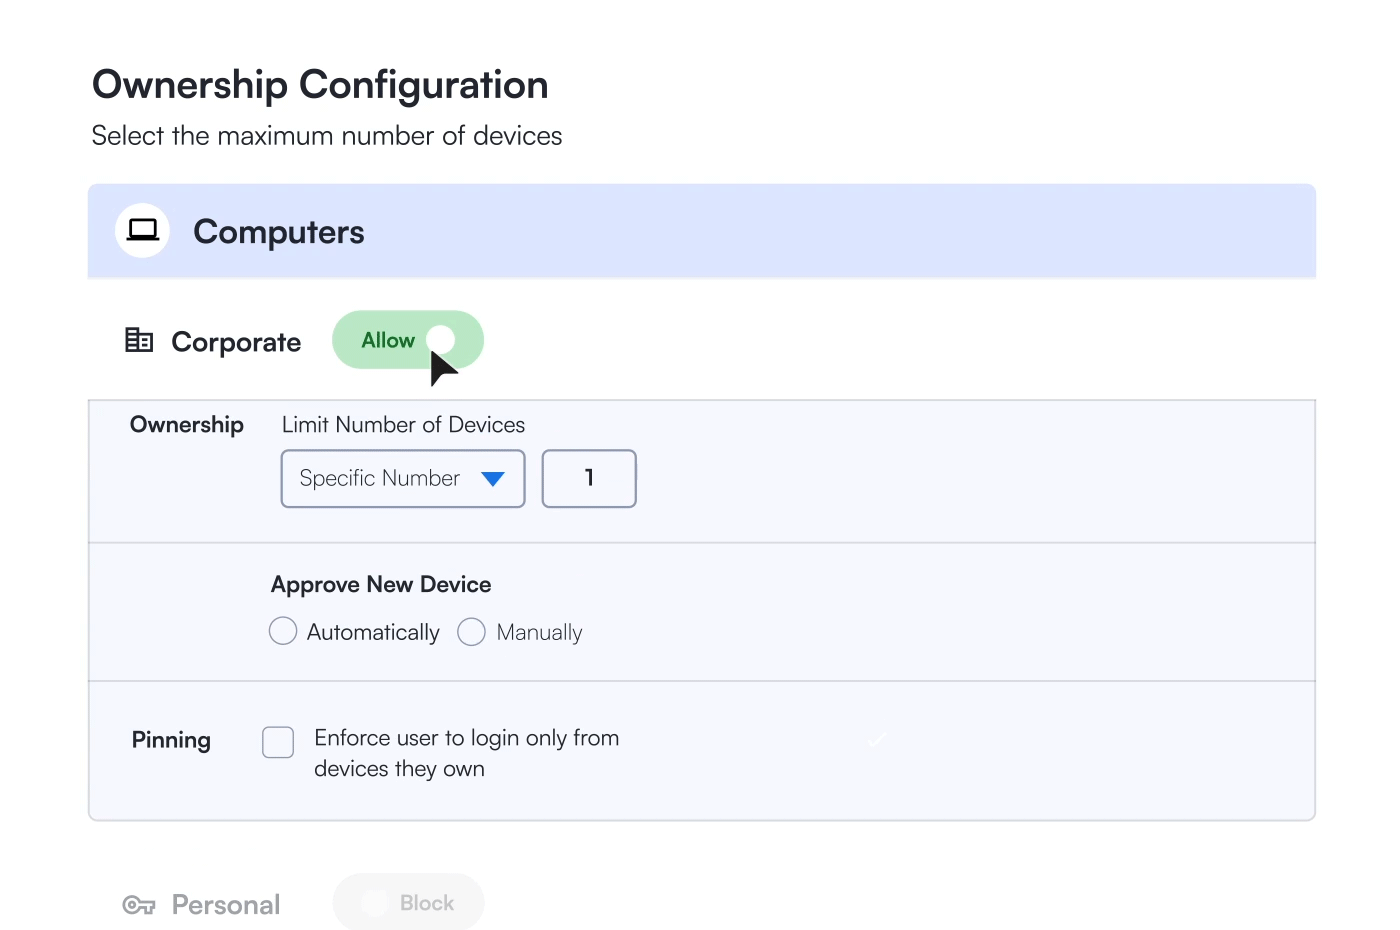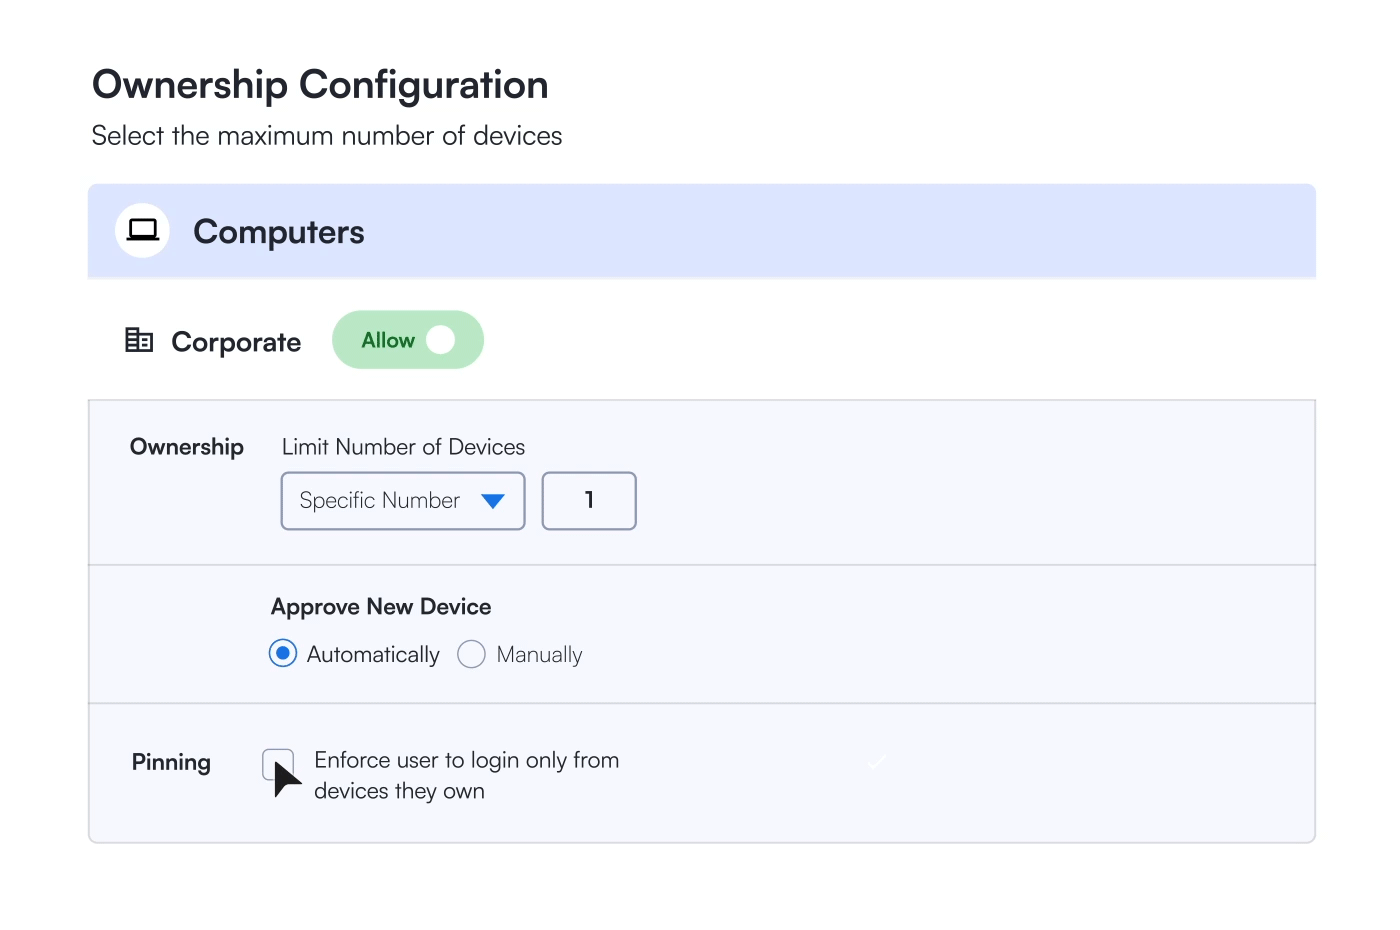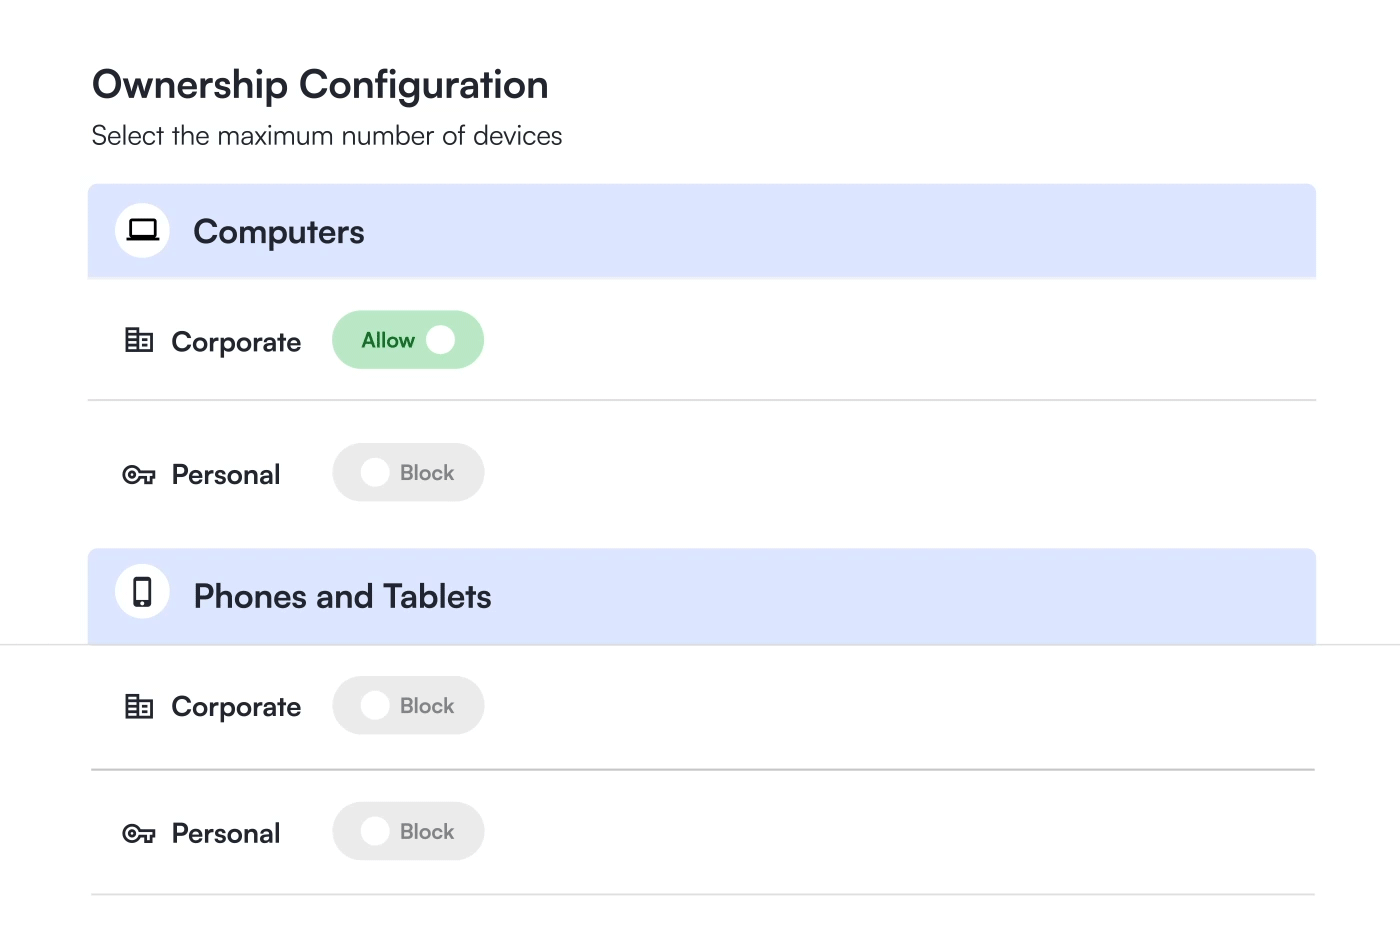
- 管理対象の企業デバイスや管理外のシャドーITを含め、ネットワークにアクセスするすべてのデバイスを完全に可視化し、ユーザーを特定の数の承認済みデバイスに限定する制御機能。
- ユーザーがサービスデスクに連絡することなく問題を修正できる修復ツールキットに加え、生産性を損なうことなくデバイスを更新できるよう猶予期間を設けています。
重要インフラを運用する組織には、ますます巧妙化する攻撃から防御するための堅牢なセキュリティ制御が必要です。
Specopsのソリューションが、より強固なIDセキュリティの実現にどのように役立つかご興味をお持ちの方は、今すぐお問い合わせください。
本記事はSpecops Softwareが提供・執筆したものです。
出典:https://www.bleepingcomputer.com/news/security/closing-the-identity-gaps-in-critical-infrastructure-security/


Comments