


「HollowGraph」と呼ばれる悪意のあるコンポーネントは、侵害されたMicrosoft 365メールボックスのカレンダー機能をコマンド&コントロールチャネルとして利用し、攻撃者からのコマンドを受信したり、盗み出したデータを外部へ流出させたりしている。
このモジュールを分析した研究者らは、これが「Cavern」コマンド&コントロール・フレームワークの一部であると見ている。同フレームワークは以前、イスラエルの組織を標的とするイランの脅威アクターと関連付けられていた。
少なくとも12台のシステムがHollowGraphに感染しており、そのうち3台は6月3日から7月9日の間に脅威アクターと活発に通信を行っていた。

収集されたインジケーターからは、この脅威アクターがイスラエルの組織を標的としていることが示唆されており、スパイ活動を目的とした標的型攻撃であることがうかがえます。
Microsoft 365 メールボックスの悪用
サイバーセキュリティ企業Group-IBのレポートによると、研究者らは、HollowGraphがハードコードされた詳細情報を使用して、侵害されたMicrosoft 365アカウントを経由してMicrosoft Graph APIへの認証を行っていると指摘している。
設定ファイルは通常のログファイルのように見えるよう「logAzure.txt」として保存されており、「Microsoft Entra IDのテナントID、アプリケーション(クライアント)ID、クライアントシークレット、標的となるメールボックスアドレス、コマンドアンドコントロール(C2)ドメイン、および2つのRSA鍵」が含まれている。
これら2つの暗号鍵は、攻撃者への送信前にファイルを暗号化すること、および受信したタスクを復号化するために使用される。
検知を逃れるため、脅威アクターは2050年5月13日付けで、特定の形式のタイトルを持つカレンダーイベントを作成します。コマンドや盗み出されたデータは、これらのカレンダーエントリに添付されたファイル内に隠されています。
Group-IBの分析によると、HollowGraphがサポートするコマンドは2つだけで、これらは盗まれたファイルを暗号化された形式でカレンダーイベントとして作成すること、および脅威アクターからの指示に基づいて新しいイベントを検索することを可能にするものである:
- GET:形式「Event ID: <7文字のタスクID>」のエントリを検索し、受信した指示をダウンロードして復号化する
- SEND:形式「Boss{..}ID{..}」のカレンダーエントリを作成し、RSA公開鍵で暗号化された盗み出したデータを添付する
研究者らは、このメールボックスのカレンダーを「隠蔽されたデッドドロップ」と表現しており、HollowGraphは2050年5月13日のUTC 22:00から23:00までの固定された1時間の枠内でスケジュールされたイベントからコマンドを取得する。
Group-IBによると、この脅威アクターは、Microsoft Graph 経由の通信を保護するために、RSA アルゴリズムと AES-256-GCM アルゴリズムを組み合わせたハイブリッド暗号化方式を使用しており、受信チャネルと送信チャネルを暗号的に分離しているという。
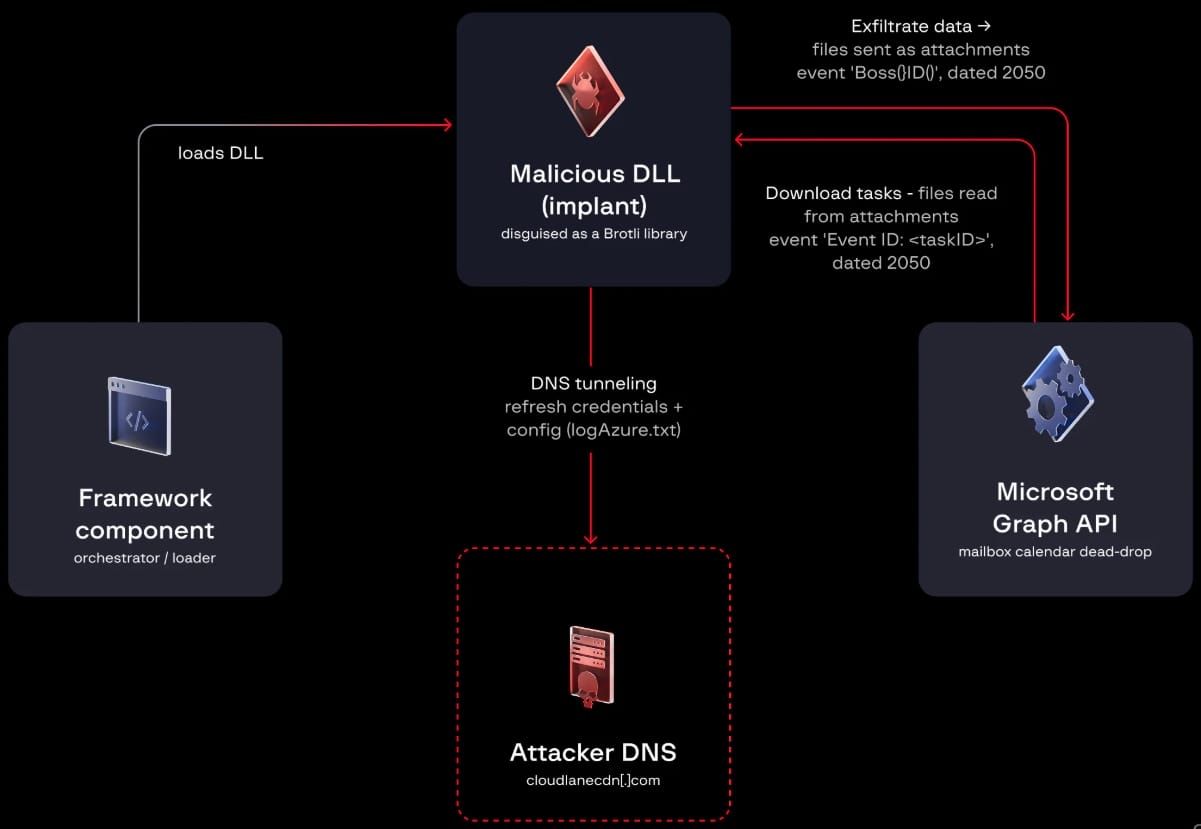
出典:Group-IB
HollowGraphには、DNSトンネリングを介した2つ目の非暗号化通信チャネルがあり、これはMicrosoft Graphへの認証に必要な新しいMicrosoft Entra IDの詳細(Entra ID:tenantId、clientId、clientSecret、およびmailbox)を受信するために使用されます。
このマルウェアは、攻撃者が制御するドメイン cloudlanecdn[.]com への IPv6 AAAA レコードクエリを通じてこれらの値を取得し、logAzure.txt として保存されている設定ファイルを更新します。
「返される各IPv6アドレス(16バイト)から、14バイトの有効なペイロードが得られる」とGroup-IBは説明している。マルウェアは、これらの14バイトのチャンクからペイロードを組み立て、UTF-8テキストとしてデコードし、対応する設定フィールドに従って結果を保存する。
「HOLLOWGRAPHは高度な技術的洗練度を示しています。コマンド&コントロールに信頼されたクラウドインフラストラクチャの利用、ハイブリッド暗号化、認証情報の更新のためのDNSトンネリング、そして極めて選択的な標的選定といった要素が相まって、この脅威アクターが相当な技術的能力と運用上の成熟度を備えていることを示唆しています」—Group-IB
研究者らはHollowGraphを既知の脅威アクターに帰属させることはできませんが、その「分析により、イラン系脅威アクターであるLyceumとの技術的な類似点がいくつか特定された」としています。
しかし、入手可能な証拠だけでは、この活動を高い確信度で特定の脅威アクターに帰属させるには不十分である。対照的に、研究者らは、HollowGraphがCavernフレームワークと関連していることを高い確信度で評価している。
Group-IBは、組織に対し、Microsoft GraphおよびMicrosoft 365の監査ログを監視し、不審なアプリケーションによるカレンダー上の活動(特に遥か未来のイベントや、不審な件名・添付ファイル)を検知するよう推奨している。
また、「cloudlanecdn[.]com」ドメインや「logAzure.txt」ファイルといった指標を確認すること、条件付きアクセスを適用すること、OAuthクライアント認証情報を使用するアプリケーションを制限・監査すること、およびトンネリングパターンの有無についてアウトバウンドDNSを監視することも推奨されています。
出典:https://www.bleepingcomputer.com/news/security/new-hollowgraph-malware-uses-microsoft-graph-for-stealthy-c2-comms/


Comments