


脅威インテリジェンス企業のDefusedによると、攻撃者たちはServiceNow AI Platformに存在する重大な脆弱性(CVE-2026-6875)を悪用し始めている。
以前は「Now Platform」として知られていたServiceNow AI Platformは、企業がAIを中核となる業務ワークフローに統合することを支援する、エンタープライズグレードのPaaS(Platform-as-a-Service)である。
この重大な脆弱性を発見し、4月1日に報告したサイバーセキュリティ企業Searchlight Cyberによると、この脆弱性を悪用することで、認証されていない攻撃者がサンドボックスを脱出し、高度に複雑な攻撃においてServiceNowプラットフォーム内でリモートからコードを実行することが可能になるという。

ServiceNowは、ホスト型インスタンス全体でこの欠陥に対処し、1週間前の7月13日に、セルフホスト型インスタンス向けのCVE-2026-6875セキュリティ更新プログラムをリリースした。
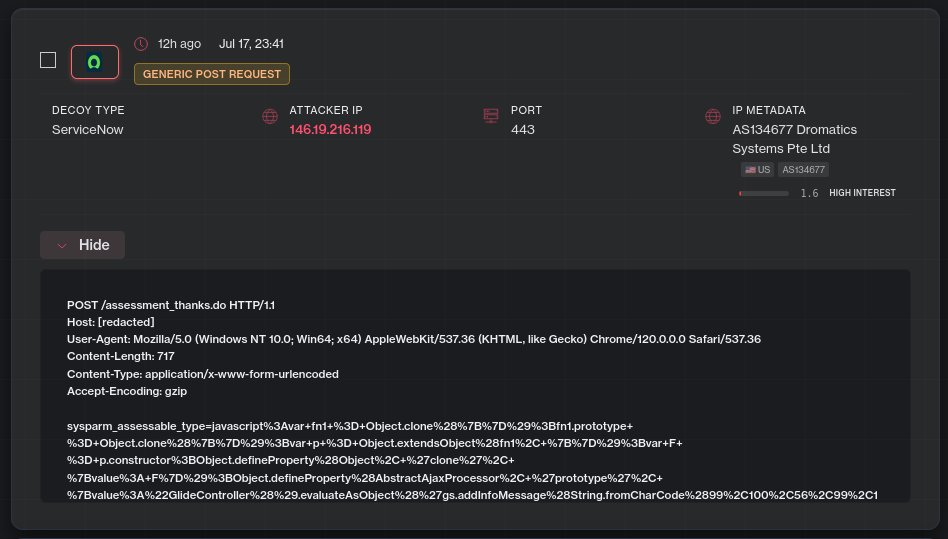
週末にかけて、Defusedのセキュリティ研究者は、攻撃者が実環境でこの脆弱性の悪用を開始していることを確認した。最初の攻撃の試みは、ServiceNowがパッチを公開してから数日後の金曜日に観測された。
「ServiceNowの認証前サンドボックス脱出RCE(CVE-2026-6875)の実環境での悪用が確認されています」と、Defusedは土曜日のツイートで警告した。
「ペイロードは、@SLCyberSecが報告したのと同じ認証前のシンク(/assessment_thanks.do)を標的としていますが、サンドボックス脱出ガジェットは、公開されたPoCとは異なる経路を通じて、同じコード実行プリミティブに到達しています。」
ServiceNowは、この脆弱性が現在悪用されているとはまだ認めておらず、公式アドバイザリにおいても、「現時点でServiceNowインスタンスに対する悪用事例は確認されていない」と述べている。
しかし、同社は、まだ対応していないすべての顧客に対し、パッチ適用済みのリリースにできるだけ早くアップグレードすることで、攻撃からシステムを保護するよう勧告しています。
CVE-2026-6875が現在積極的に悪用されているというDefusedの報告を確認するため、ServiceNowの広報担当者に連絡を取ったが、直ちにはコメントを得られなかった。
先月、ServiceNowはまた、攻撃者が脆弱なAPIエンドポイントを介して認証不要のアクセス欠陥を悪用し、顧客インスタンスからデータを取得したセキュリティインシデントを非公開で開示した。
その後のアドバイザリでは、同社はこのインシデントを、悪意のある脅威アクターによるものではなく、バグ報奨金プログラムへの報告に関連するセキュリティ研究者や顧客主導の調査によるものと結論づけた。
ServiceNowによると、同社のAIプラットフォームは年間1,000億件以上のワークフローを実行しており、フォーチュン500企業の85%において、10万以上のエンタープライズAIアプリを支えているという。
出典:https://www.bleepingcomputer.com/news/security/critical-servicenow-code-execution-flaw-now-exploited-in-attacks/


Comments