


UAT-11795として追跡されている、金銭目的のロシア系脅威アクターが、Starland RATと呼ばれる新たなバックドアを展開し、トロイの木馬化されたソフトウェアを用いて認証情報や暗号資産を盗み出している。
攻撃は少なくとも2025年6月以降発生しており、主に米国のユーザーを標的としているが、ドイツ、ルーマニア、ベネズエラでも被害者が確認されている。
Cisco Talosの研究者によると、この脅威アクターは、MobaXterm、WebEx、Zoom、DBeaver、FaceITなどの正規ソフトウェアのトロイの木馬化されたインストーラーを介してペイロードを配布している。
研究者らは感染経路を特定できなかったものの、悪意のあるファイルは「ClickFix」手法を用いて配布されている可能性が高いと推測している。
本日公開された分析レポートの中で、Cisco Talosは、この攻撃がHTAファイルから始まり、テキストファイル(LICENSE.txt)に偽装されたPythonローダーを含むトロイの木馬化されたNSISインストーラーを取得すると述べている。
このローダーは、永続性を確保するために Windows レジストリを変更し、その後、Starland リモートアクセストロイの木馬(RAT)を復号して読み込みます。
Starland は起動時に、サンドボックス環境で実行されているかどうかを確認し、永続化のためにスケジュールされたタスクやスタートアップ フォルダへの項目を追加し、権限の昇格を試みます。
このマルウェアは、侵害されたシステム上で以下の種類のデータを検索します:
- ブラウザデータおよび仮想通貨ウォレットの資産(40種類以上のデスクトップウォレットおよびブラウザ拡張機能型ウォレットを含む)
- HWID、RAM、プロセッサ、オペレーティングシステム、コンピュータ名、地域、パブリックIPアドレス、およびインストール済みのウイルス対策製品を含むシステムの詳細
- Active Directory 情報(ドメイン構造、ドメイン コントローラー、被害者のドメイン権限など)
StarlandRATは、被害者のデスクトップのスクリーンショットを撮影したり、シェルコマンドを実行したり、32ビットまたは64ビットのシェルコードを注入したり、追加のペイロード(EXE、MSI、DLL、ZIP)をダウンロードしたりすることも可能です。
確認された攻撃では、64ビットのシェルコードチェーンが情報窃取型マルウェア「CastleStealer」を配信し、32ビットのチェーンがリモートアクセストロイの木馬(RAT)「Remcos」を配信しています。
CastleStealerは、ブラウザの認証情報、仮想通貨ウォレット情報、DiscordおよびTelegramのセッション、Steamの認証情報、ファイルシステム上のファイルを標的としています。
Remcos RATは、キーロギング、ウェブカメラおよび画面キャプチャ、音声録音、クリップボードの監視、ファイル管理、リモートコマンド実行などの機能を提供します。
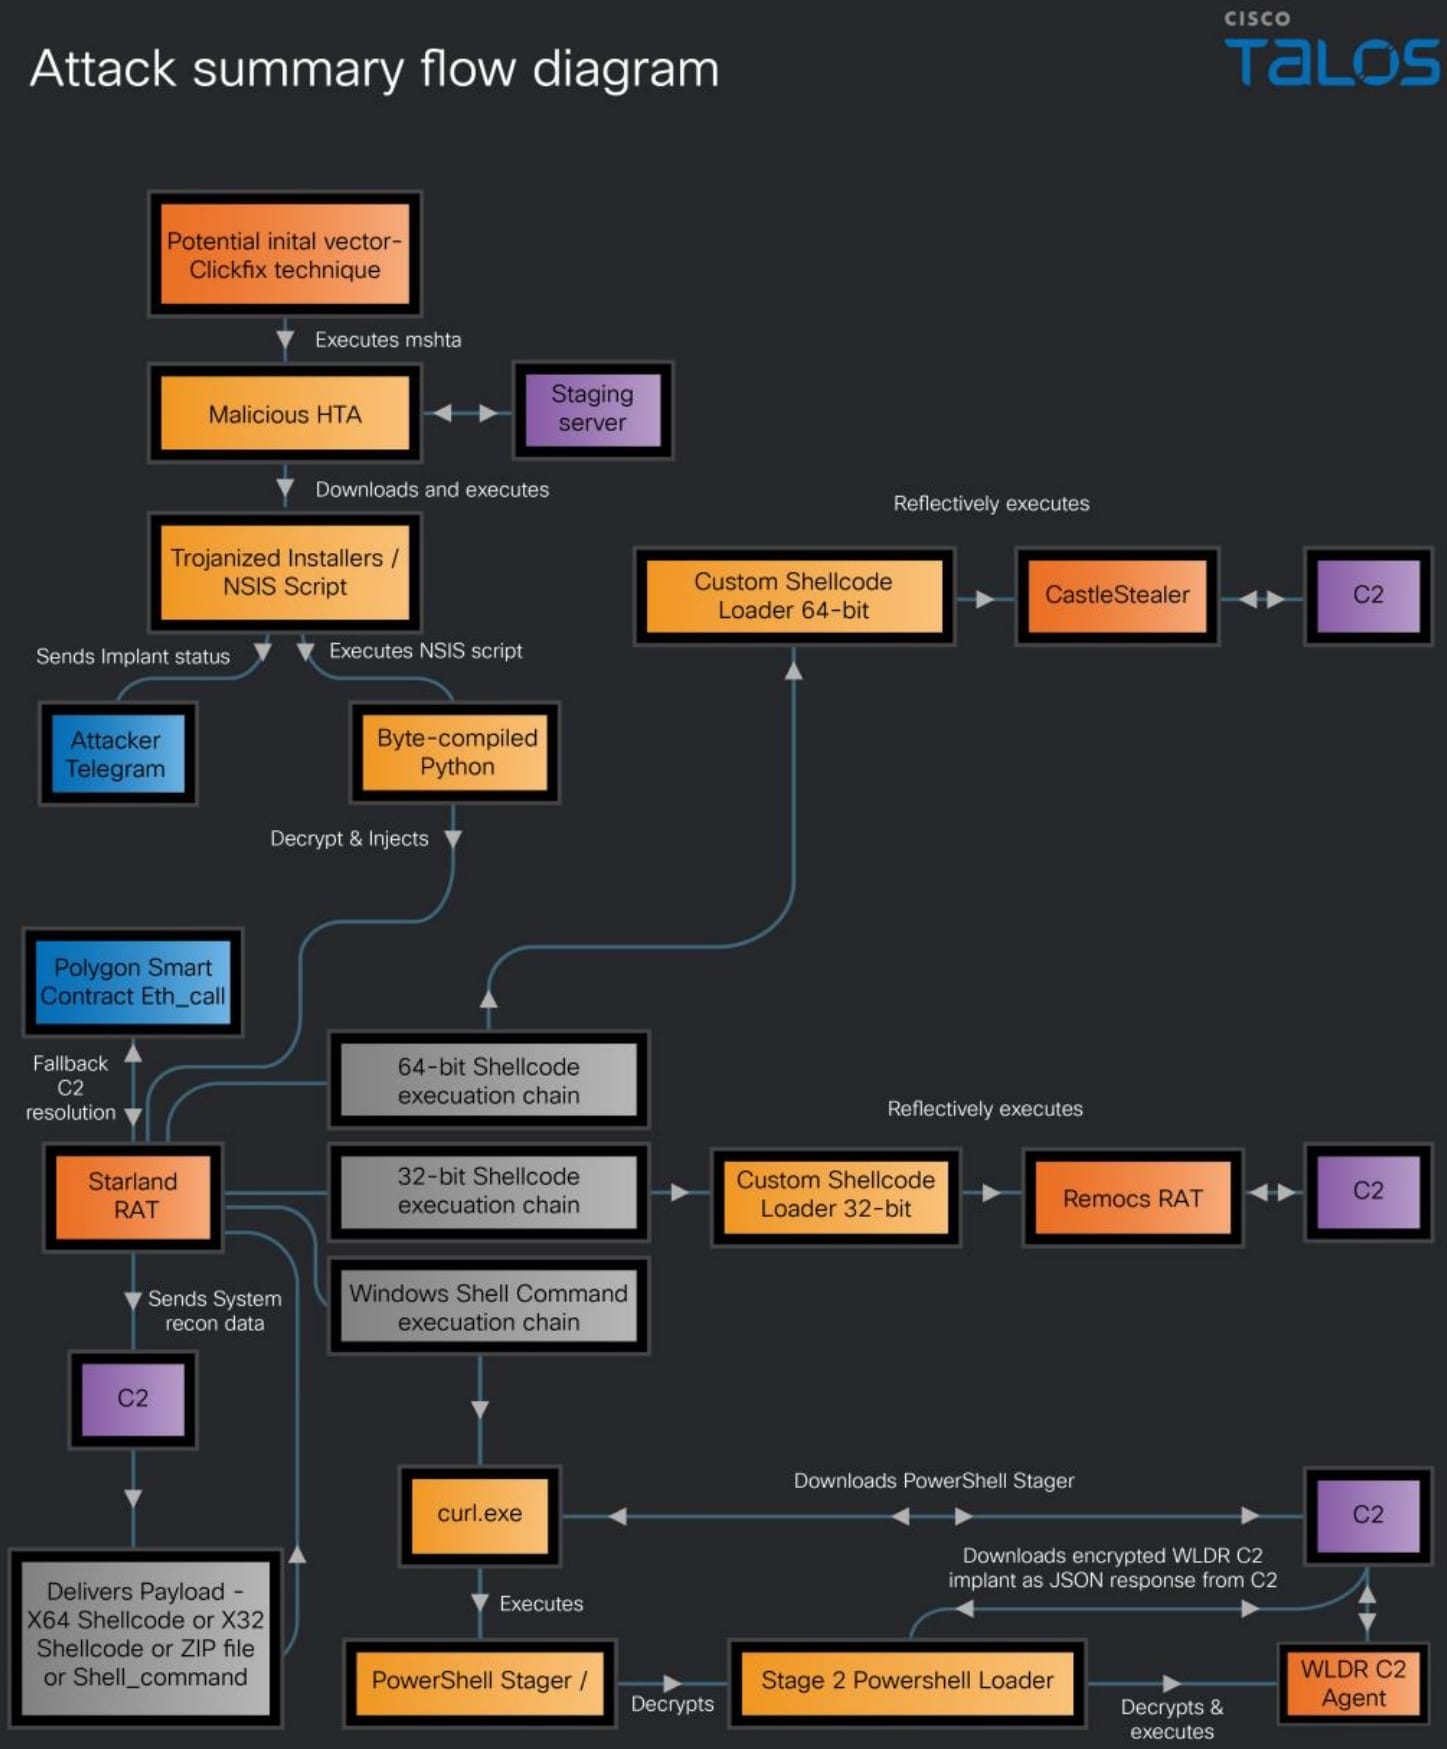
出典:Cisco Talos
Cisco Talosは、このマルウェアのコマンド&コントロール(C2)通信には、ハードコードされたアドレスへの接続に失敗した場合の冗長性メカニズムが備わっていることを指摘しています。これは、XOR暗号化されたフォールバックドメインを使用してPolygonスマートコントラクトにクエリを送信する仕組みです。
また、Talosは、UAT-11795が「WLDR」と呼ばれる、これまで未公開のPowerShell C2フレームワークを使用していることも発見しました。このフレームワークは、暗号化(PBKDF2-SHA256)されたビーコン送信および通信を採用し、完全にメモリ上で動作し、ペイロードの配信を各被害者のハードウェア識別子に紐付けています。
UAT-11795による攻撃から防御するためには、組織はCisco Talosのレポートに記載されている侵害の兆候(IoC)を活用すべきです。
ユーザーは、その動作内容を理解していないオンライン上のコマンドの実行を避け、ソフトウェアは信頼できる公式ベンダーポータルからのみダウンロードする必要があります。
出典:https://www.bleepingcomputer.com/news/security/russian-hackers-trojanize-webex-zoom-apps-to-push-starland-malware/


Comments