


マイクロソフトは、Windows 10のKB5099539拡張セキュリティ更新プログラムをリリースしました。これには、今月、過去最多となった2026年7月の「パッチチューズデー」の修正プログラムに加え、その他のセキュリティ改善が含まれています。
当初、マイクロソフトは一般ユーザーに対して1年間の延長セキュリティ更新プログラムのみを提供していました。しかし先月、マイクロソフトは一般ユーザー向けの無料「Windows 10 延長セキュリティ更新プログラム(ESU)」プログラムを密かにさらに1年間延長し、登録済みのデバイスが2027年10月12日までセキュリティ更新プログラムを受け取れるようにしました。
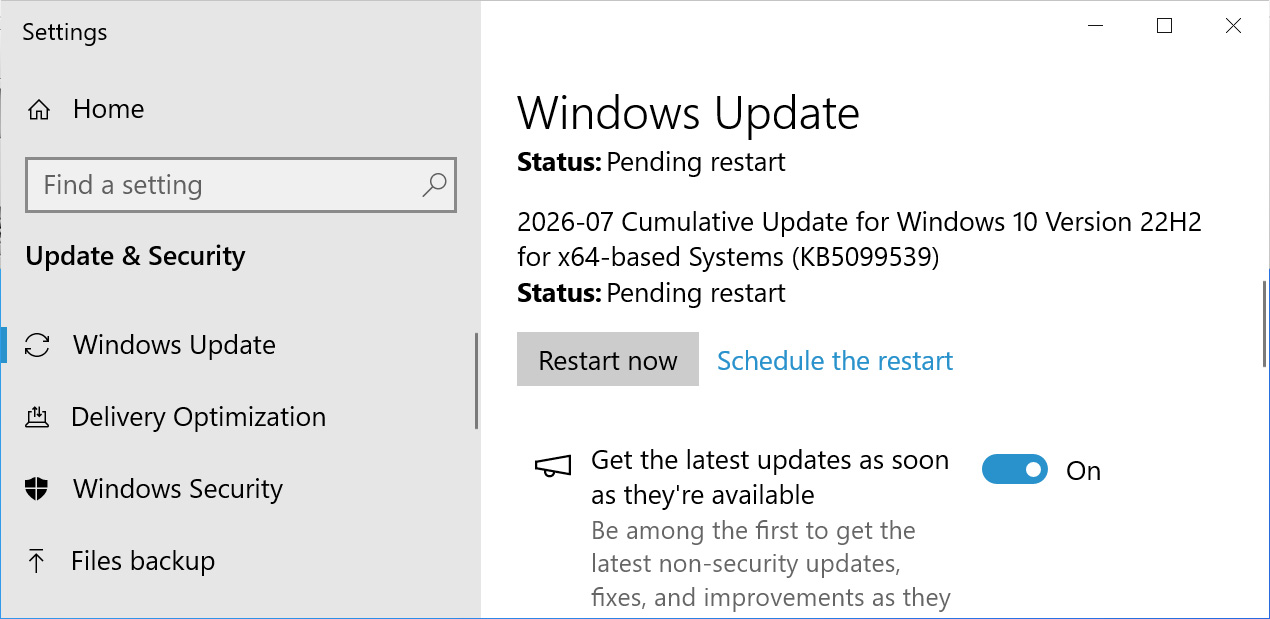
Windows 10 Enterprise LTSC を実行している場合、または ESU プログラムに登録している場合は、[設定] を開き、[Windows Update] をクリックして、手動で「更新プログラムの確認」を実行することで、通常通りこの更新プログラムをインストールできます。
出典:
この更新プログラムをインストールすると、Windows 10 はビルド 19045.7548 に、Windows 10 Enterprise LTSC 2021 はビルド 19044.7548 に更新されます。
Windows 10 KB5099539の新機能
MicrosoftはWindows 10向けの新機能の提供を終了しており、KB5099539アップデートには主にセキュリティ更新プログラムとバグ修正が含まれています。
また、この更新プログラムには、本日実施された過去最大規模の「2026年7月のパッチチューズデー」の一環としてリリースされた修正も含まれており、これによって、2件の悪用済み脆弱性と1件の公開済みのゼロデイ脆弱性を含む、マイクロソフト製品全体にわたる570件もの脆弱性が修正されました。
今月対処された570件の脆弱性のうち、約300件がWindows 10 Version 22H2に影響を及ぼします。
KB5099539に含まれる修正の完全なリストは以下の通りです:
-
[OLEオートメーション(既知の問題)]修正済み:2026年6月のセキュリティ更新プログラムによって引き起こされた、OLEオートメーション(oleaut32.dll)の互換性の問題を修正しました。 IDispatch::Invoke メソッドを使用して、同じ基盤となるストレージを共有する BYREF パラメーターを持つ COM メソッドを呼び出す一部のアプリケーションで、エラーが発生する可能性があります。これらのエラーには、パラメーターのマーシャリングエラーやオートメーション呼び出しの失敗などが含まれます。この更新プログラムでは、パラメーターの所有権の管理方法を修正し、アプリケーションの期待される動作を復元します。
-
[ファイル エクスプローラー (既知の問題)]修正: ファイル エクスプローラーを管理者モードで実行すると、ファイル エクスプローラー内の OneDrive ショートカットが機能しなくなる問題を修正しました。
-
[ごみ箱 (既知の問題)]修正: ファイルを完全に削除する際、確認ダイアログに元のファイル名ではなく、ごみ箱内の内部ファイル名が表示されることがある問題を修正しました。
-
[入力]この更新プログラムでは、ホットキーの登録解除およびクリーンアップの動作が変更されました。ごくまれに、以前のホットキーのライフサイクル動作に依存している一部の Windows 組み込み機能において、特定のキーボードショートカットへの応答が一時的に停止する場合があります。この問題は通常、影響を受けたアプリを再起動することで解決できます。問題が解決しない場合は、フィードバック ハブを通じて報告してください。
-
[セキュアブート]
- この更新プログラムにより、Windows セキュリティ アプリでのセキュア ブート状態の動的なステータス報告が有効になります。
- この更新プログラムには、信頼度の高いデバイス対象データが追加されており、新しいセキュアブート証明書を自動的に受け取ることができるデバイスの対象範囲が拡大されます。Windows Update による証明書の展開は、今後数か月にわたり、サポート対象の PC および管理対象外のビジネスデバイスで継続されます。
-
[ネットワーク]この更新プログラムでは、TDI トランスポートの登録要件を強制するセキュリティ強化の変更が導入されています。その結果、未登録のサードパーティ製 TDI トランスポートを介してソケットを使用するアプリケーションは、この更新プログラムのインストール後に動作しなくなる可能性があります。 登録済みの TDI トランスポートには影響ありません。詳細については、「2026 年 7 月 14 日以降にリリースされた Windows セキュリティ更新プログラムのインストール後に、サードパーティ製 TDI トランスポートが動作しなくなる可能性がある」を参照してください。
-
[リモートデスクトップ (RDP) のセキュリティ]信頼された RDP 発行元に対して、SHA-2 証明書サムプリントのサポートが追加されました。SHA-1 のサポートは下位互換性のためにのみ維持されており、将来的に廃止される予定です。 グループポリシーによる RDP ファイルのセキュリティ管理に関する新しいガイダンスが提供されており、ユーザーがどの .rdp ファイルを開けるかを制御することで、組織がフィッシングのリスクを軽減できるよう支援します。IT 管理者は、サービスの中断を避けるため、できるだけ早く SHA-256 サムプリントまたはそれより強力なアルゴリズムへ移行することを推奨します。
また、Microsoft は、TDI トランスポート登録要件を強制する意図的なセキュリティ強化の変更により、未登録のサードパーティ製 TDI トランスポートに依存するレガシー アプリケーションに影響が生じる可能性があることを警告しています。
Windows ユーザーは、イベント ビューアーの Windows システム イベント ログで AFD イベント ID 16003 のエントリを確認することで、影響を受けるかどうかを判断できます。
「この変更の影響を受ける TDI トランスポートがあるかどうかを確認するには、[イベント ビューアー] > [Windows] > [システム] の Windows システム イベント ログを確認してください」とマイクロソフトは説明しています。
「AFD イベント ID: 16003『未登録の TDI プロバイダー (Driver<Name>) が検出されました』というエントリが見つかった場合、その TDI トランスポートはこの変更の影響を受けます。」
それ以外の場合、マイクロソフトによると、この更新プログラムに関する既知の問題はないとのことです。
出典:https://www.bleepingcomputer.com/news/microsoft/microsoft-releases-windows-10-kb5099539-extended-security-update/


Comments