


ある脅威アクターが、正規のソフトウェアやセキュリティプロジェクトを装った何百もの偽のGitHubリポジトリを公開し、情報窃取型マルウェアを拡散させている。
このキャンペーンは、セキュリティ製品、仮想通貨サービス、金融ツール、開発者向けユーティリティ、セキュアなメールプロバイダー、macOS用ユーティリティ、ゲームソフトウェアなどの検索結果からトラフィックを集めていた。
このマルウェアは、19種類以上のウェブブラウザからデータを収集し、32種類の仮想通貨ウォレットから情報を盗み出し、メッセージングアプリやソーシャルメディアアプリから機密情報を持ち出します。

サイバーセキュリティ企業のArcticWolfは、6月26日から始まったこのキャンペーンにおいて、自社の製品の一つがなりすまされていたことを発見し、この活動を特定した。
研究者らは合計292件の偽リポジトリを発見した。各リポジトリには、訪問者を悪意のあるダウンロードページへ誘導するダウンロードリンクが記載されたREADMEファイルが含まれていた。
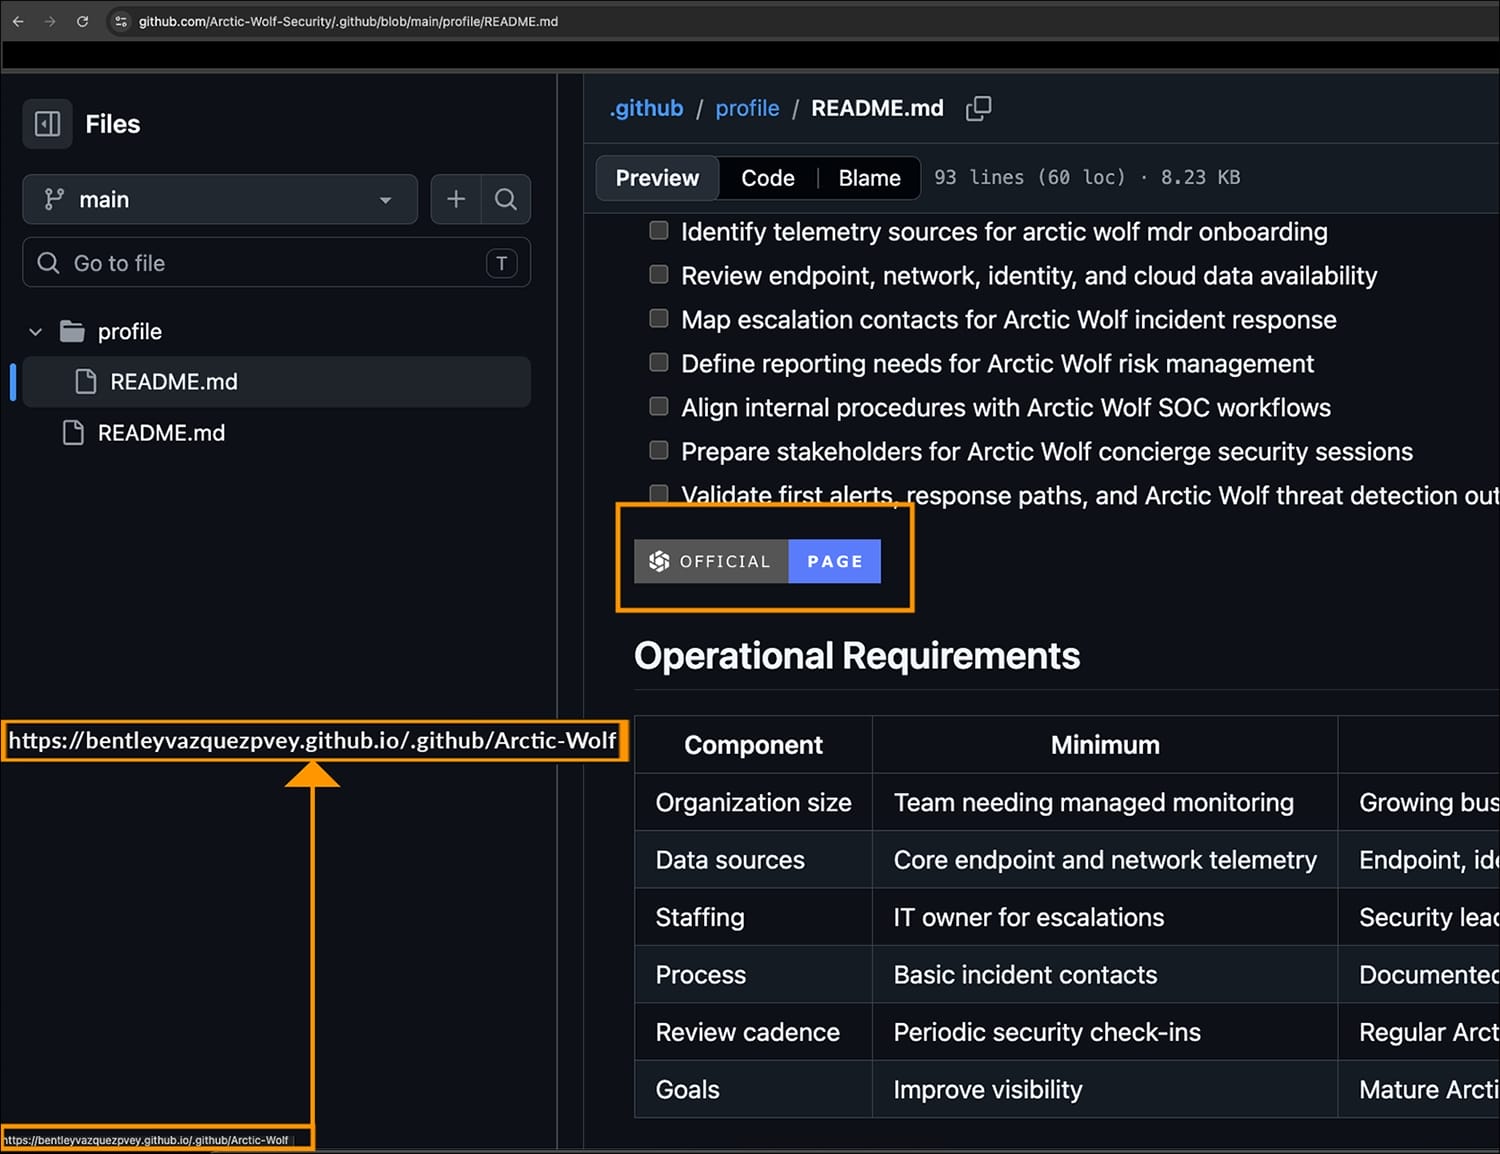
出典:Arctic Wolf
ランディングページには、「セキュアなコンテンツをダウンロード」というボタンや、偽装された信頼性バッジなど、信頼を喚起するように設計された文言やブランディングが用いられています。
配信ページのコードを分析した結果、研究者らは、それが「すべてのなりすまし対象ブランドで再利用されている単一のテンプレート化されたHTML/JSアーティファクト」に依存していることに気づいた。
「そのクライアントサイドスクリプトは、URLパスを2つのセグメントに解析します。path[0]はuser_code(参照元リポジトリやリダイレクタを追跡する「ローテーション」パストークン、例: yyvxx9rswefr、これは参照元のリポジトリ/リダイレクタを追跡するものです)、path[1]はリファラードメイン(例:Arctic-Wolf[.]github.io)として扱われます」とArctic Wolfは述べています。
表示されるブランド名は、レンダリング時に2番目のセグメントから生成され、ハイフンをスペースに置き換え、適切な大文字小文字の規則を適用することで作成されます。
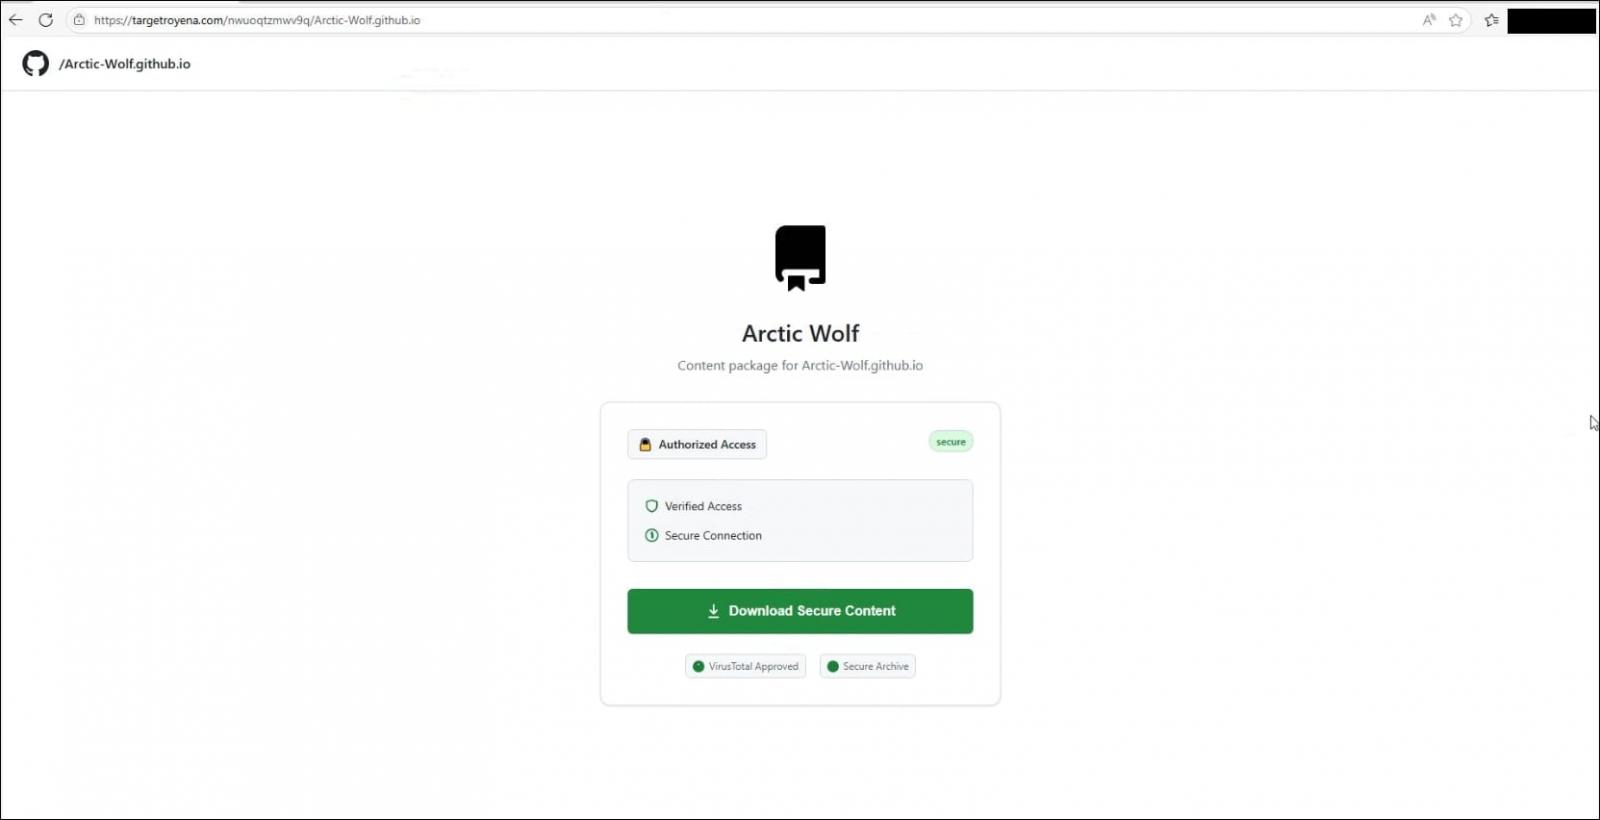
出典:Arctic Wolf
研究者によると、このページは巨大なZIPアーカイブを配信しており、その名前とペイロードはおよそ1分ごとに変更される。アーカイブ内には、トロイの木馬化されたlibcurl.dllと、なりすまされた製品に基づいて異なる名前が付けられた、正規の署名付きWinGUPアップデータが含まれている。
「ユーザーが実行ファイルを実行すると、gup. exeはlibcurl.dllをサイドロードし、それが埋め込まれた情報窃取型マルウェアをデコードして、メモリ上で完全にリフレクティブに実行します。」
この情報窃取型マルウェアは、BoryptGrabファミリーの亜種であると考えられ、感染したシステムから以下のデータを標的としている:
- 19種類のウェブブラウザからのパスワード、クッキー、決済情報、およびその他のデータ
- 32の仮想通貨ウォレットブランドのデータ
- Telegramのセッション、Discordのトークン、およびSteamのセッショントークン
- Metaのメッセージングアプリ「Max」の認証情報
- Windows 資格情報マネージャーの内容
- デスクトップおよび「ドキュメント」フォルダ内の、ファイル名や拡張子からパスワード、リカバリーフレーズ、ウォレット、バックアップなどを連想させるファイル
- スクリーンショット、システムの詳細、およびインストール済みソフトウェアの一覧
研究者らは、このBoryptGrabの亜種が、ブラウザプロセスへの直接的なコード注入を通じて、Chromeの「アプリ限定暗号化(App-Bound Encryption)」を迂回する、これまで報告されていなかった機能を示していると指摘している。
盗まれたデータは、ロシアに拠点を置くコマンド&コントロール(C2)サーバーに送信される前に圧縮されます。
出典:Arctic Wolf
Arctic Wolf の報告によると、このマルウェアはホスト上で永続性を確立せず、代わりに 1 回の実行で可能な限り多くのデータを収集するように設計されている。
同様に、解析回避機能は一切存在せず、データ流出の準備段階で収集されたデータが保存される一時ディレクトリも消去されないため、フォレンジック上の証拠が残されてしまいます。
Arctic Wolf の報告時点で、GitHub は悪意のあるリポジトリの大部分を削除していたが、研究者らによると、数十の GitHub Pages リダイレクタが依然としてアクティブな状態だったという。
研究者らは、このキャンペーンを特定の脅威アクターに帰属させることはできなかったが、運営者はロシア語を話し、金銭的な動機を持っている可能性が高いと評価している。
Arctic Wolfは、このキャンペーンの成功は、ユーザーがプレミアムソフトウェアツールの「無料ダウンロード」を信頼するかどうかに完全に依存していると結論付けており、非公式のGitHubページを利用する際には注意を払うよう推奨している。
出典:https://www.bleepingcomputer.com/news/security/nearly-300-github-repos-pose-as-legit-software-to-push-malware/


Comments