

「CrashStealer」と呼ばれる新しいmacOS向け情報窃取型マルウェアは、Appleのクラッシュ報告ツールを装い、認証情報、キーチェーンデータ、および暗号資産ウォレットを盗み出します。
マルウェア研究者は5月にこのマルウェアの追跡を開始しましたが、当時はまだ開発段階にあるように見えたものの、7月上旬には攻撃に利用されていることが確認されました。
CrashStealerは、パスワードマネージャーや80種類以上の暗号資産ウォレット拡張機能に焦点を当てていると思われる、典型的な情報窃取型マルウェアの機能セットを備えています。
公証済みのマルウェア・ドロッパー
CrashStealerという情報窃取型マルウェアのバイナリは、「CrashReporter.app」という名前を名乗ることでAppleのシステムコンポーネントを装い、ユーザーの監視やセキュリティツールの検知を回避しようとしています。
このマルウェアは、ファイル名に加え、「com.apple.crashreporter.helper」という名前のLaunchAgentを作成し、正規ツールのアイコンやメタデータを使用することで、可能な限り正規ツールに似せています。
Appleデバイス向けの管理およびセキュリティソリューションを提供する企業Jamfの研究者によると、ペイロードは署名され、Appleによって公証されたインストーラー(「Werkbit Setup」)を介して配信されます。
これにより、macOSに組み込まれたマルウェア対策機能であるGatekeeperを、警告を表示されることなく迂回することが可能になります。
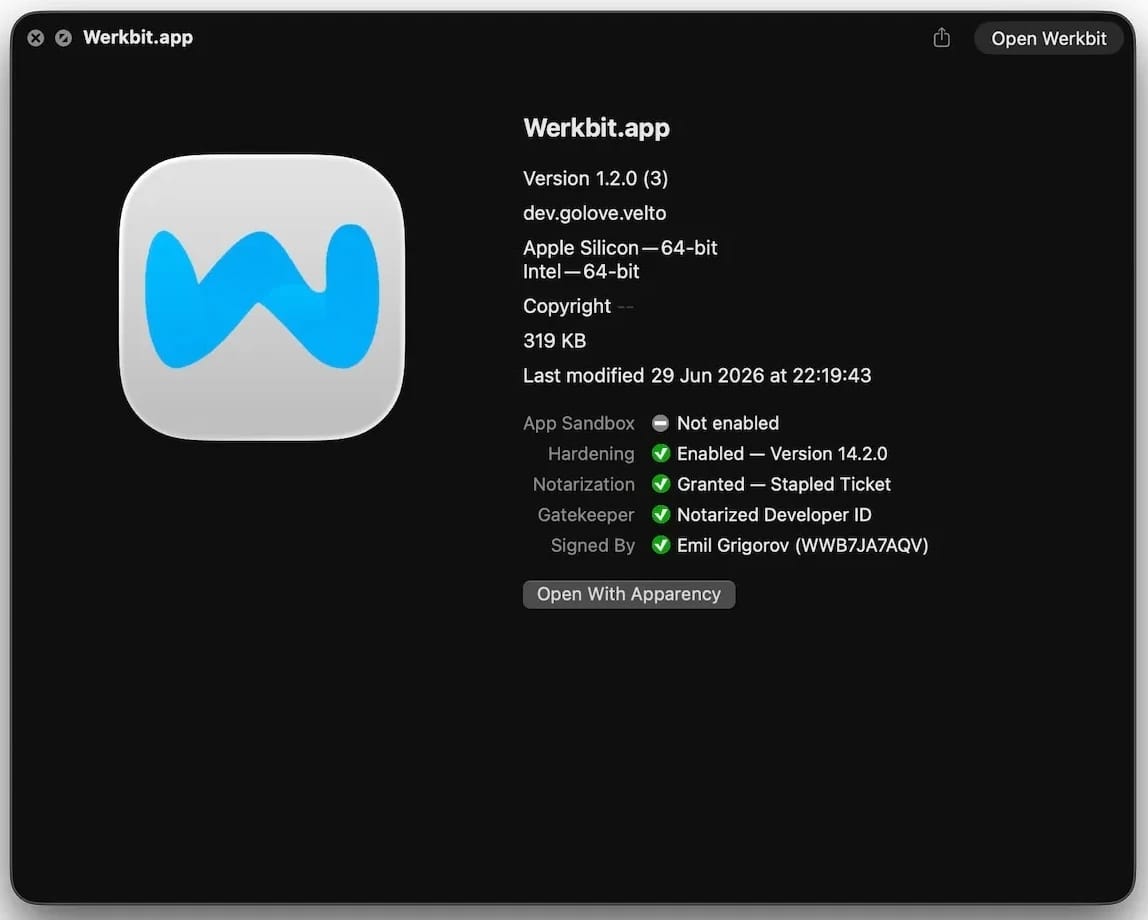
」 出典:Jamf Labs
起動すると、このマルウェアは偽の macOS パスワード入力画面を表示し、ユーザーに、管理者権限を必要とする正当なシステム操作を承認していると思わせます。
このパスワードにより、ユーザーのキーチェーンのロックが解除されます。キーチェーンには、ローカルに保存された機密情報が格納されており、macOS の暗号化されたパスワード保管庫として機能し、通常、Safari のログイン情報、Wi-Fi パスワード、アプリケーションのパスワード、秘密鍵、証明書、トークンなどが含まれています。
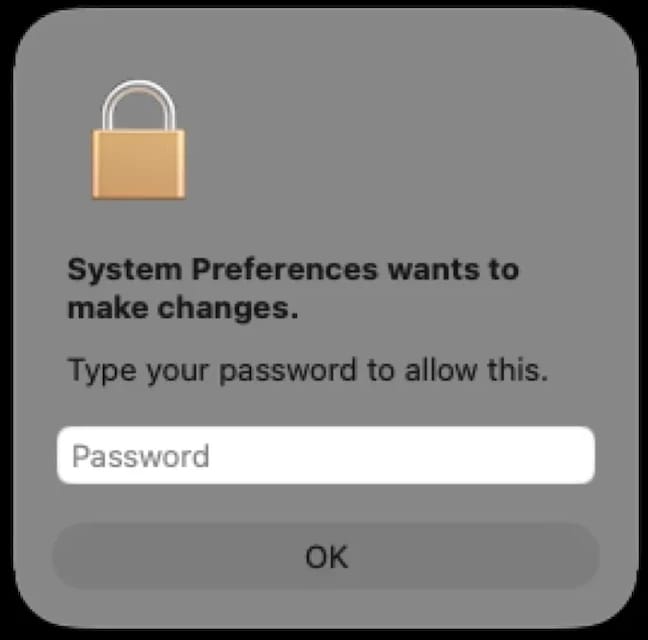
出典:Jamf Labs
パスワードが入力されると、マルウェアは「dscl」(ディレクトリサービスコマンドライン)を使用してローカルでその有効性を検証します。間違っている場合、CrashStealerは認証エラーを返し、ユーザーに再入力を促します。
Jamfの分析によると、CrashStealerはキーチェーンデータ以外にも、以下のデータを標的としていることが判明しています:
- ChromiumベースのブラウザおよびFirefoxのブラウザ認証情報とクッキー
- MetaMask、Phantom、Coinbase Wallet、Trust Wallet、Rabby、Exodus、Keplr、Solflareを含む80種類の仮想通貨ウォレット拡張機能
- 1Password、Bitwarden、LastPass、Dashlane、Keeper、KeePassXC、NordPass、Enpass、RoboFormを含む14種類のパスワードマネージャー
- 「ドキュメント」や「ダウンロード」などのユーザーディレクトリ内のファイル(ただし、大容量のメディアファイル、インストーラー、システムディレクトリは意図的に除外される)
盗んだデータを外部へ流出させる前に、CrashStealer はこの種の操作としては異例に強力な手法である AES-256-GCM アルゴリズムを使用してデータを暗号化し、隠し ZIP アーカイブにパッケージ化してから、libcurl を使用して圧縮されたデータをコマンド&コントロール(C2)サーバーにアップロードします。
Jamfの研究者によると、他の情報窃取型マルウェアファミリー(Atomic、MacSync、Phexiaなど)と目的が一部重複しているものの、CrashStealerはクライアント側の暗号化メカニズムとネイティブC++による実装という点で他とは一線を画しているという。
JamfはCrashStealerの正確な初期拡散方法に関する詳細は明らかにしなかったが、第1段階のペイロード(Werkbit Setup)が、6月下旬に登録された偽のソフトウェアサイトにホストされていることを指摘している。
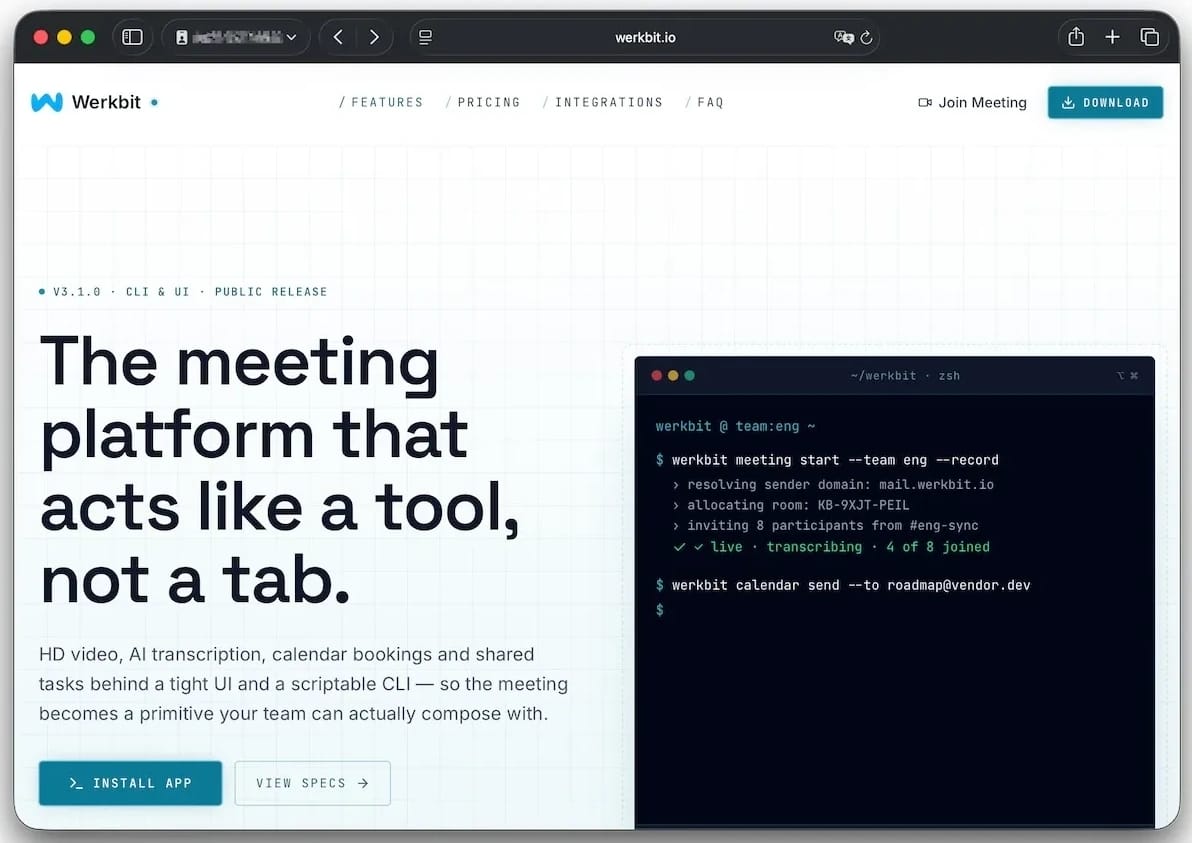
出典:Jamf Labs
ペイロードのダウンロードには会議用PINコードが必要とされており、これは正しいコードを入力した訪問者に限定されたキャンペーンであることを示唆している。
Jamfの研究者によると、CrashStealerキャンペーンは、署名および公証済みのマルウェア・ドロッパーと、永続性を確保するために自身を再署名するペイロードを使用することで、ステルス性を重視した周到な作戦であるという。
再署名プロセスの目的は、バイナリ内のコード署名データを書き換えることであり、これによりコード自体は変更されていないにもかかわらず、ファイルのハッシュ値が異なるものになります。
CrashStealerに関するJamfのレポートでは、悪意のあるツールの名称やハッシュ値に加え、配信インフラやファイルシステムの痕跡に関する詳細を含む、広範な侵害の兆候(IoC)が共有されています。
出典:https://www.bleepingcomputer.com/news/security/new-crashstealer-malware-poses-as-apple-crash-reporting-tool/


Comments