


プログレス・ソフトウェアは、オンプレミス型のセキュアファイル共有ソフトウェアを標的とした「信憑性の高い外部からのセキュリティ脅威」を特定したことを受け、ストレージ・ゾーン・コントローラーを利用しているShareFileの顧客に対し、直ちにサーバーを停止するようメールで通知している。
ShareFileは、Progress Softwareが提供するエンタープライズ向けのセキュアなファイル共有・コラボレーションプラットフォームであり、顧客はProgressのクラウドインフラストラクチャ上でファイルをホストすることができます。
ただし、組織は「Storage Zone Controller」をオンプレミスの Windows サーバーに導入することを選択でき、これにより、認証、ユーザー管理、共有、コラボレーションには ShareFile のクラウドプラットフォームを引き続き利用しつつ、ファイル自体は組織独自のストレージ内にローカルでホストし続けることが可能になります。
このようなハイブリッド展開では、ShareFileクラウドがユーザーを認証し、どのStorage Zoneにそのユーザーのファイルが含まれているかを判断します。ユーザーがファイルをアップロードまたはダウンロードすると、ShareFileはそのリクエストを組織のStorage Zone Controllerに転送し、同コントローラーが自社ストレージからファイルを取得または保存した上で、ユーザーに転送します。
ストレージゾーンコントローラーは、クラウドプラットフォームと顧客管理のストレージ間のファイル転送を処理するため、通常はインターネットからアクセス可能なサーバーとなっています。
昨夜、顧客にメールで送信され、本メディアが入手したこの警告は、「サービス障害。直ちに対応が必要です」という件名が付いています。
「Progress Software社のShareFileストレージゾーンコントローラーを標的とした、信憑性のある外部からのセキュリティ脅威が存在すると考える根拠があります」とメールには記されています。
「現時点では、Progress ShareFileのアカウントやデータへの不正アクセスを示す兆候は確認されていません。予防措置として、お客様のアカウントを含め、ストレージゾーンコントローラーを介したShareFileアカウントへのアクセスを一時的に無効にしました。」
また、Progress社は顧客に対し、Storage Zone ControllerをホストしているWindowsサーバーを手動でシャットダウンするよう指示しており、ShareFileクラウドプラットフォーム経由のアクセスを無効化するだけでは脅威を軽減するには不十分であることを示唆している。
「お客様は、Storage Zone Controllerをホストしているサーバーを手動でシャットダウンする必要があります。これは、データの安全性を確保するための極めて重要な追加措置です」と同社は顧客に伝えています。
Progress社は、社内外のサイバーセキュリティ専門家と協力して脅威を調査する間、「万全を期す」ために一時的な制限措置を実施したと説明しており、24時間以内に顧客へ新たな更新情報を提供する予定だ。
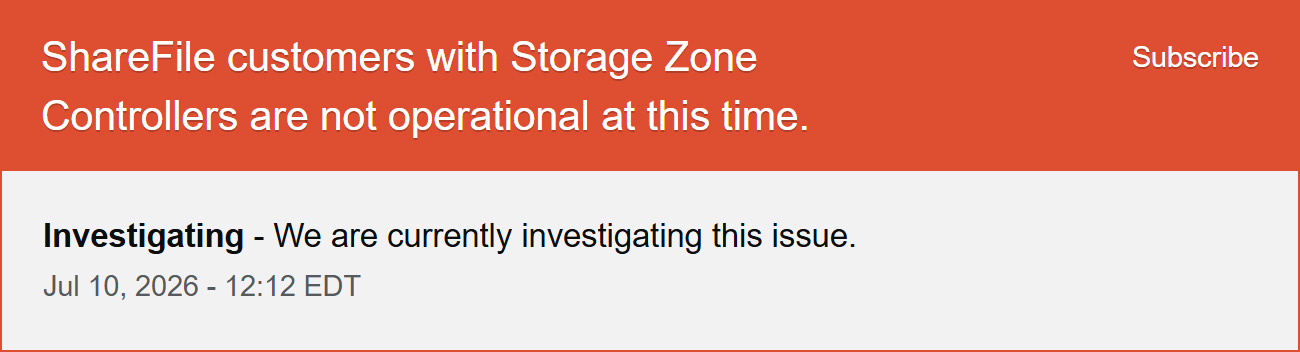
ShareFileのステータスページには現在、「Storage Zone Controllerをご利用のShareFileのお客様は、現在サービスをご利用いただけません」という警告が表示されている。
Progress社は、この脅威がゼロデイ脆弱性によるものかどうか、またStorage Zone Controllerが侵害されたかどうかについては明らかにしていない。
この警告は、企業のファイル転送およびファイル共有ソフトウェアを標的とした過去の攻撃と類似している。
2023年、身代金要求グループ「Clop」は、Progress MOVEit Transferのゼロデイ脆弱性を悪用し、数千の組織からデータを盗み出した後、被害者を対象とした大規模な身代金要求キャンペーンを展開した。
それ以来、攻撃者たちは、機密データが頻繁にさらされていることを理由に、インターネットに公開されている管理型ファイル転送およびエンタープライズ向けファイル共有プラットフォームを標的にし続けています。
Progressの広報担当者は、このサイバー脅威に関する詳細情報を求められた際、顧客にメールで提供したのと同じ内容を共有した。
出典:https://www.bleepingcomputer.com/news/security/progress-urges-sharefile-customers-to-shut-down-servers-over-credible-threat/


Comments