


現在、組織はクラウドサービス、SaaS(Software-as-a-Service)アプリケーション、エンドポイント、およびリモート環境にまたがり、数千もの人間および非人間のIDを管理しています。 ハイブリッドワーク、BYOD(Bring-Your-Own-Device)、サードパーティによるアクセスが拡大し続ける中、セキュリティチームは、誰が何にアクセスしているのか、そのアクセスが信頼できるものなのかという可視性を失いつつあります。
攻撃者はこの複雑さを利用しています。なぜなら、アカウントを乗っ取る方が、インフラの脆弱性を直接悪用するよりも、多くの場合、迅速かつ目立たずに済むからです。防御側にとって、正当なIDに紐づく悪意のある活動を検知することは、依然として今日の最大のセキュリティ課題の一つとなっています。
では、アカウント乗っ取り攻撃が増加している要因は何であり、組織はどのようにしてIDを保護すればよいのでしょうか?
パスワードではなく、セッションをフィッシングする
認証情報の悪用は、攻撃者が組織へのアクセス権を得るための最も確実な手段の一つであり、2025年の情報漏洩事故の22%を占めると見込まれています。攻撃者は、情報窃取型マルウェア、フィッシング攻撃、あるいは過去の情報漏洩事件から流出した認証情報を利用して、ユーザー名やパスワードを入手します。
多要素認証(MFA)は依然としてアカウント乗っ取りに対する最も重要な防御手段の一つですが、攻撃者はその戦術を適応させ、認証プロセスそのものを標的にするようになっています。
一般的な手法の一つが「MFA疲労」、別名「プロンプト爆撃」です。これは、ユーザーが受け取る通知の嵐に苛立ち、最終的に承認してしまうまで、MFAの承認要求を繰り返しトリガーするものです。
よく知られた事例として、2022年に攻撃者がUberの従業員を標的とし、承認されるまでMFAの承認要求を繰り返し送り続けた事件が挙げられます。
この最初のアクセスにより、攻撃者は権限を昇格させ、Uberの環境のより深い部分へと侵入し、最終的には同社のクラウドインフラストラクチャの大部分を侵害し、従業員データを流出させてしまいました。
また、攻撃者は「アドヴェサリー・イン・ザ・ミドル(Adversary-in-the-Middle)」フレームワークやセッションハイジャックツールを用いて、ログイン後に認証済みセッショントークンを盗み出し、MFAを完全に迂回しています。
認証情報窃取を目的としたフィッシング攻撃は、従来の防御策を迂回している
認証情報の窃取を目的としたフィッシングは依然として広く行われており、最新の攻撃はかつてないほど高度化しています。攻撃者は現在、正規のホスティングサービス、信頼されたドメイン、リバースプロキシ、AI生成コンテンツを利用して、本物のログインポータルを忠実に模倣したフィッシングページを作成しています。
Specopsの親会社であるOutpost24の脅威研究チームは最近、検知を回避し信頼性を高めるために設計されたマルチチェーンリダイレクト攻撃を通じて、正規のCiscoドメインを利用したフィッシングキャンペーンを明らかにしました。
このようなキャンペーンは、セキュリティ意識の高いユーザーであっても、フィッシング攻撃を特定することがいかに困難であるかを示しています。
Specops Password PolicyでActive Directoryのパスワードを保護しましょう
Verizonの「データ侵害調査レポート」によると、情報漏洩の44.7%で盗まれた認証情報が関与していることが判明しました。
コンプライアンスに準拠したパスワードポリシーで、Active Directoryのセキュリティを簡単に強化し、40億件以上の漏洩パスワードをブロックしてセキュリティを向上させ、サポートの負担を大幅に軽減しましょう!
デバイスの増加により攻撃対象領域が拡大しています
現在、従業員は個人のノートPCや管理対象外のモバイルデバイス、さらには従来のセキュリティ制御の及ばないシステムから、企業のアプリケーションに日常的にアクセスしています。
このため、IT 部門は、セキュリティ更新プログラムが適用されていないデバイスやマルウェアに感染したデバイスを使用して、従業員が社内ネットワークに接続しているかどうかを把握することが困難になっています。
侵害されたエンドポイントは、信頼された環境への貴重な侵入経路ともなります。特に、情報窃取型マルウェアは、ユーザーデバイスから直接、認証情報、ブラウザに保存されたパスワード、認証済みセッションクッキーを収集することで、アカウント乗っ取り活動の主要な要因となっています。
そこで、「Specops Device Trust」のような専用ソリューションが役立ちます。Specops Device Trustは、セッション全体を通じて継続的にスキャンを行うことで、無効化されたセキュリティ制御や古いソフトウェアなどのアクティブな脅威をチェックします。
既存のIDプロバイダー、VPN、SSOツールとの統合により、セキュリティチームは現在の環境を置き換えることなく拡張でき、ユーザーに負担をかけることなくアクセス制御を強化できます。
IDを標的とした攻撃を阻止するのがなぜこれほど難しいのか
アカウント乗っ取り攻撃が依然として成功し続けている主な理由の一つは、多くのセキュリティ対策において、認証の成功が信頼の唯一の証拠として扱われている点にあります。従来のIDおよびアクセス管理ツールは、認証情報や認証フローを検証するように設計されており、その背後にある人物が実際に信頼できるかどうかを必ずしも確認するものではありません。
組織がハイブリッドワークモデル、クラウドファーストのインフラ、BYODポリシーを採用するにつれ、この課題はますます顕著になっています。セキュリティチームは、強力なアクセス制御と、使いやすさや生産性の要件とのバランスを取らざるを得ない状況に置かれています。
その結果、難しい妥協を迫られることになります。セキュリティ基準を満たさないデバイスからのアクセスをブロックしてユーザーに支障をきたすリスクを負うか、アクセスを許可して一部のデバイスがすでに侵害されている可能性を受け入れるかの二者択一です。多くの組織は、根本的な信頼の問題を完全には解決できないまま、その中間のどこかに落ち着くことになります。
クロロックスや マークス&スペンサーなどの組織で発生した注目すべきインシデントは、同じ教訓を改めて浮き彫りにしました。すなわち、IDだけではもはや信頼の十分な指標とはならないということです。
現代のアカウント乗っ取り攻撃を阻止するには、ユーザー名とパスワードの検証だけでは不十分です。組織は、アクセスライフサイクル全体を通じて、デバイスの状態、セッションのリスク、および行動シグナルを可視化する必要があります。
こうした変化により、ログイン時だけでなくセッション全体を通じて信頼性を評価する「継続的検証モデル」への関心が高まっています。
Specopsでアカウント乗っ取りのリスクに対処
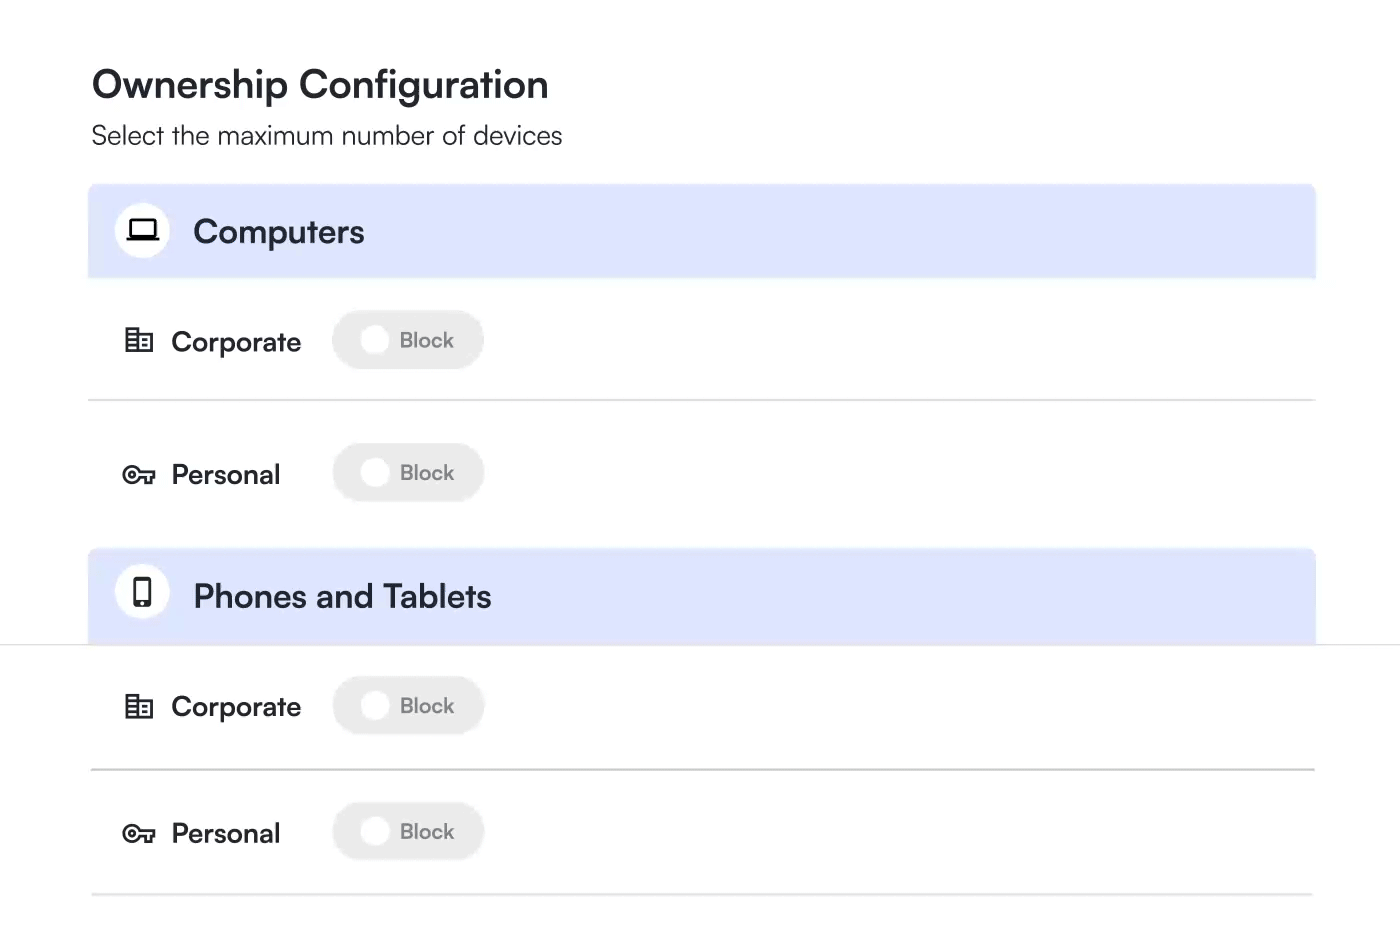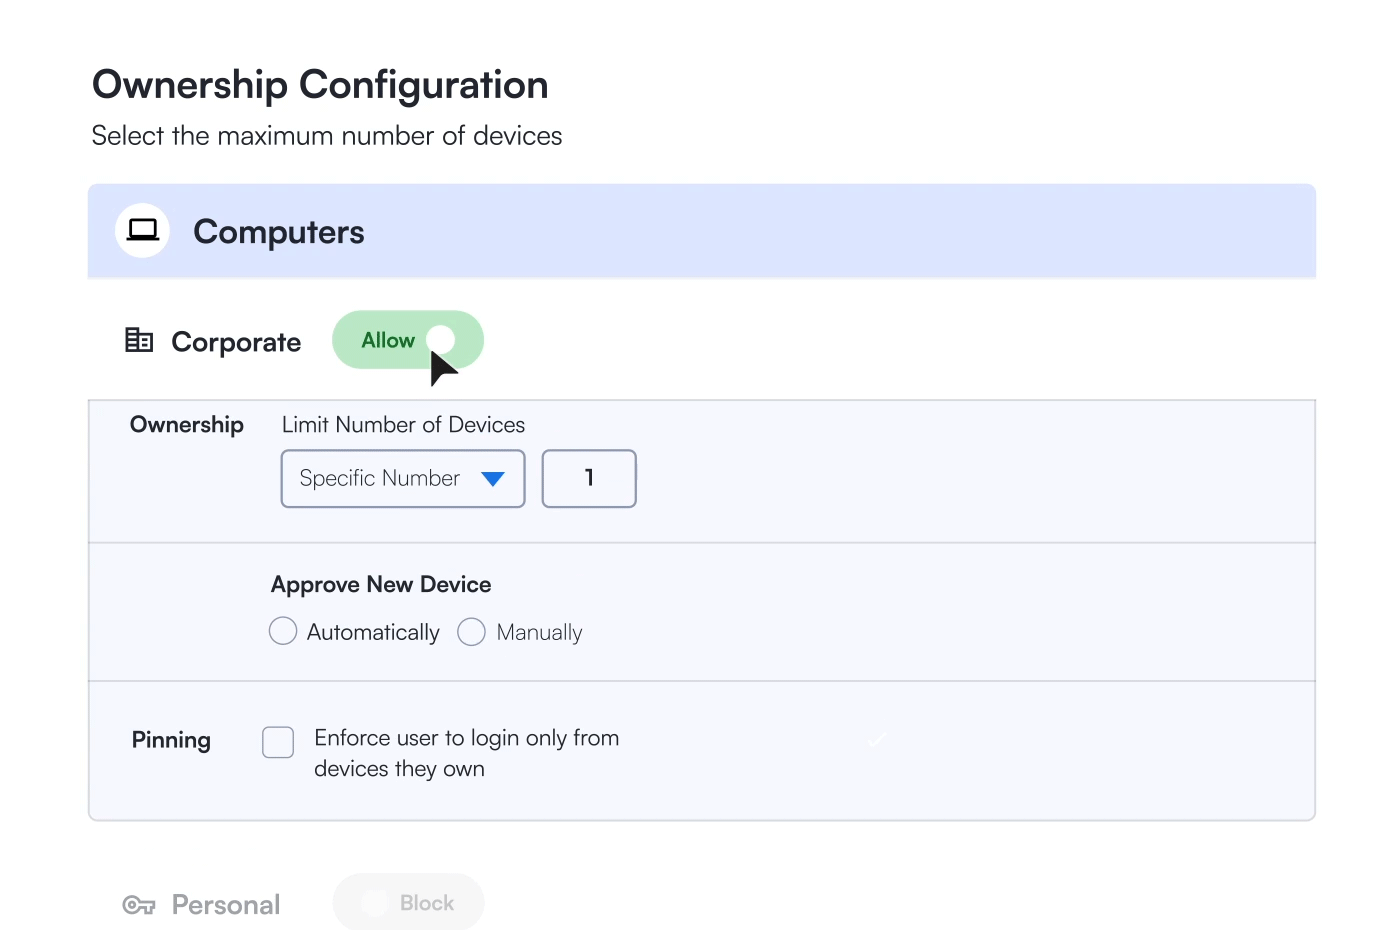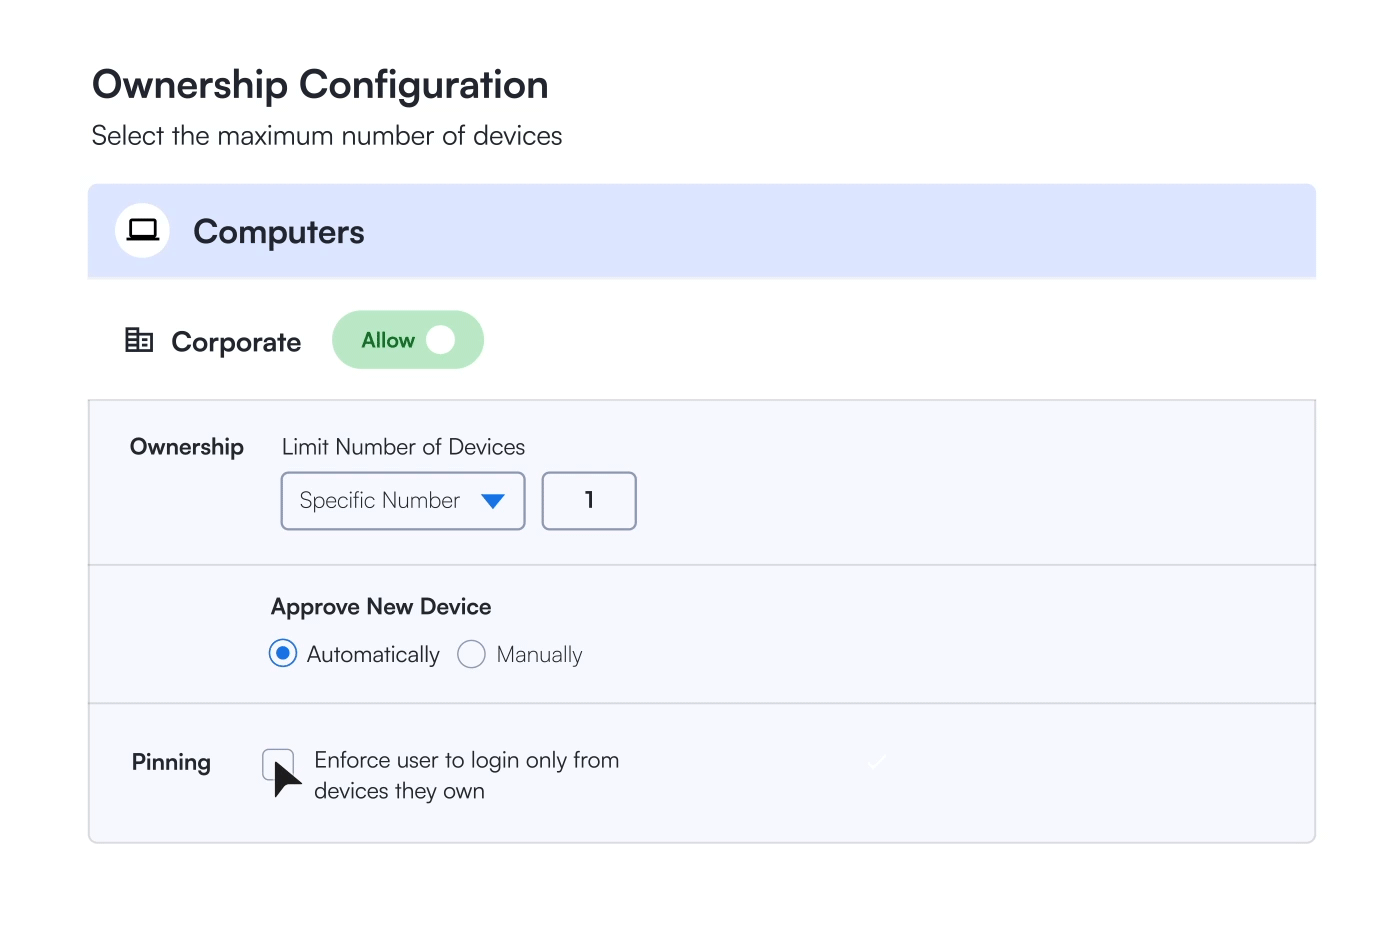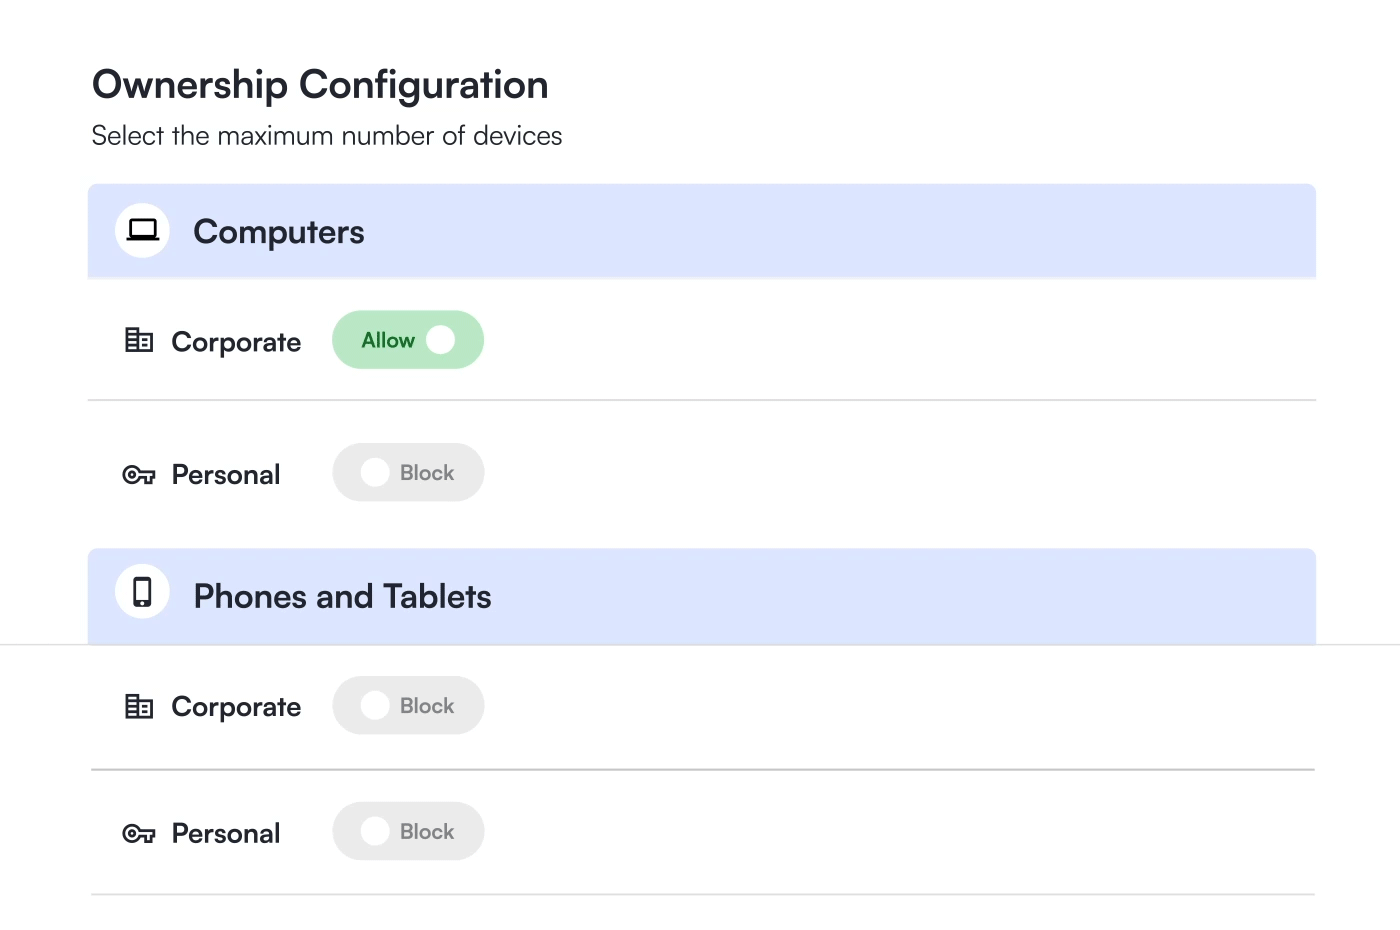
Specops Device Trustは、ゼロトラスト・アイデンティティ・セキュリティに求められる進化を実現します。デバイスの信頼性を評価要素に組み込むことで、セキュリティチームは、以下の方法を通じてリソースにアクセスしているユーザーを明確に把握できるようになります:
- デバイス認証:ユーザーを信頼できるデバイスに紐付けることで、承認されたデバイスのみが機密リソースにアクセスできるようにします。
- 継続的なデバイス検証:ログイン時およびセッション全体を通じて、OSの更新状況、ブラウザのバージョン、セキュリティツールなどの要素に基づき、デバイスの状態を確認します。
- 柔軟なデバイス対応:企業所有デバイスと個人所有デバイスの両方にポリシーを適用し、リスクや状況に応じてアクセス権限を調整できます。
- オンアクセス修復:ユーザーの作業を不必要に中断させることなく、問題が発生したその場で対処します。パスワードのリセットを強制したり、アクセスを完全にブロックしたりする代わりに、ユーザーが問題を解決し、安全に作業を継続できるよう誘導できます。堅牢なIDセキュリティとは、強力な認証とスムーズなユーザー体験を両立させるものです。
Specopsでデバイスの信頼性を考慮に入れることで、チームの業務を遅らせることなく、アカウント乗っ取りのリスクを低減できます。
このアプローチがお客様の環境にどのように適合するかを確認したい場合は、今すぐお問い合わせください。
本記事はSpecops Softwareが提供・執筆しています。
出典:https://www.bleepingcomputer.com/news/security/why-account-takeovers-are-rising-and-how-to-stop-them/


Comments