


悪意のある攻撃者は、ゲーム関連コンテンツをダウンロードするためのValveのコミュニティハブである「Steam Workshop」を悪用し、壁紙パッケージに隠されたさまざまなマルウェアを拡散させている。
感染した壁紙は、Steamアカウントの乗っ取り、バックドアによるシステムの侵害、あるいは暗号通貨マイニングプロセスの実行につながる可能性があります。
Steam Workshopは、Valveのゲームサービス「Steam」に組み込まれたコンテンツ共有プラットフォームであり、ユーザーはゲームやアプリケーション向けのコミュニティ作成コンテンツをアップロードおよびダウンロードすることができます。
コンテンツには、MOD、マップ、スキン、セーブデータ、ツール、および壁紙などのユーザー生成コンテンツが含まれます。
壁紙に潜むマルウェア
本日発表されたレポートによると、サイバーセキュリティ企業カスペルスキーの研究者らは、この攻撃がSteamで利用可能なデスクトップカスタマイズアプリ「Wallpaper Engine」(レビュー数が100万件近くに上る)を悪用していると指摘しています。
Wallpaper Engineは、動画、インタラクティブなシーン、音声や動画を再生できるウェブページ、およびWallpaper Engineがデスクトップの背景として設定するソフトウェアのアクティブなウィンドウであるアプリケーションの4種類の壁紙をサポートしています。
「アプリケーション壁紙」とは、ゲーム、デスクトップウィジェット、システム監視ツールなどを含む実行可能なWindowsアプリケーションのことです。カスペルスキーは、この機能が本質的なセキュリティリスクを孕んでおり、Steamユーザーにマルウェアを配布するために悪用されてきたと警告しています。
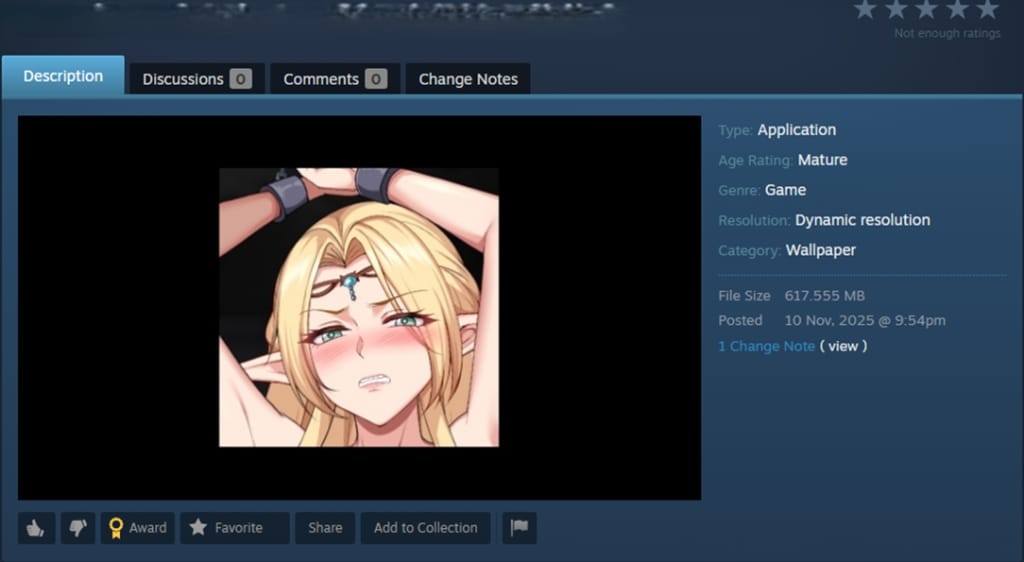
研究者によると、攻撃者は少なくとも2025年後半からこのセキュリティの脆弱性を悪用し、Steam Workshopに悪意のある壁紙ファイルをアップロードし、ユーザーを騙してWallpaper Engineを通じてそれらをインストールさせていたという。
「Steam Workshop上には、こうした悪意のあるアプリケーション壁紙が数十件も出回っており、それぞれがすでに数千回、あるいは数万回もダウンロードされていたことが判明しました」とカスペルスキーは指摘しています。
」 出典:カスペルスキー
侵害された壁紙の分析により、マルウェアはパッケージに直接同梱されているか、あるいはユーザーを騙して開かせるように仕組まれたパスワード保護されたアーカイブ内に含まれていることが判明した。
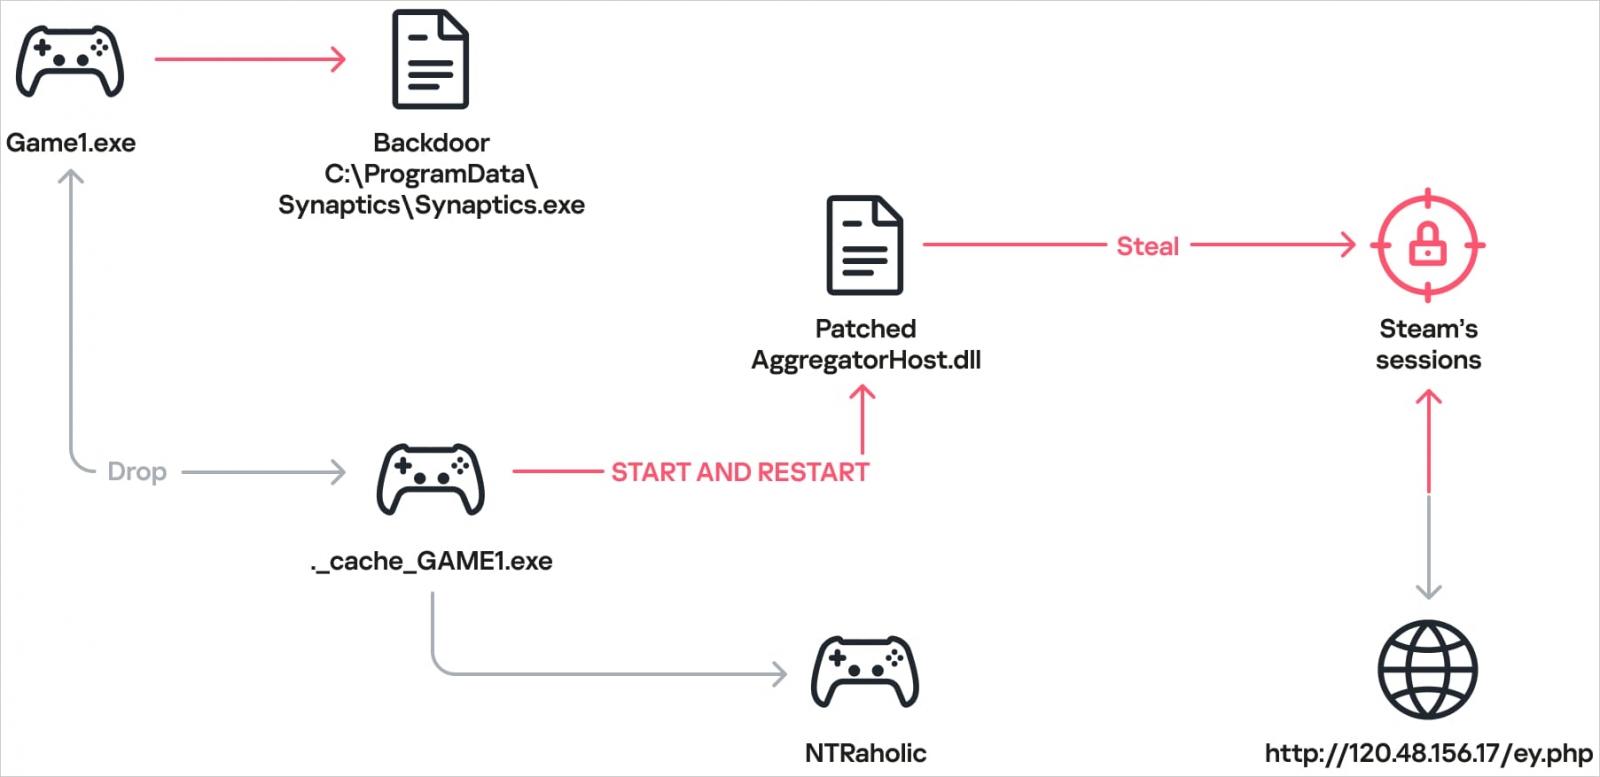
研究者らによると、ユーザーが壁紙をインストールした瞬間に、ペイロードが自動的に実行されるという。
出典:カスペルスキー
カスペルスキーは、ゲーム「NTRaholic」を装ったこれらの壁紙の1つをテストしたところ、実行時には予想通りゲームが起動し、不審感を抱かせないようにしていた。しかし、バックグラウンドではDarkKometマルウェアファミリーに属するバックドアファイルがインストールされていた。
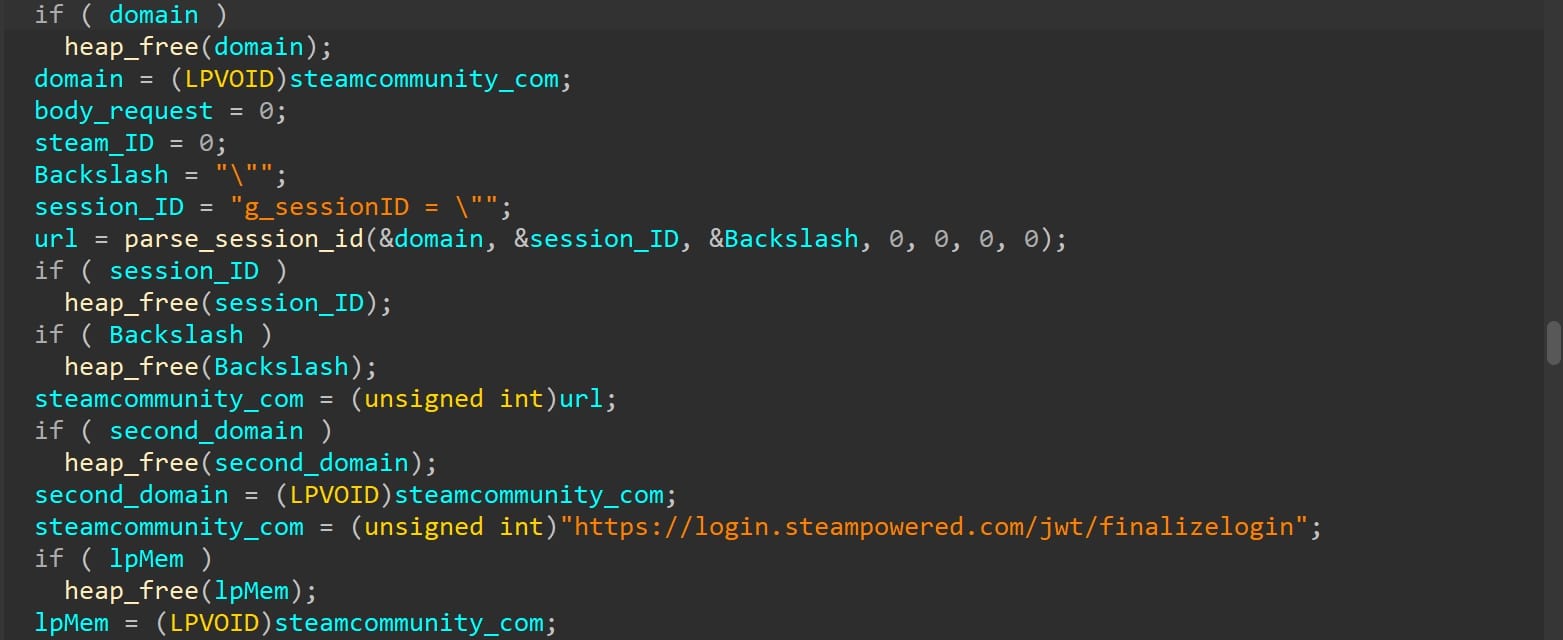
また、「AggregatorHost.dll」と呼ばれるシステムライブラリのカスタマイズ版もインストールされ、コンピュータ上のSteamアカウントを検索してアカウントの認証情報を盗み出そうとした。
出典:カスペルスキー
研究者らは、LummaやVidarといった情報窃取型マルウェア、暗号通貨マイナー、ボットネットローダー、RanEngine、さらにはランサムウェアの亜種など、他のマルウェアファミリーが関与する複数の事例を発見しており、Wallpaper Engineが複数の脅威アクターによって悪用されていたことが示されています。
Steamは、カスペルスキーが特定したすべての悪意のある壁紙アプリケーションを特定し削除しましたが、研究者らは、脅威アクターが新たなものを投稿する可能性が高いと警告しています。
信頼できるソースからコンテンツをダウンロードすることに加え、カスペルスキーは、Steam Workshopから取得したものはすべて、最新のウイルス対策ソフトでスキャンすることをユーザーに推奨しています。
出典:https://www.bleepingcomputer.com/news/security/steam-workshop-abused-to-spread-malware-via-wallpaper-engine-app/


Comments