


リモート管理ソフトウェア「SimpleHelp」に存在する脆弱性により、認証されていない攻撃者が、OpenID Connect(OIDC)認証プロトコルを使用して、サーバー上に特権を持つ技術者アカウントを作成することが可能となります。
この脆弱性はCVE-2026-48558として追跡されており、深刻度は「重大」と評価されています。SimpleHelpのバージョン5.5.15以前および6.0のプレリリース版が影響を受けます。
攻撃的セキュリティ企業Horizon3.aiの研究者らは、この問題はOIDCアイデンティティプロバイダー(IdP)から受信したアイデンティティアサーションの検証方法に起因すると説明しています。
OIDC認証が有効になっている場合、認証されていない攻撃者は、多要素認証(MFA)プロセスを経ることなく、新しい「Technician」ユーザーを作成し、そのユーザーとしてログインすることが可能です。
「この『Technician』ユーザーは、デフォルトで、管理対象のエンドポイントへのリモート接続やスクリプトの実行など、特権的な管理操作を実行できます」と、Horizon3.aiの研究者ザック・ハンリー氏は説明しています。
SimpleHelpは6月9日、製品のバージョン5.5.16および6.0RC2をリリースし、この脆弱性を修正しました。
影響範囲
CVE-2026-48558は、脆弱性のあるバージョンを実行しているすべてのSimpleHelpサーバーに影響を与えるわけではなく、OIDCプロトコル(汎用OIDCまたはAzure AD OIDCのいずれか)に依存している一部のサーバーにのみ影響を及ぼします。これらはいずれも大企業で一般的に使用されています。
研究者らが説明しているように、このエクスプロイトが機能するためにはいくつかの前提条件があります:
- OIDC認証が有効になっていること
- 少なくとも1つの「Technician Group」がOIDCプロバイダーに関連付けられていること
- そのグループで「グループ認証によるログインを許可」が有効になっていること。
Shodanの調査結果によると、パブリックインターネットに公開されているSimpleHelpサーバーは約14,000台あります。
無作為に抽出したサンプルを分析したところ、約7.2%がOIDC認証を使用するように設定されていることが示唆されています。
さらに、Horizon3.ai の調査によると、「グループ認証によるログインを許可する」設定が多くのケースで有効になっていることが判明しました。
組織は、この問題に対処した最新の SimpleHelp リリースに更新することで、CVE-2026-48558 の脆弱性を悪用した攻撃から防御することができます。
更新が不可能な場合、IPベースの許可リストを使用して技術者のログイン元を制限することが、対策の一つとなります。
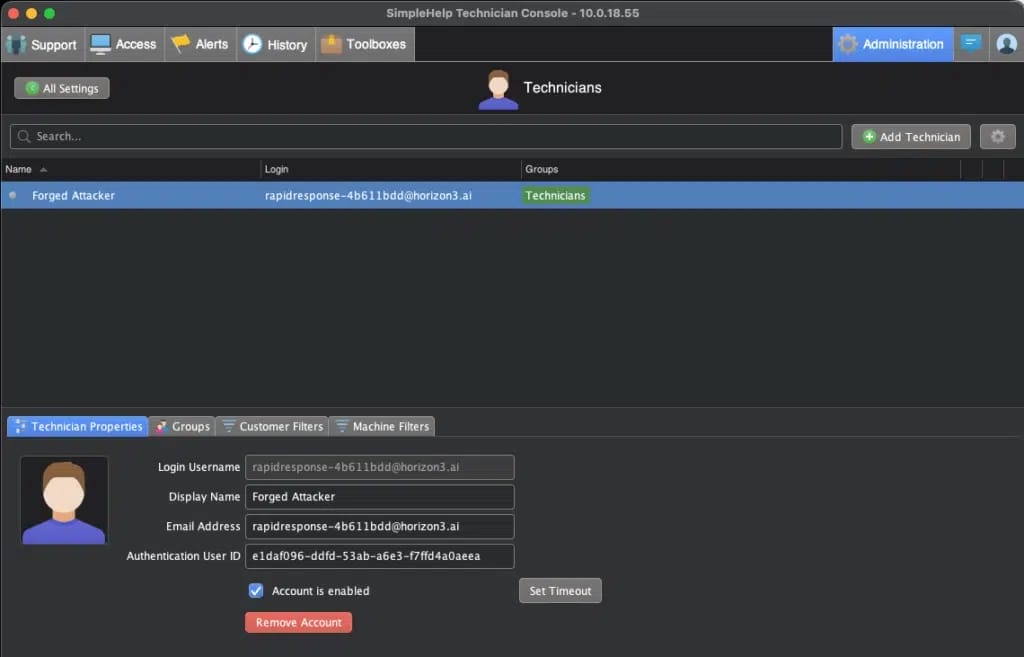
出典:Horizon3.ai
また、研究者らは、不明または不審な名前やメールアドレスを持つ新しい認証済み技術者ユーザーなど、現在進行中の悪用を検出するのに役立つ侵害の兆候(IoC)も共有しました。
さらに、「/opt/SimpleHelp/logs/server.log」および「/opt/SimpleHelp/logs/<YYYYMMDD-HHMMSS>/server.log」内のログには、技術者の登録情報、メールアドレス、および不正アカウントによって行われた設定変更が含まれている可能性があります。
SimpleHelp および Horizon3.ai のいずれからも、現在進行中の悪用に関する証拠は報告されていません。
しかし、本製品がこれまで 脅威アクターから大きな関心を 集めてきた経緯を踏まえ、各組織は利用可能な修正プログラムや緩和策を遅滞なく適用することが推奨されます。
出典:https://www.bleepingcomputer.com/news/security/simplehelp-bug-lets-hackers-create-rogue-remote-support-accounts/


Comments