


GitHub上に公開されている正規の銀行アプリの偽のアップデートとして、NFCShare Androidマルウェアの新たな亜種が配布されています。
このマルウェアは進化を遂げ、現在では欧州全域の複数の銀行や金融機関の顧客を標的とし、決済カード情報の窃取を目的としたフィッシング攻撃を展開しています。
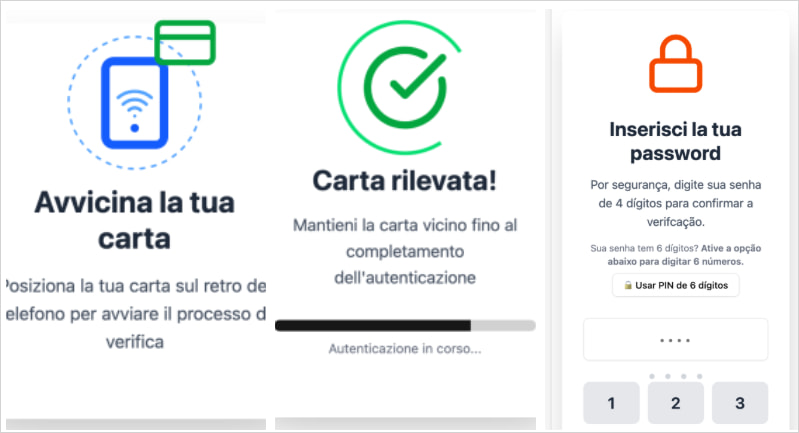
偽の認証画面で被害者を騙し、カードをモバイル端末の近距離無線通信(NFC)チップに近づけさせた後、NFCShareはAndroidのIsoDepインターフェースとEMVコマンドを使用して情報を読み取ります。
このマルウェアは、セキュリティ手順を装って被害者に入力させたカード番号、種類、有効期限、および 4 桁の PIN を盗み出し、WebSocket チャネルを介して攻撃者のコマンド&コントロール(C2)ホストに送信します。
このようにして収集された情報は、NGate、SuperCard X、およびRelayNFCマルウェア攻撃で報告されているように、NFC決済リレー詐欺に悪用される可能性があります。
出典:D3Lab
NFCShareは2026年1月にD3Labの研究者によって初めて報告され、同研究所はその活動と進化を追跡してきた。
D3Lab の研究者である Andrea Draghetti 氏は、NFC チップを悪用してデータを盗む他の Android マルウェアとの類似点はあるものの、NFCShare は独自のコード、ライブラリ、アーキテクチャ、および実装の詳細を使用していると語った。
ただしドラゲッティ氏は、同じ脅威アクターによって駆動される同一のエコシステムの進化形である可能性も排除できないと指摘した。
5月14日から確認されている最近のNFCShare攻撃は、被害者が本物の銀行を装い、銀行の認証情報を要求するフィッシングサイトにアクセスすることから始まります。
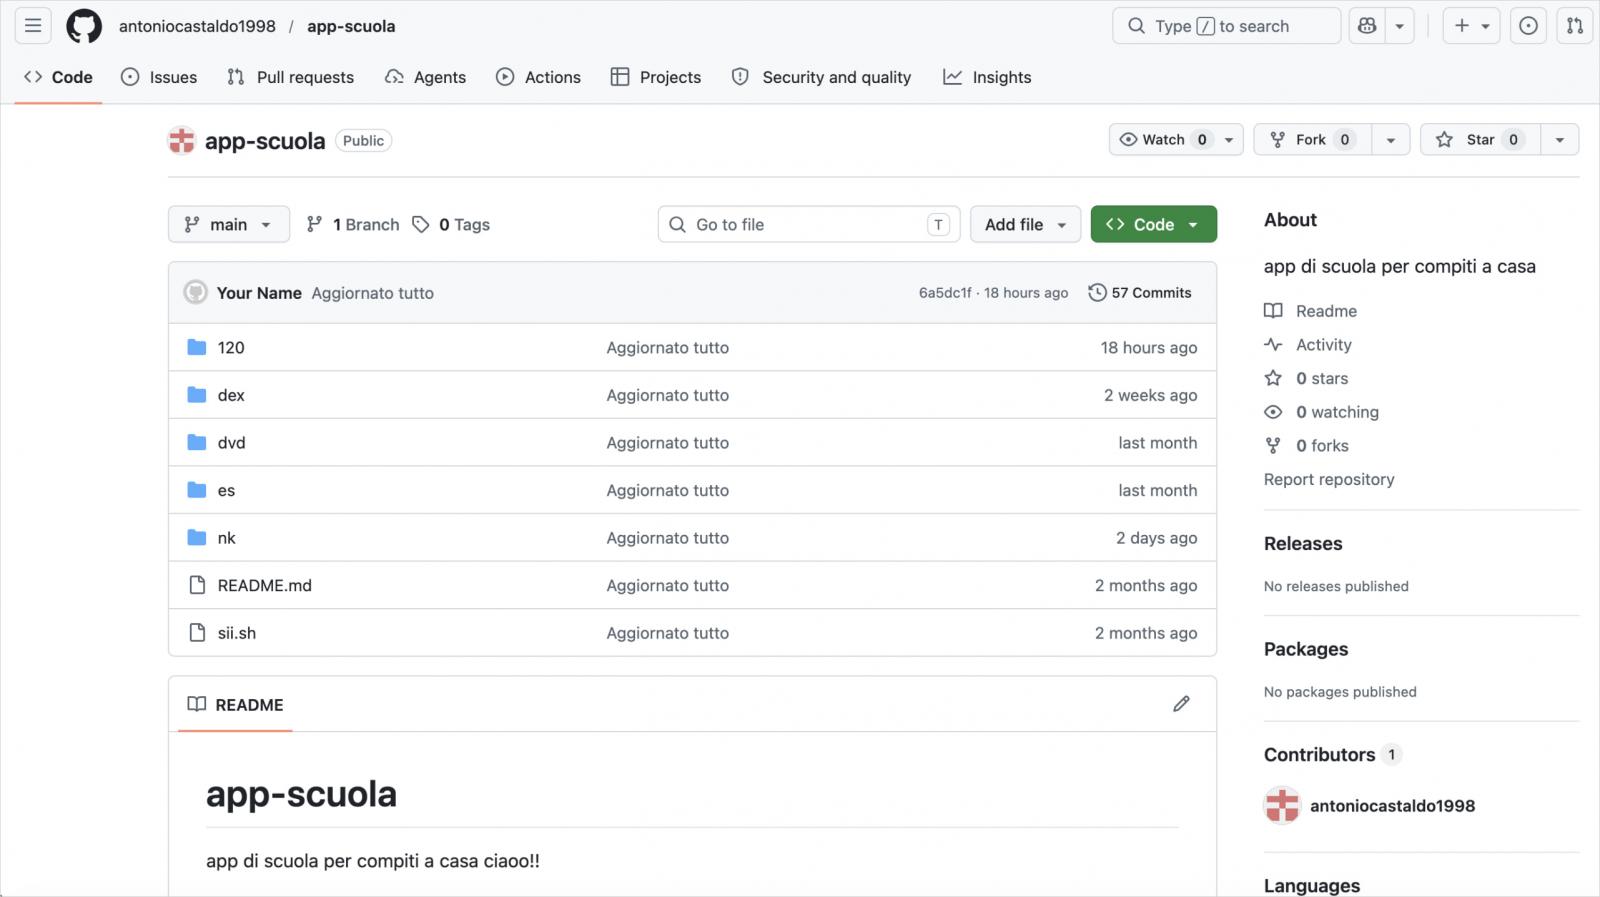
その後、被害者は銀行アプリの更新を促され、悪意のあるAPKファイルをホストしているGitHubリポジトリにリダイレクトされる。
出典:D3Lab
研究者らは、類似の攻撃で見られるように、偽の銀行担当者からのSMSメッセージや電話もソーシャルエンジニアリングの一環として使用される可能性があると指摘しているが、D3Labの研究者らはこれらの手法を直接確認してはいない。
4月10日の作成以来、NFCShareの配布に使用されたGitHubリポジトリには、主にイタリアおよびスペインの銀行のモバイルアプリを装った56の異なるAPKがホストされています:
- Intesa Carte.apk
- Sella Carte.apk
- Banca Sella Carte.apk
- Nexi Carte.apk
- Fideuram Carte.apk
- Mooney Carte.apk
- CaixaBank.apk
- CaixaBankNfc.apk
- CaixaReactivaTarjeta.apk
1月、D3Labは、このマルウェアがドイツのドイチェ銀行のみを標的としていたと報告しており、これは標的の範囲が拡大したことを示唆している可能性がある。
このマルウェアの新バージョンにおける興味深い点は、自動分析や、場合によってはセキュリティツールを妨害するために、不正な形式の APK パッケージが導入されていることです。
APK は依然として ZIP アーカイブですが、新しいサンプルにはその ZIP 内に改ざんされたファイルパスが含まれており、一部の抽出ツールが内部の相対パスをファイルシステムパスとして誤って解釈し、エラーを発生させる原因となっています。
しかし、D3Labは、この手口が手動による分析やコードの復元を妨げるものではなく、特定のツールにおける静的解析を妨害するものであると指摘している。
Androidユーザーは、銀行アプリをGoogle Playからのみ入手し、Play Protectを有効にし、NFCカードスキャンを促す「認証リクエスト」には注意するよう推奨されています。
出典:https://www.bleepingcomputer.com/news/security/nfcshare-android-malware-spreads-via-fake-banking-app-updates-on-github/


Comments