


「C0XMO」と呼ばれるGafgytボットネットの新たな亜種が、DD-WRTルーターのファームウェアを標的としており、さまざまなCPUアーキテクチャを搭載した他の種類のデバイスにも拡散する可能性がある。
研究者らは、ARM、MIPS、PowerPC、SuperH、x86、x86_64、およびその他のアーキテクチャ向けのサンプルを発見しており、これらはDVR、ルーター、ビデオ管理プラットフォーム、Android搭載デバイス向けのエクスプロイトを備えている。
このボットネットは日本のテクノロジー企業を標的としているのが確認されたが、研究者らは発信元IPアドレスがドイツにあるデバイスのものであることを突き止めた。
フォーティネットの研究者はC0XMOを発見し、そのモジュール式設計に注目した。この設計により、オペレーターはメインのペイロードとは独立して、エクスプロイト手法の更新、標的とするアーキテクチャの追加・削除、および横方向の移動能力の拡張を行うことができる。
基本的に、C0XMOは分散型サービス拒否(DDoS)攻撃を仕掛けるためのマルウェアであり、UDP/TCP/SYN/ICMPフラッド、「ping of death」、 NTP/Memcached増幅攻撃、Discord音声UDPフラッド、Valve固有のフラッドなど、19種類の攻撃手法をサポートしている。
研究者によると、C0XMOボットネットマルウェアは、ユーザー入力の不備によって引き起こされるバッファオーバーフローの脆弱性であるCVE-2021-27137を悪用して配布される。これは認証なしで悪用可能であり、任意のコードの実行につながる。
Gafgytスキャナー
より広範囲に拡散するため、C0XMOはPythonスクリプトをダウンロードし、ネットワークスキャンや通信、SSHおよびtelnetプロトコル経由での活動実行に必要な「requests」、「paramiko」、「beautifulsoup4」などの追加パッケージをインストールします。
その後、スキャナーはワーカースレッドを使用して、22 (SSH)、23 (Telnet)、80/443 (HTTP/HTTPS)、7547、8080、8443、8888 などの一般的なポートでインターネットに公開されているシステムをランダムにスキャンします。
ターゲットを発見した後、マルウェアは脆弱なTelnetおよびSSHの認証情報を総当たり攻撃で試行し、CPUアーキテクチャを検出し、互換性のあるC0XMOバイナリを展開します。
このスクリプトには、スキャン、HTTPおよびADBベースの脆弱性の悪用、CPUアーキテクチャの検出、SSH/Telnetログイン、IPアドレスの確認など、様々なタスクを行うための20以上の関数が含まれています。その主な目的は、ネットワーク上で横方向の移動を行うことです。
デバイスへのアクセスを獲得すると、マルウェアは自身を「/tmp/.sys」、「/var/tmp/.sys」、「/dev/shm/.sys」などの隠し場所にコピーし、15分ごとに再起動するcronジョブを作成します。 また、シェルの起動ファイルが改変され、自動実行が可能になります。
さらに、C0XMO は実行中のプロセスを積極的にスキャンして、ホスト上の競合するボットネットクライアントや、その動作を妨害する可能性のあるレッドチームツール、プログラミングツール、ネットワークサービスを特定し、それらを終了させます。
これを行うために、バイナリを削除し、cronジョブ、initスクリプト、システムサービス、シェルプロファイルエントリなどの永続化メカニズムを排除します。
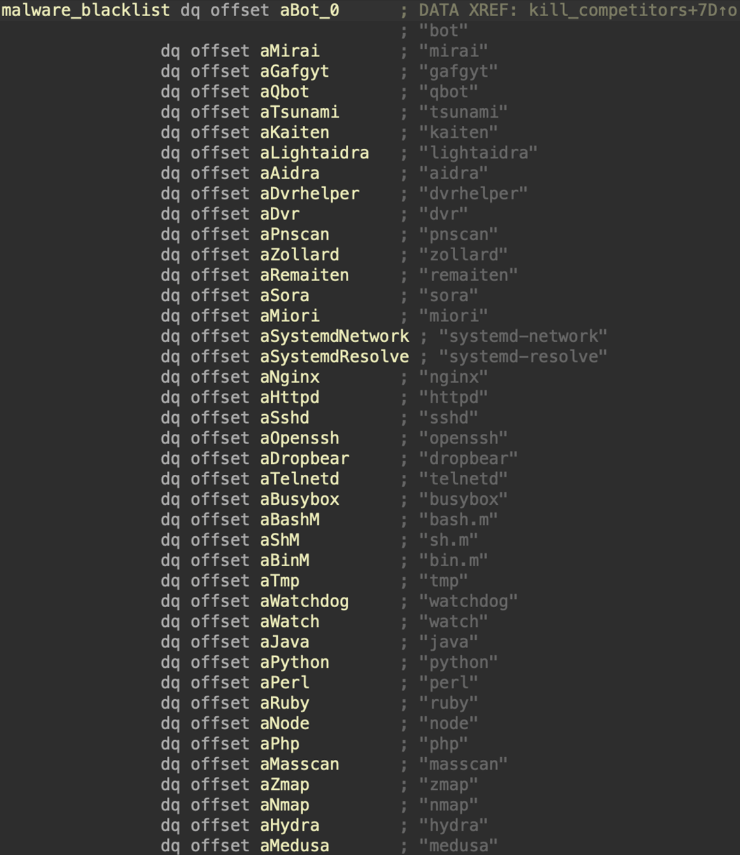
出典:Fortinet
その後、マジックストリングや共有秘密鍵を含むカスタム多段階ハンドシェイクを使用して、ハードコードされたコマンド&コントロール(C2)アドレスに接続し、コマンドを待機します。
サポートされているコマンドには、ハートビートチェック、スキャンの開始と停止、および 19 種類のサポートされている手法のいずれかを使用した DDoS 攻撃の開始などがあります。
C0XMO やその他のボットネットマルウェアに対する一般的な防御策としては、デバイスを常に最新の状態に保ち、固有の管理者認証情報を使用し、必要がない場合はリモートアクセス機能を無効にすることが推奨されます。
フォーティネットは、C0XMOについて「以前のIoTボットネットと比較して、かなり高度なアーキテクチャと機能セットを備えている」と説明している。
研究者らは、このマルウェアの全体的な設計が「一般的なGafgytマルウェアよりも、運用面での高度さと複雑さを示している」と指摘している。
出典:https://www.bleepingcomputer.com/news/security/c0xmo-botnet-spreads-via-dd-wrt-router-flaw-kills-rival-malware/


Comments