


米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は本日、ハッカーが最近修正されたSolarWinds Serv-Uの重大な脆弱性を悪用し、サーバーをダウンさせようとしていると警告した。
Serv-Uは、同社が提供するWindowsおよびLinux向けファイル転送ソフトウェアであり、マネージド・ファイル・トランスファー(MFT)およびFTPサーバー機能を備えており、ユーザーはHTTP/HTTPS、FTP、FTPS、SFTPを介して安全にファイルを交換できる。
SolarWindsは木曜日、このサービス拒否(DoS)脆弱性(CVE-2026-28318として追跡)を修正するため、Serv-U 15.5.4 Hotfix 1をリリースし、これは制御不能なリソース消費の弱点に起因すると述べた。
「SolarWinds Serv-Uは、Content-Encoding: deflateを使用し、認証なしにServ-Uサービスをクラッシュさせるよう特別に細工されたPOSTリクエストに対して脆弱です」と同社は述べています。
リモートの攻撃者は、ユーザーの操作を必要としない低難易度の攻撃において、権限を持たずにこのセキュリティ上の欠陥を悪用できる。
また、SolarWindsは、パッチを直ちに適用できない管理者に対し、既知のアドレスへのアクセスを制限し、「content-encoding」を含むPOSTリクエストをすべてブロックするよう助言した。これは、脆弱性のあるServ-Uサービスがこの機能を必要としないためである。
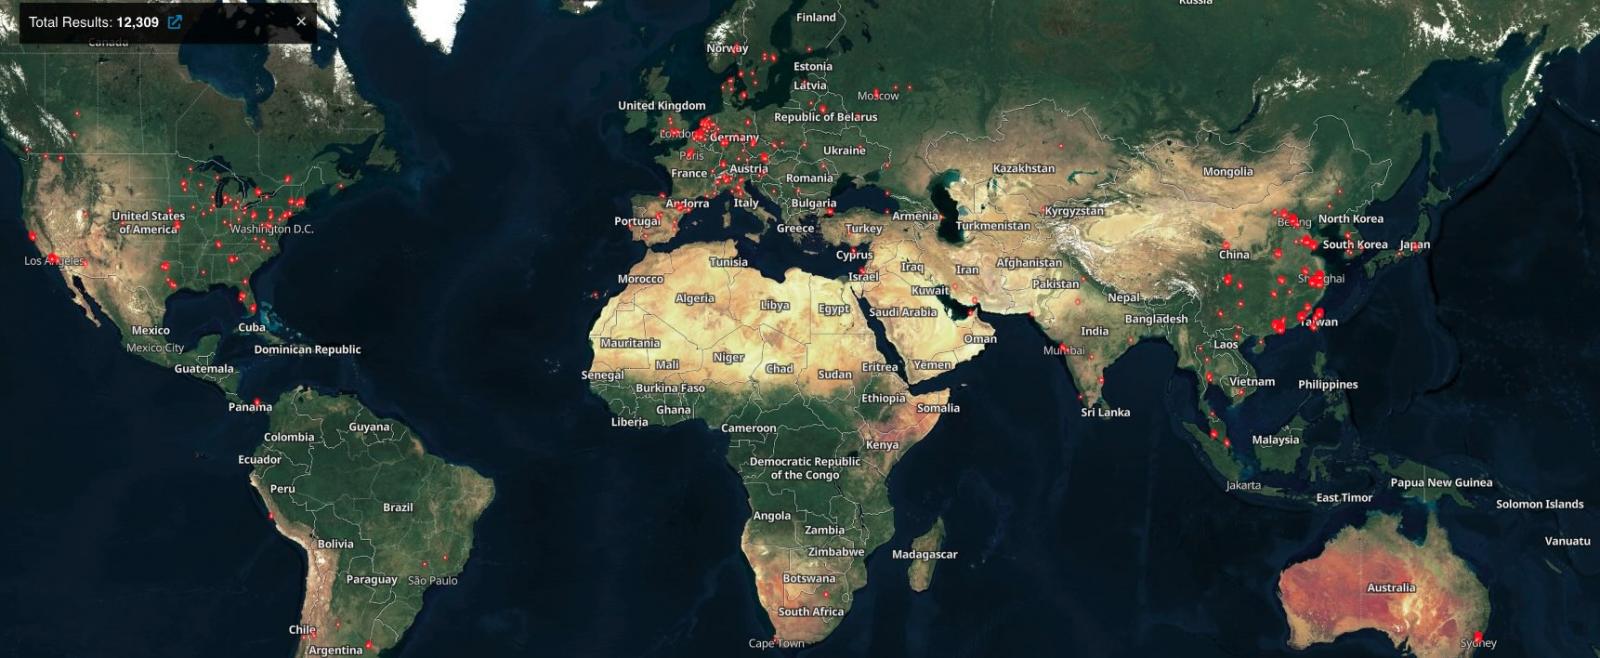
インターネット情報プラットフォームのShodanは現在、オンライン上で公開されている12,000台以上のServ-Uサーバーを追跡しており、インターネットセキュリティ監視機関のShadowserverも3,100台強を把握しているが、すでにパッチが適用されたサーバーの数に関する情報はない。
SolarWindsがこの脆弱性に対処してから数日後、CISAはこれが実環境で悪用されていることを確認し、「既知の悪用済み脆弱性カタログ」に追加しました。また、Binding Operational Directive (BOD)22-01に基づき、連邦文民行政機関に対し、6月19日までにサーバーへのパッチ適用を命じ、継続的な攻撃への対策を講じるよう指示した。
BOD 22-01は米国政府機関にのみ適用されるが、CISAは民間セクターを含むすべてのネットワーク管理者に対し、進行中のCVE-2026-28318攻撃からネットワークを保護するため、早急に対策を講じるよう強く求めた。
「この種の脆弱性は、悪意のあるサイバー攻撃者にとって頻繁に利用される攻撃経路であり、連邦政府機関に重大なリスクをもたらします」とCISAは警告した。「ベンダーの指示に従って緩和策を適用するか、クラウドサービスについては適用可能なBOD 22-01のガイダンスに従うか、あるいは緩和策が利用できない場合は当該製品の使用を中止してください。」
近年、複数のサイバー犯罪グループや国家支援を受けたハッカー集団が、Serv-Uの脆弱性を標的にし、企業や顧客の機密データを盗み出している。
例えば、Clopランサムウェアグループは、2021年の攻撃キャンペーンにおいて、Serv-Uのリモートコード実行の脆弱性(CVE-2021-35211)を悪用して企業ネットワークに侵入した。 DEV-0322 また、中国のハッカーも2021年7月から開始されたゼロデイ攻撃において、CVE-2021-35211のエクスプロイトを展開した。
さらに最近では、2024年6月、サイバーセキュリティ企業のGreyNoiseとRapid7が、Serv-Uのパストラバーサル脆弱性(CVE-2024-28995)を「現在悪用されている」と特定した。
過去数年間、CISAはSolarWindsの各種製品に存在する11の脆弱性を、攻撃において積極的に悪用されているものとして特定しており、そのうちの一つはランサムウェア集団によっても悪用されている。
出典:https://www.bleepingcomputer.com/news/security/cisa-hackers-now-exploit-solarwinds-serv-u-flaw-to-crash-servers/


Comments