


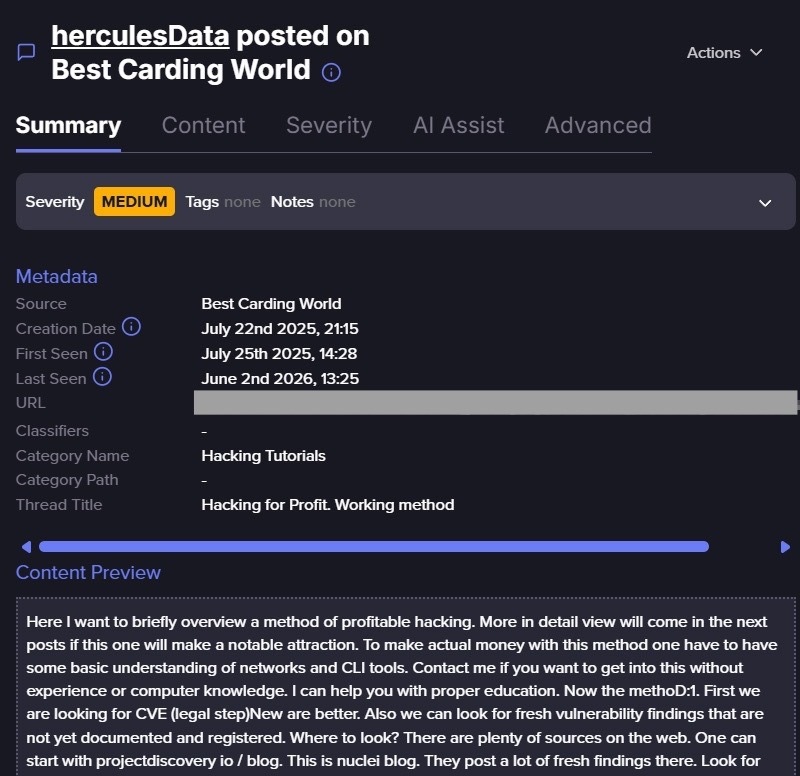
「利益を得るためのハッキング。その手法」と題されたフォーラムのスレッドは、アンダーグラウンドコミュニティが脆弱性の悪用やハッキングの手法に関する情報を、チュートリアル形式でどのように共有しているかについて、貴重な洞察を提供している。
「Hercules」という名前のアクターによって書かれたこの投稿は、特に長文でも技術的な内容でもない。「その価値は、複雑なプロセスを明確で実行可能なステップに分解している点にある。実環境における脆弱性のスキャン、検出、評価、悪用、そして収益化の方法について網羅しているだけでなく、脆弱性開示プログラムの重要性に関する貴重な洞察も提供している。」
Flareの研究チームは、数ヶ月にわたり、元の投稿とそれに対する反応を分析した。スレッド周辺の活動状況から、その影響力は元の投稿にとどまらなかったことがわかる。 複数のユーザーが「Hercules」に感謝を述べたり、非公開で連絡を取りたいと依頼したり、自身を初心者だと明かしたり、あるいは理論的な学習から実践的なハッキングへと移行する方法についての指導を求めていました。スレッド周辺の反応からは、「Hercules」が単に手法を説明しただけにとどまらない活動を行っていたことがうかがえます。
この投稿は非常に人気を博し、同じ手法がさらに4つのフォーラムで再投稿され、議論されました。この脅威アクターは、初心者の脅威アクターに対し、脆弱性の悪用やそこから金銭を得る方法を理解するためのシンプルな枠組みを提供しています。
まだお客様でない場合は、無料トライアルに登録してアクセスしてください。
チュートリアルが示す内容
「Hercules」は、実環境で発見された脆弱性を収益化する方法について解説しています。彼はまず、新たに公開された脆弱性、特にリモートコード実行、認証バイパス、アカウント乗っ取り、IDOR(内部データ漏洩)、データ漏洩といった影響の大きい種類の脆弱性を検索する方法についてアドバイスから始めます。 続いて、露出しているシステムの特定、それらのシステムが脆弱である可能性の検証、そしてその結果を報告すべきか、販売すべきか、あるいは悪用すべきかの判断へと話を進めます。
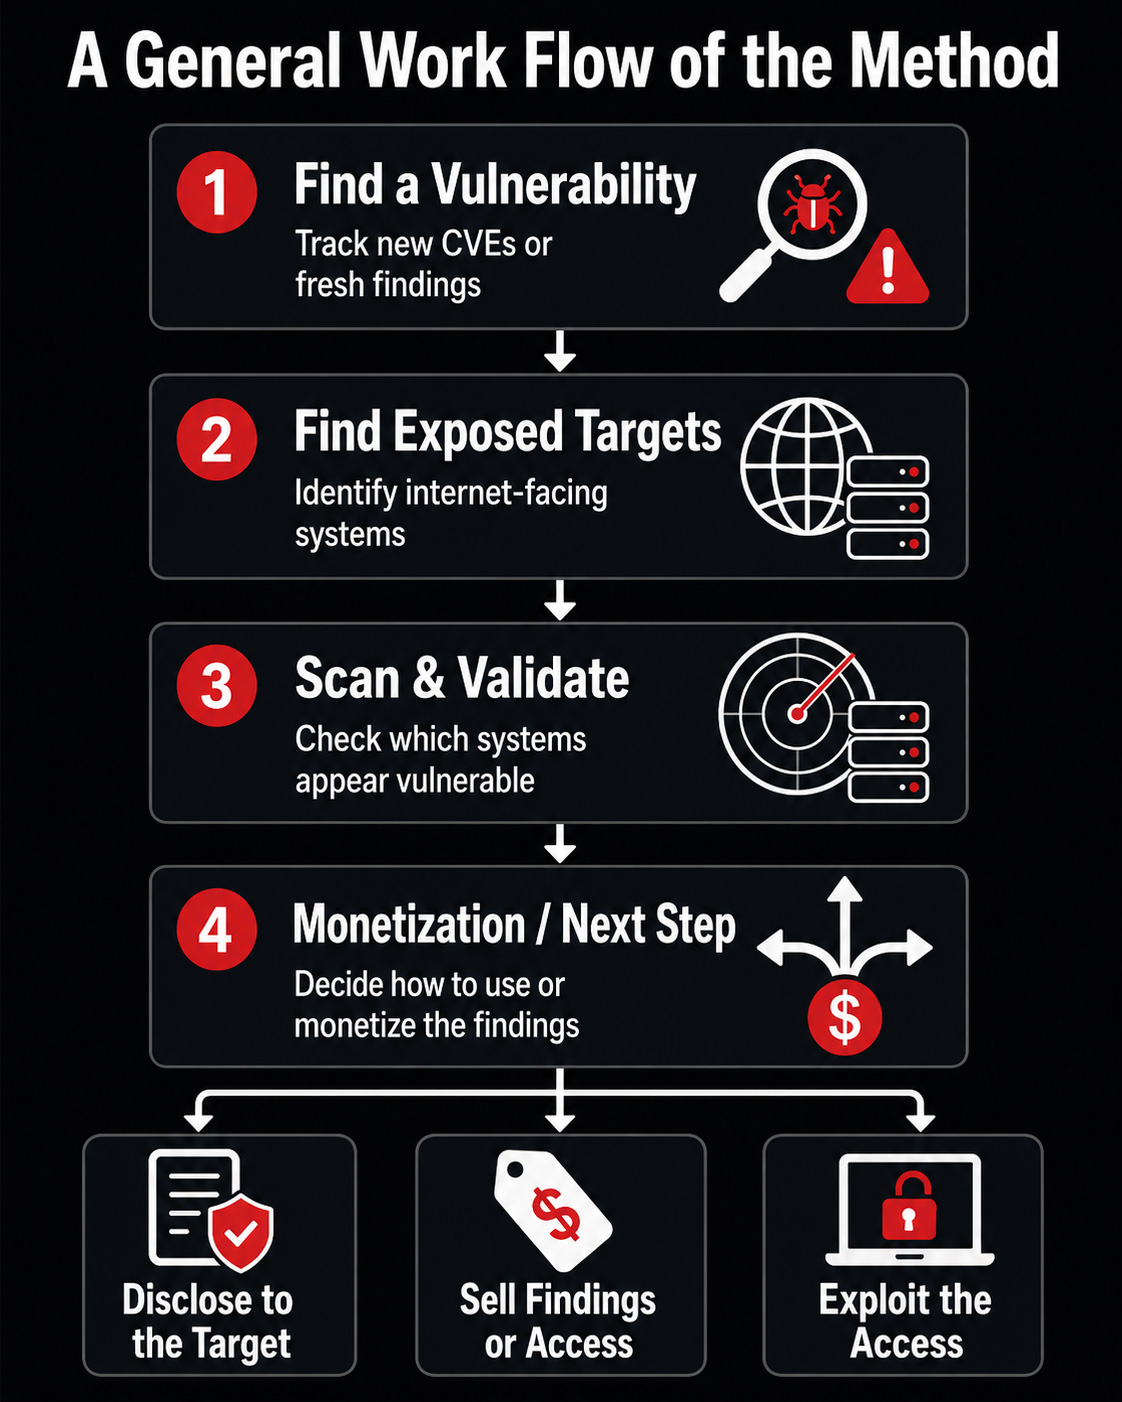
この脅威アクターによるチュートリアルでは、以下の3つの点が際立っています:
-
攻撃的セキュリティ実務者の間で非常に人気のある、projectdiscovery.ioによるNucleiフレームワークの活用。
-
防御側が新たに発見された脆弱性へのパッチ適用を行う際に直面する課題への理解。これらのトピックについては、Yakir Kadkoda氏とIlay Goldman氏による教育ブログ「50 shades of vulnerabilities: Uncovering Flaws in Open-Source Vulnerability Disclosure」でさらに詳しく論じられています。
-
このチュートリアルは「合法」と「違法」のパートに分かれています。つまり、読者はどの段階でも中断し、脆弱性の開示からハッキングへと移行するかどうかを決めることができます。
脅威アクターの視点
アンダーグラウンドのフォーラムでは、初心者のハッカーに対し、脆弱性のスキャン、悪用、そして収益化の手法を積極的に教えている。
Flareは、こうしたチュートリアルが拡散しているフォーラムを含む数千ものダークウェブの情報源を監視しているため、攻撃者が悪用する前に、チームは脆弱性の暴露を検知できます。
アクセシビリティを主なセールスポイントに
このチュートリアルの最も効果的な部分は、技術的なトリックではありません。それは語り口です。 「Hercules」は平易な言葉で記述し、そのプロセスを「実践を通じて学べるもの」として提示しています。彼は、多くのチュートリアルがコンピュータサイエンス、OS、プログラミング、あるいはスキャナーのパラメータに過度に焦点を当てている一方で、初心者が求めているのは「ハッキング」「侵入」「アクセス権の獲得」であると主張しています。
また、彼は、始めるのに高度なソフトウェアエンジニアである必要はないとも示唆している。公開ツール、コミュニティのテンプレート、自動化、さらにはAI支援までもが参入障壁を下げる手段として紹介され、プログラミングスキルは有用ではあるが必須ではないと説明されている。その根底にあるメッセージは単純だ。技術的な隔たりは、初心者が思っているよりも小さいということだ。
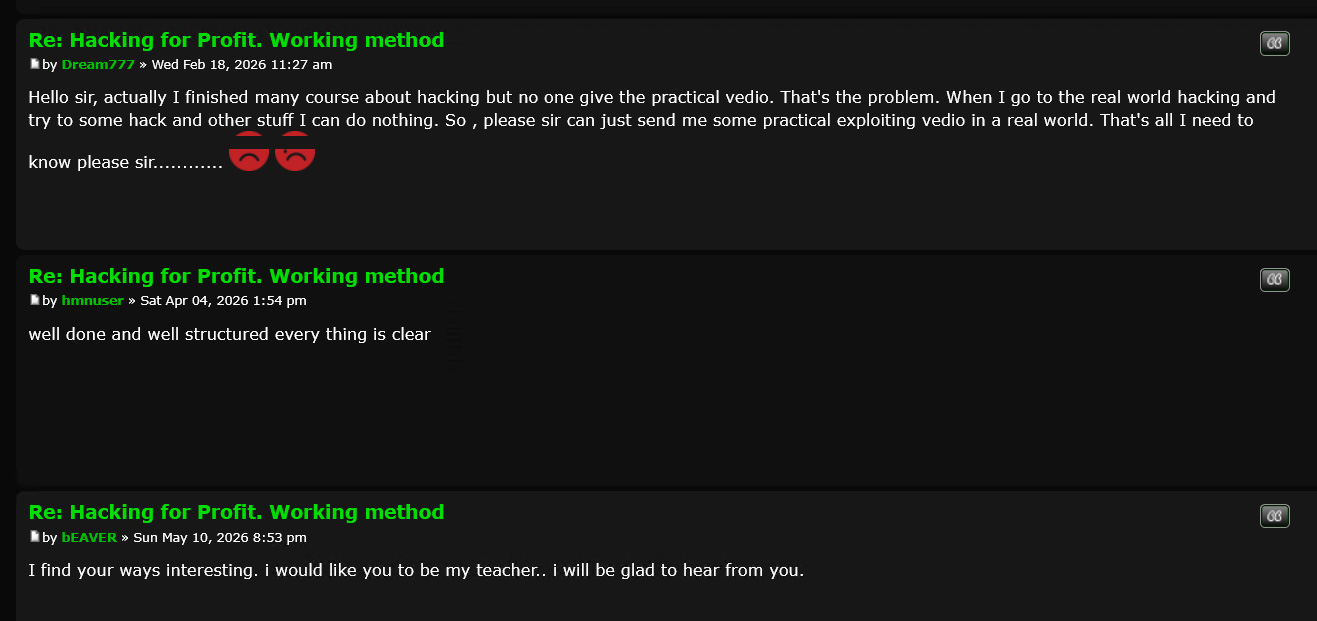
このメッセージは、フォーラムでの反応の多くを説明している。あるユーザーは、多くのハッキングコースを修了したにもかかわらず、依然として実社会でそれを応用できないと述べた。別のユーザーは、プログラミングの仕方も知らないと明かし、それが問題になるかどうかを尋ねた。
他にも、「Hercules」に個別に連絡してほしいと頼む人や、彼の指導の下で学びたいと述べる人、あるいはこの投稿が明確で構成も優れていると称賛する人もいました。
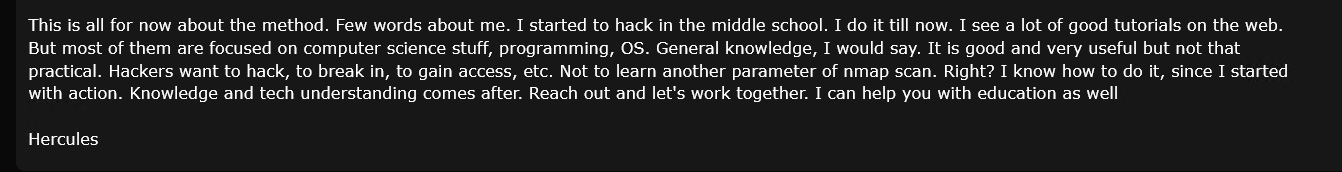
ここで「Hercules」は自身のハッキング経験をもとに、理論よりも実践的な行動の方が価値があると説き、指導を希望する読者に連絡を呼びかけている。
収益化の仕組み
この手法で最も興味深いのは、収益化のロジックだ。「Hercules」は、脆弱性が発見された際に「生徒」たちが取れるいくつかの行動を次のように説明している:
-
サーバー/ウェブサイトの所有者やホスティング会社に接触し、脆弱性情報の提供と引き換えに報酬を要求する。「Hercules」は、脆弱性の開示と引き換えに報酬を支払う人もいると述べ、さらに「…報酬を持ち帰り、自分を誇りに思うことができる」とも語っている。
-
発見した情報をアンダーグラウンド市場で提供する。「Hercules」は、攻撃者が被害者に接触しつつ、同時にその情報を別の場所で販売することも可能だと示唆している。
-
脆弱性を悪用し、サーバー内の情報を収集する。
リモートコード実行の脆弱性は、ボットネット運営者にアクセス権として販売されたり、不正なリソース乱用に利用されたり、データ窃取に悪用されたりする可能性がある。アカウント乗っ取り、IDOR(内部データ漏洩)、データ漏洩の脆弱性は、即座に売却可能な資産として位置づけられている。
「Hercules」は自身を詐欺師ではなくハッカーと称し、下流の詐欺を行うよりも迅速に売却することを好んでいる。
フォーラムの反応:実践的な指導への需要
返信からは、この投稿が単なる情報提供にとどまらず、経験と自信を与えたことで共感を呼んだことがうかがえる。ユーザーからは、非公開での連絡、メンターシップ、さらなる指導を求める声が繰り返し寄せられた。フォーラムの制限によりブロックされ、まだプライベートメッセージを送れないと述べる者もいた。
また、この投稿を有益な出発点として捉え、続報を待つユーザーもいた。以下はスレッドからの返信の一部である:
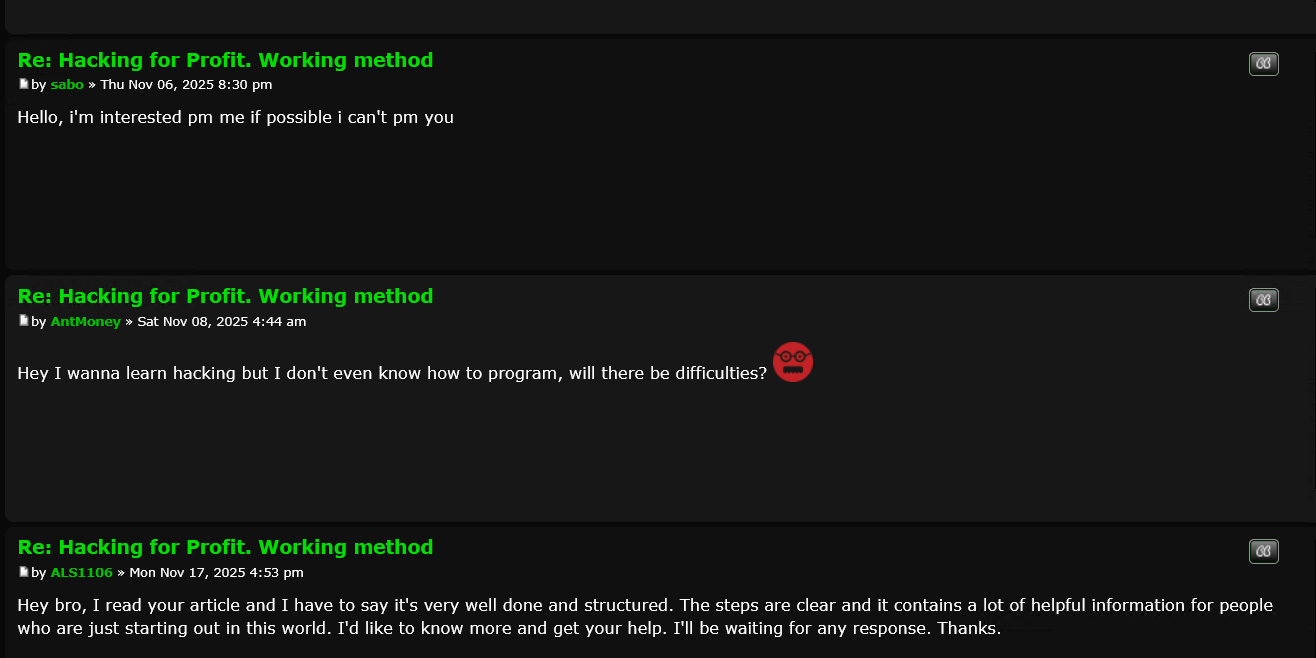
この長期にわたるエンゲージメントは重要です。高度なエクスプロイトの解説記事は技術的な読者を惹きつけるかもしれませんが、シンプルでやる気を引き出すワークフローは、より幅広い層を惹きつけることができます。
特定の脆弱性に依存しないため、数ヶ月間も関連性を維持できる。そこには再利用可能なマインドセットが示されている。すなわち、新たな欠陥を監視し、露出しているシステムを見つけ、検証し、収益化し、それを繰り返すという流れだ。
脅威インテリジェンスの観点から見れば、独自のインジケーターがなくても、このスレッドは価値がある。それは、新たな攻撃者がどのように思考するよう教えられているか、どの種類の脆弱性を優先するよう奨励されているか、そして経験豊富なフォーラムメンバーがどのように好奇心を参加へと転換しているかを明らかにしている。
また、この投稿は「Hercules」が繰り返しユーザーに非公開で連絡するよう呼びかけていることから、間接的なリクルートチャネルとしても機能している。
防御側にとってこれが重要な理由
このチュートリアルは、脆弱性対策プログラムにおける3つの側面に注目を促しています。
-
重大かつ攻撃可能な脆弱性は、標的とされる可能性が極めて高い。その事実を知るために、アンダーグラウンドの投稿を待つ必要はない。新たに脆弱性が公開され、PoCがリリースされてから数分後には更新される自動化されたボットネットが、実環境に多数存在している。しかし今日では、初心者のハッカーでさえ、これらが価値の高い標的であると教え込まれている。
-
古い脆弱性の「ロングテール」も重要です。2019年の脆弱性を抱えたレガシーサーバーや古いDrupal、WordPressサイトも、初心者のハッカーによって悪用されるでしょう。
-
貴社の脆弱性開示報奨金プログラムは重要です。報奨金が支払われれば、彼らは脆弱性を開示する動機をより強く持つでしょう。たとえダークウェブで情報を売ったとしても、一度脆弱性が開示されれば、貴社はリスクを軽減できる可能性が高いのです。
「Hercules」を超えて
このスレッドが重要なのは、新しいハッキング手法を紹介しているからではありません。サイバー犯罪がいかに単純化を通じて拡大していくかを示している点に意義があります。「Hercules」は複雑なトピックを取り上げ、初心者が理解できる実用的なビジネスワークフローへと変換しています。
返信の内容からも、このアプローチが有効であることがわかります。当初は不安を感じていたユーザーや、経験が浅いユーザー、あるいは理論的な説明に戸惑っていたユーザーたちが、興味を示して反応しているのです。
サイバー犯罪者の能力は、高度なマルウェア開発やゼロデイ攻撃だけによって拡大するわけではありません。アクセスしやすいチュートリアル、メンターシップ、公開ツール、そして違法行為を「実現可能」だと感じさせるコミュニティを通じても拡大していくのです。
無料トライアルに登録して、詳細をご覧ください。
Flareによる提供・執筆。
出典:https://www.bleepingcomputer.com/news/security/hackers-are-after-the-gaps-in-your-vulnerability-program-heres-their-playbook/


Comments