

Signalは、様々な詐欺につながる可能性のあるフィッシングやソーシャル・エンジニアリングの試みに対する追加の安全策として、新しいアプリ内確認と警告メッセージを導入した。
その目的は、ユーザーが外部からのリクエストの安全性を評価する時間を得るのに十分な摩擦を導入することである。
最近、FBI、オランダ政府、ドイツ当局が取り上げたように、偽の「シグナル・サポート」アラートで有名ユーザーを標的にした攻撃があった。
すべての事件は、ロシアの国家に支援されたハッカーによるもので、リンクされたデバイス機能を悪用してターゲットのアカウント、チャット、連絡先リストにアクセスした。
この攻撃は、被害者にQRコードをスキャンさせるか、ワンタイムコードを共有させることによって行われる。これにより、脅威者は自分のデバイスをターゲットのアカウントにリンクさせ、すべてのデータにアクセスできるようになる。
「フィッシングやソーシャル・エンジニアリング攻撃からSignalユーザーを保護するために、我々はアプリに追加の確認と教育的メッセージングを導入し、人々が詐欺的なプロフィール、特にSignalを装った詐欺師からのメッセージ要求をよりよく検出できるようにしました」とベンダーは説明している。
新しい保護の概要は以下の通り:
- Signalは、ダイレクトメッセージでコミュニケーションを確立する連絡先の下に「名前は確認されていません」と表示し、受信者との関連性がないことを強調するために「共通のグループはありません」とも表示する。
- 新しいリクエストが届くと、Signalはユーザーに承諾を促し、登録コードやPIN、リカバリーキーを要求することはないことを思い出させる。
- 安全に関するヒントは、新しい項目と追加情報により、よりリッチになりました。
- Signalサポートからと偽ってチャットに応答しないよう、ユーザーに注意を促します。
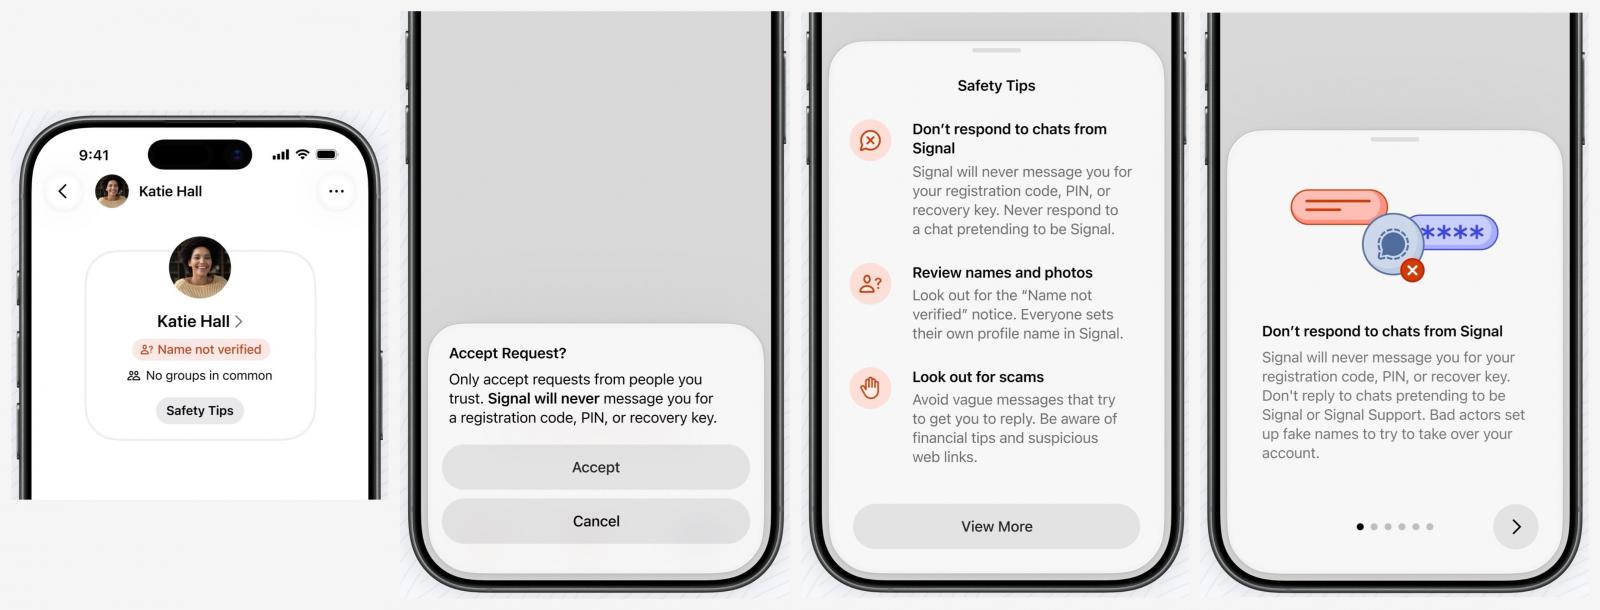
Source:Signal
ソーシャルエンジニアリングは、依然として最も効果的なサイバー攻撃の形態の1つであり、既存のセキュリティ対策を完全に回避することができます。
ユーザーは、見知らぬ連絡先からの不審なメッセージ、特にQRコードのスキャンや認証コードの共有を要求されないよう、厳重に警戒する必要がある。
また、Signalのユーザーは、設定で不正なリンクデバイスがないか確認し、見覚えのないものは削除する必要がある。
出典:https://www.bleepingcomputer.com/news/security/signal-adds-security-warnings-for-social-engineering-phishing-attacks/


Comments