


広く普及している学習管理システム(LMS)「キャンバス」を運営するEdtech大手インストラクチャーは、最近の情報漏洩事件で盗まれたデータがオンライン上に流出するのを防ぐため、恐喝グループ「シャイニーハンターズ」と「合意」に達した。
同社によると、3000万人以上の教育者と学生が、世界中の8000以上の学校や大学で同社のキャンバス・プラットフォームを利用しているという。
Instructureは火曜日の声明で、サイバー犯罪集団は盗まれたデータ(ユーザー名、電子メールアドレス、コース名、登録情報、メッセージを含む)も返却し、破棄されたことを確認するシュレッド・ログを提供したと述べた。
「私たちは、このような状況がいかに不安なものであるかを理解しており、私たちのコミュニティを保護することが私たちの最優先事項であることに変わりはありません。この責任を念頭に置いて、Instructure はこの事件に関与した不正行為者と合意に達しました。
「このインシデントの結果、Instructureの顧客が公的なものであれ、その他のものであれ、恐喝されることはないとの報告を受けています。この合意は、影響を受けたすべてのInstructureの顧客を対象としており、個々の顧客が不正行為者と関わろうとする必要はありません。”
ShinyHuntersは現在、そのデータ漏洩サイトからInstructureのエントリーを削除している。これは通常、被害者が身代金を支払った後に起こることだ。しかし、FBIが繰り返し警告しているように、身代金を支払ったからといって、脅威行為者が盗んだデータを他のサイバー犯罪者に売ったり、再び被害者を恐喝しようとしたりしないという保証はない。
Instructureは本日、同社の首脳部が5月13日のウェビナーで、この事件に関する詳細な情報と、今後の侵害の試みに対して同社のシステムを保護するために講じた対策を共有する予定であることを付け加えた。
ShinyHuntersは、サイバー攻撃でデータが盗まれたことを同社が確認した後、侵害の責任を主張し、3.6TB以上の非圧縮データを盗んだと述べた。
Instructure社は、ShinyHuntersが個人教育者向けのCanvas LMSの無料限定版であるFree-for-Teacher環境のセキュリティ問題を悪用してデータを盗んだことを確認した。
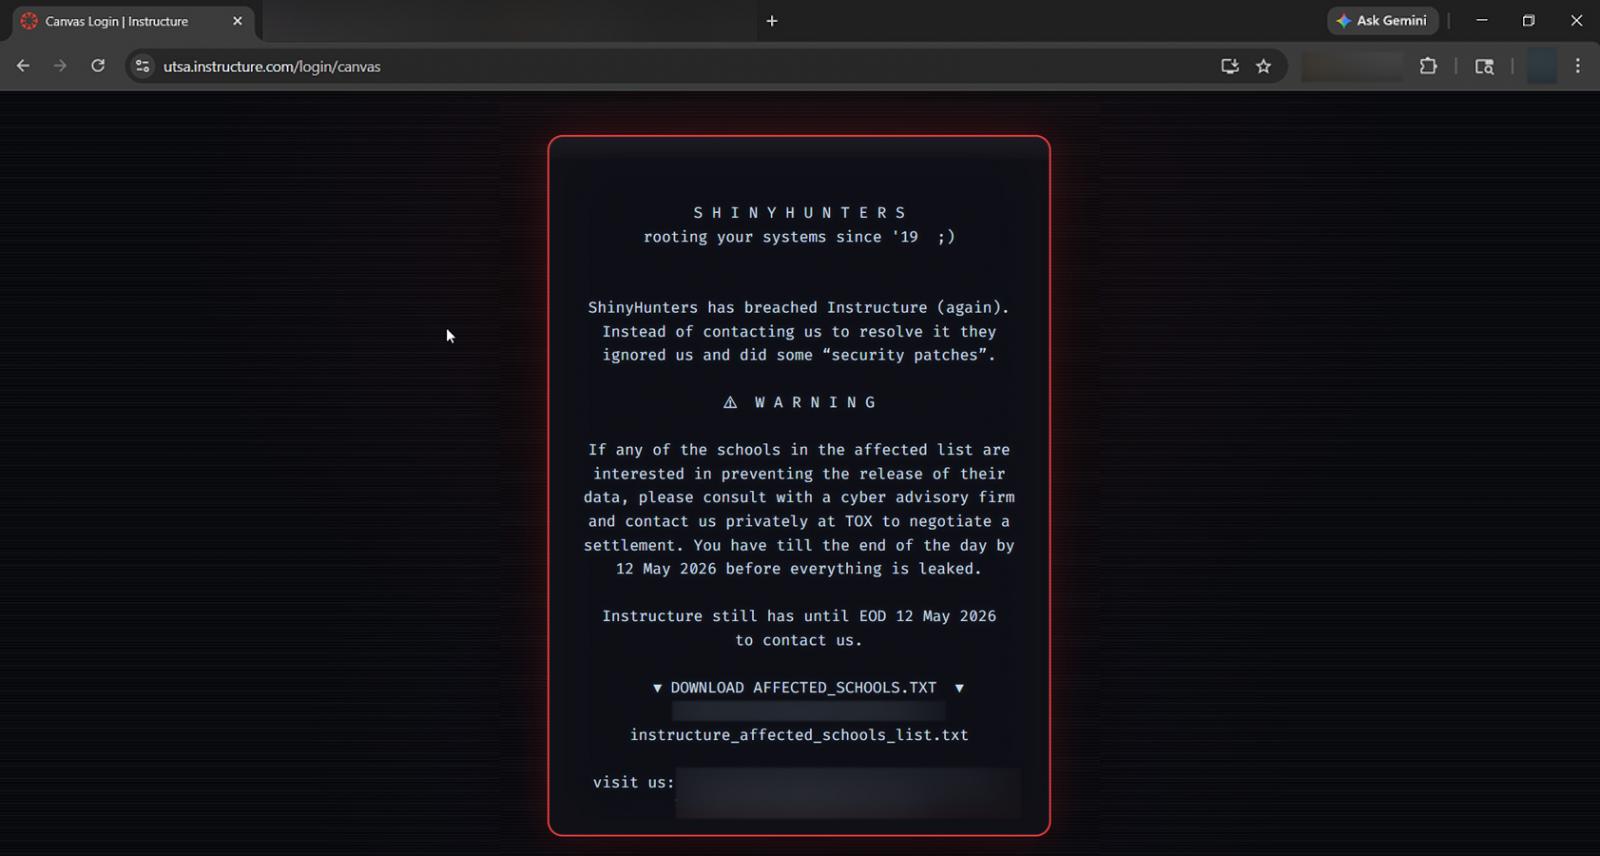
サイバー犯罪グループは5月7日にも再びInstructureをハッキングし、最初の侵入と同じ脆弱性を利用してCanvasのログインポータルを改ざんし、同社とその顧客が5月12日までに身代金を支払う交渉に入るよう警告する恐喝メッセージを残した。
同社は侵入と改ざんの詳細については明らかにしていないが、攻撃者は複数のクロスサイト・スクリプティング(XSS)の脆弱性を悪用していたことが判明している。
ShinyHuntersは、ユーザー生成コンテンツ機能のCanvas XSSの欠陥を悪用するために悪意のあるJavaScriptを注入し、認証された管理者セッションを取得し、特権的なアクションを実行することができました。
「権限のない行為者は、一部の生徒と教師がCanvasを通じてログインしたときに表示されるページに変更を加えました」とInstructureは述べています。「キャンバスは復元され、完全にオンラインに戻り、使用できるようになりました。[キャンバスは復旧し、完全にオンラインに戻り、使用できるようになりました。” 我々は、顧客がキャンバスの環境、統合、および管理活動を通常通り監視し続けることを推奨します。
それ以来、同社はFree-For-Teacherアカウントを一時的に停止し、将来のインシデントを防ぐためにこれらのセキュリティ問題の解決に取り組んでいると述べている。
2025年9月、Instructureは同じくShinyHuntersが主張する 別の侵害を公表し、攻撃者がEdtech大手のSalesforceインスタンスのデータにアクセスできるようにしていた。
ShinyHuntersが最近主張した他の侵害には、Google、Cisco、PornHub、欧州委員会、 オンライン・デート大手のMatch Group、 Rockstar Games、ホームセキュリティ大手のADT、ビデオサービスのVimeo、Edtech大手のMcGraw-Hill、医療機器メーカーのMedtronic、スペインのファストファッション小売業者のZaraが 含まれる。
出典:https://www.bleepingcomputer.com/news/security/instructure-reaches-agreement-with-shinyhunters-to-stop-data-leak/


Comments