


スペインのファストファッション小売企業ZARAのデータベースにアクセスしたハッカーが、19万7000人以上の顧客のデータを盗んだと、データ侵害通知サービスHave I Been Pwnedが発表した。
Zaraは世界中に1500以上の直営店とフランチャイズ店を持ち、Bershka、Zara Home、Oysho、Pull&Bear、Massimo Dutti、Stradivarius、Uterqüeを傘下に持つ世界最大級のファッション流通グループInditex Groupの主力ブランドである。
データ漏洩が広く報じられた先月、Inditexが述べたように、漏洩したデータベースは元技術プロバイダーがホストしており、さまざまな市場の顧客との取引関係に関する情報が含まれていた。
しかし、Inditexは、攻撃者は影響を受けた顧客の名前、電話番号、住所、認証情報、支払い情報(銀行カードなど)にはアクセスできなかったと指摘した。
また、同社の業務とシステムには影響がなかったと付け加えたが、今回の侵害を特定の脅威行為者と断定し、ハッキングされたプロバイダーの名前を共有することはまだできていない。
「Inditexは直ちにセキュリティプロトコルを適用し、この不正アクセスについて関係当局への通告を開始した。
InditexとZaraは、影響を受けた個人の総数など、このインシデントに関する詳細をまだ公表していないが、ShinyHuntersという恐喝組織は、この情報漏洩の責任を主張し、漏洩したAnodot認証トークンを使用してBigQueryインスタンスから盗まれたとされるドキュメントを含む140GBのアーカイブを流出させた。
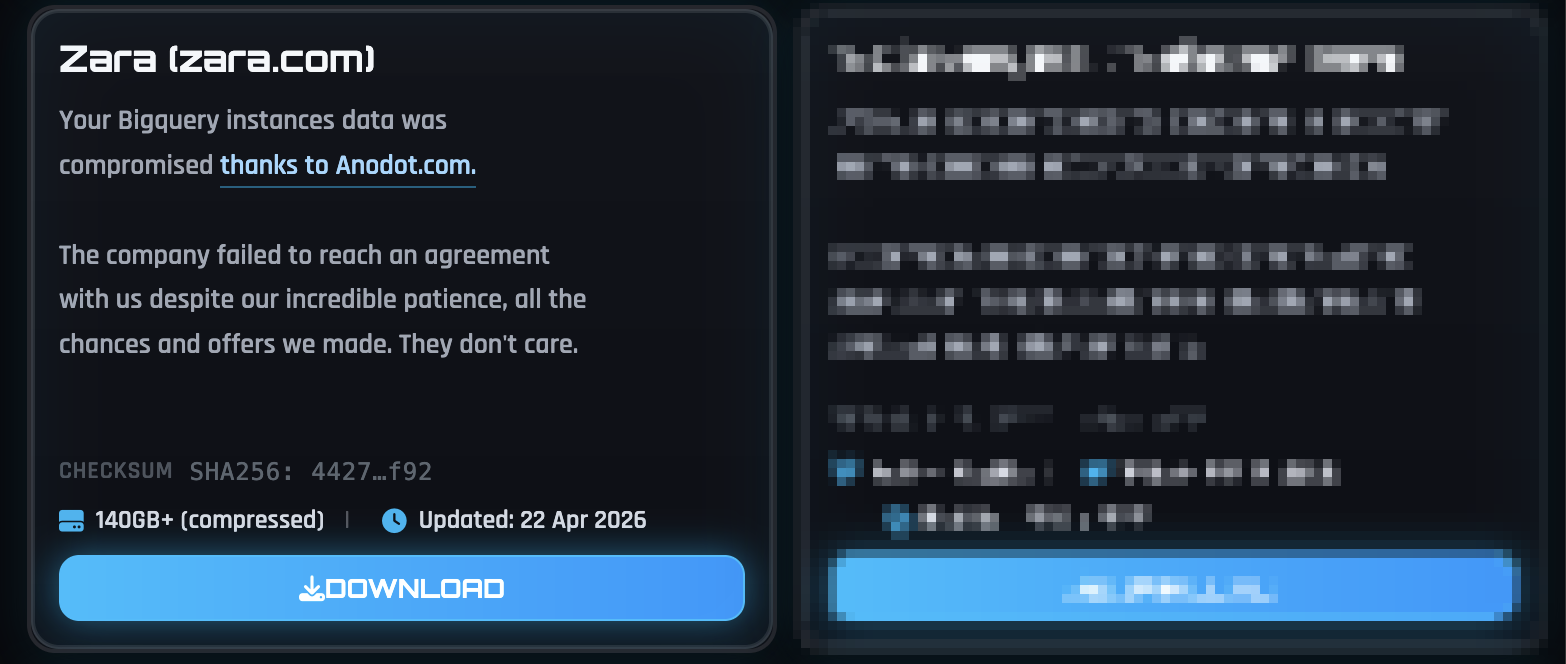
Have I Been Pwnedは、盗まれたデータを分析し、その結果、データ流出により、固有の電子メールアドレス、地理的な場所、購入履歴、サポートチケットなど、197,400人のデータが流出したと本日発表した。「データには、製品のSKU、注文ID、サポートチケットの発信元市場とともに、197,400人分のEメールアドレスが含まれていた」とHave I Been Pwnedは述べている。
以前、このサイバー犯罪集団は、Anodot認証トークンを使って数十社からデータを盗んだと語り 、セールスフォースのインスタンスからデータを盗もうとした際にAIベースの検知によってブロックされたと付け加えた。
このグループはまた、企業のSSOアカウントに侵入した後、接続されたSaaSアプリケーション(Salesforce、SAP、Slack、Adobe、Atlassian、Zendesk、Dropbox、Microsoft 365、Google Workspaceなど)からデータを盗むために、従業員やビジネス・プロセス・アウトソーシング(BPO)エージェントのMicrosoft Entra、Okta、Google SSOアカウントを標的とした広範なビッシング・キャンペーンにも関連している。
ShinyHuntersがここ数ヶ月で主張した他の侵害には、Google、Cisco、PornHub、オンラインデート大手のMatch Group、ビデオサービスのVimeo、Rockstar Games、ホームセキュリティ大手のADT、欧州委員会、Edtech大手のMcGraw Hill、医療機器メーカーのMedtronic、クルーズライン運営会社のCarnival、コンビニエンスストアチェーンの7-Eleven、オンライントレーニング会社のUdemyなどが含まれる。
最近では、シャイニーハンターズが教育テクノロジー大手のインストラクチャーを2度ハッキングし、2度目はセキュリティの脆弱性を悪用して約330の大学のキャンバスのログインポータルを改ざんし、身代金を支払わない限り先のインストラクチャー侵害で盗まれたデータを流出させると脅迫した。
スペインの大手ファッション小売業者MANGOも10月にデータ漏洩の通知を顧客に送り、マーケティング業者がハッキングされた後、マーケティング・キャンペーンで使用された個人データが漏洩したと警告した。しかし、MANGOの事件ではランサムウェアや恐喝グループは主張しておらず、攻撃者は不明のままである。
出典:https://www.bleepingcomputer.com/news/security/zara-data-breach-exposed-personal-information-of-197-000-people/


Comments