

MuddyWater のイラン人ハッカーは、Chaos ランサムウェア攻撃に偽装し、Microsoft Teams のソーシャルエンジニアリングを利用してアクセスを獲得し、持続性を確立しました。
この攻撃には、クレデンシャルの窃取、永続化、リモートアクセス、データ流出、恐喝メール、Chaosリークポータルへのエントリーが含まれていましたが、攻撃者はMuddyWater攻撃に関連するインフラとテクニックを使用していました。
Rapid7の研究者は、ランサムウェアのコンポーネントは、実際のサイバースパイ活動を隠蔽し、帰属を複雑にするために使用された可能性が高いと考えています。
“この戦略は、国家がスポンサーとなった侵入活動と犯罪の手口との間の収束を浮き彫りにしている。この戦略は、主な目的が金銭的な利益ではないことを示唆しています」とRapid7は説明する。
Rapid7は、この偽装にもかかわらず、このインシデントをMuddyWater(Static Kitten、Mango Sandstorm、Seedwormとしても知られる脅威グループ)の犯行とすることに中程度の自信を持っている。
この結論は、インフラストラクチャの重複、この脅威集団がStagecompとDarkcompのマルウェアに署名するために使用した特定のコード署名証明書、および様々な作戦上の技巧に基づいています。
MuddyWaterは、イランの国家が支援するサイバースパイグループで、同国の情報セキュリティ省(MOIS)と連携した長期的なネットワーク侵入キャンペーンで悪名高い。
The Chaosは、2025年に出現したランサムウェア・アズ・ア・サービス(RaaS)活動で、大物狩り攻撃、二重の恐喝戦術、ソーシャル・エンジニアリング・キャンペーンで知られ、主に米国の組織を標的としています。
攻撃の進行
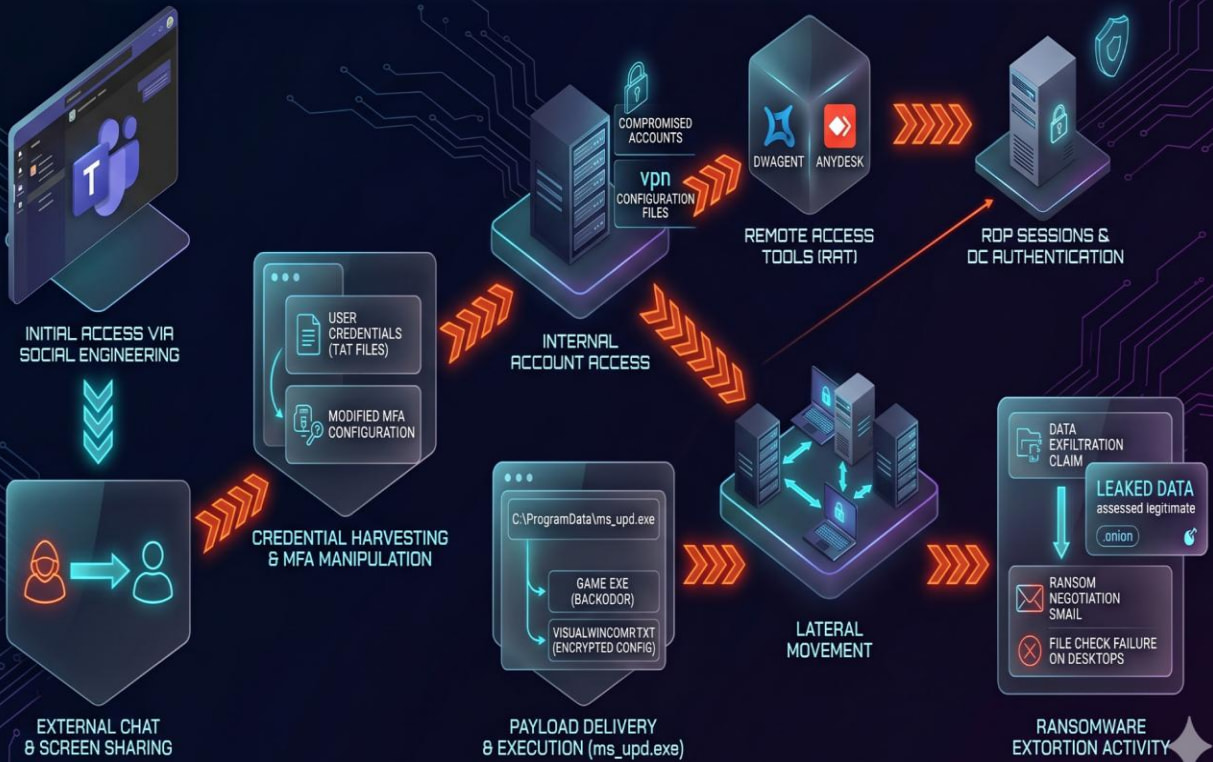
Rapid7が調査した侵入は、攻撃者が従業員とチャットを開始し、画面共有セッションを確立し、認証情報を採取し、多要素認証(MFA)設定を操作し、場合によってはリモートアクセスのためにAnyDeskを導入したMicrosoft Teamsのソーシャルエンジニアリングから始まりました。
認証情報の窃取は、Microsoft Quick Assistを装ったフィッシング・ページを介して、または被害者を騙してパスワードをローカルのテキスト・ファイルに入力させることによって行われました。
アカウントを侵害した後、攻撃者はドメイン・コントローラを含む内部システムに認証し、RDP、DWAgent、およびAnyDeskを使用して永続性を確立しました。
次に、マルウェアローダー(ms_upd.exe)を利用して、Microsoft WebView2アプリケーションに偽装したカスタムバックドア(Game.exe)をドロップしました。
このマルウェアは、アンチ解析およびアンチVMチェックを備えており、PowerShellおよびCMDコマンドの実行、ファイルのアップロードおよび削除、永続的なシェルアクセスなど、12のコマンドをサポートしています。
Rapid7
Rapid7によると、MuddyWaterは過去にもランサムウェアを使用して、サイバースパイ活動を隠蔽していました。2025年後半、この脅威集団はイスラエルの組織に対する攻撃でQilinランサムウェアを展開しました。
研究者らは、2025年末にMOISの工作員によるものとされたことを受けて、脅威グループが別のランサムウェアブランドに軸足を移した可能性を示唆している。
.article-callout { background-color:#width: 95%; max-width: 800px; margin: 15px auto; border-radius: 8px; border:1px solid #d6ddee; display: flex; align-items: stretch; overflow: hidden; } .article-media { flex: 1; max-width: 220px; display: flex; } .article-media a { display: flex; width: 100%; height: 100%; } .article-media img { width: 100%; height: 100%; border-radius: 8px 0 0 8px; display: block; } .article-callout .article-media img { margin-top: 0 !important; height: 100% !important; } .article-body { flex: 2; padding:display: flex; flex-direction: column; justify-content: center; } .article-body h2 { font-size: 17px !important; font-weight: 700; color:#line-height: 1.4; font-family:margin: 0 0 14px 0; } .article-body p { font-weight: bold; font-size: 14px; margin: 0 0 clamp(6px, 2vw, 14px) 0; } .article-link { background-color:#border:color: black; text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; padding:10px 20px; width: fit-content; } @media (max-width: 600px) { .article-callout { flex-direction: column; align-items: center; } .article-media { max-width: 100%; } .article-media img { border-radius: 8px 8px 0 0; } .article-body { padding:.article-body { padding: 15px; width: 100%; } .article-link { width: 100%; margin: 0 auto; box-sizing: border-box; } } .
検証のギャップ:自動ペンテストは1つの質問に答える。必要なのは6つ。
自動ペンテストツールは本当の価値を提供しますが、「攻撃者はネットワークを通って移動できるか」という1つの質問に答えるために作られました。それは、攻撃者がネットワークを通過できるかどうかという1つの質問に答えるために作られたものであり、脅威をブロックできるかどうか、検知ルールが有効かどうか、クラウド設定が有効かどうかをテストするために作られたものではありません。
このガイドでは、実際に検証する必要がある6つのサーフェスについて説明します。


Comments