

米国司法省は、LockerGoga、MegaCortex、Nefilimランサムウェアの管理者としての役割について、ウクライナ国籍のVolodymyr Viktorovich Tymoshchukを起訴した。
Tymoshchuk(オンラインではdeadforz、Boba、msfv、farnetworkとしても知られる)は、EUと FBIの両方の最重要指名手配リストに載っている。本日公開された起訴状によると、彼は数百の企業を危険にさらし、数百万ドルの損害をもたらしたランサムウェア攻撃に関与してきた。
2019年7月から2020年6月にかけて、Tymoshchukとその共犯者たちは、LockerGogaとMegaCortexのランサムウェア攻撃で、全米で250社以上、世界中でさらに多くの企業のネットワークに侵入したとされている。
しかし、これらのインシデントの多くでは、早期の法執行機関の警告により、被害者のネットワーク上にランサムウェアを展開することができなかった。
2020年7月から2021年10月まで、TymoshchukはNefilimランサムウェア作戦の管理者を務め、身代金収益の20パーセントと引き換えに、2025年4月にスペインから送還された共同被告人Artem Aleksandrovych Stryzhakを含む関連会社にアクセスを提供したとされる。

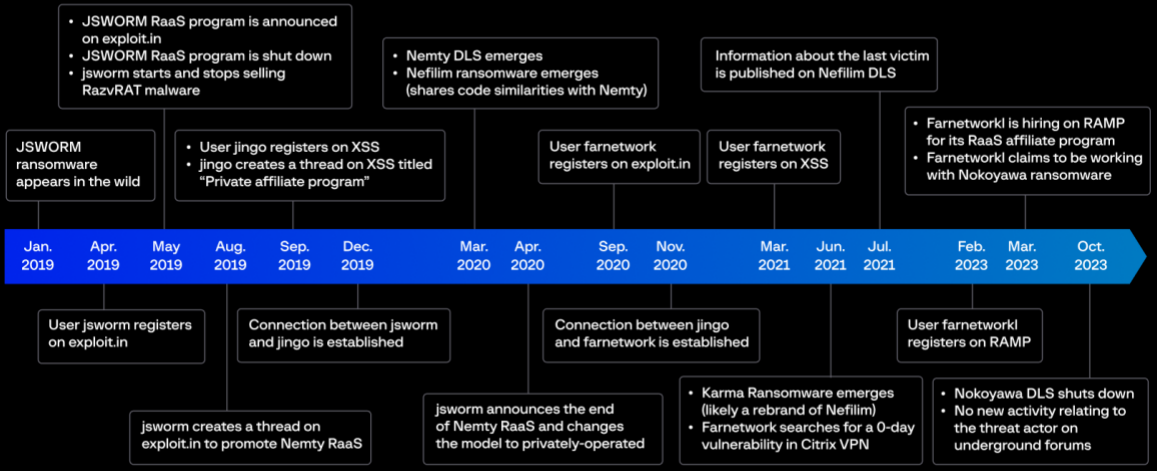
2023年11月、サイバーセキュリティ企業Group-IBはまた、2019年4月以降、複数のロシア語圏のハッカーフォーラムでアフィリエイトを募集する手助けをしていたTymoshchukを、JSWORM、Karma、Nokoyawa、Nemtyのランサムウェアギャングと結びつけた。
「Tymoshchukは、アメリカの優良企業、医療機関、外国の大手工業企業を標的にし、支払いを拒否すれば機密データをオンラインに流出させると脅した連続ランサムウェア犯罪者である」とジョセフ・ノセラJr.連邦検事は述べた。
「これらの攻撃により、暗号化されたデータが復旧または復元されるまで、業務が完全に中断されるケースもありました」と、マシュー・R・ガレオッティ検事総長代理は付け加えた。
2022年9月、これらのサイバー犯罪組織を標的にした世界的な取り組みの一環として、被害者が身代金を支払うことなく暗号化されたファイルを復元できるよう、「No More Ransomware Project」イニシアチブを通じて、LockerGogaと MegaCortexランサムウェア用の無料復号器が公開された。
Tymoshchukは、コンピューター詐欺の共謀罪2件、保護されたコンピューターに損害を与えた罪3件、不正アクセスおよび機密情報開示脅迫の罪に問われている。
また、米国務省の国際組織犯罪(TOC)報奨プログラムは、ティモシュチュクまたはその共犯者の所在、逮捕、有罪判決につながる可能性のある情報に対し、最高1,100万ドルの報奨金を提供している。
.ia_ad { background-color:#width: 95%; max-width: 800px; margin: 15px auto; border-radius: 8px; border:1px solid #d6ddee; display: flex; align-items: stretch; padding: 0; overflow: hidden; }:0; overflow: hidden; } .ia_lef { flex: 1; max-width: 200px; height: auto; display: flex; align-items: stretch; } .ia_lef a { display: flex; width: 100%; height: 100%; } .ia_lef a img { width: 100%; height: 100%; object-fit: cover; border-radius: 8px 0 0 8px; margin: 0; display: block; } .ia_rig { flex: 2; padding:display: flex; flex-direction: column; justify-content: center; } .ia_rig h2 { font-size: 17px !important; font-weight: 700; color:#line-height: 1.4; font-family:margin: 0 0 14px 0; } .ia_rig p { font-weight: bold; font-size: 14px; margin: 0 0 clamp(6px, 2vw, 14px) 0; } .ia_button { background-color:#border:1px solid #3b59aa; color: black; text-align: center; text-decoration: none; border-radius: 8px; display: inline-block; font-size: 16px; font-weight: bold; cursor: pointer; padding:width: fit-content; } .ia_button a { text-decoration: none; color: inherit; display: block; } @media (max-width: 600px) { .ia_ad { flex-direction: column; align-items: center; } .ia_lef { max-width: 100%; } .ia_lef a img { border-radius: 8px 8px 0 0; } .ia_rig { padding:15px;
width: 100%;
}
.ia_button {
width: 100%;
margin: 0px auto;
}
}
パイカス・ブルー・レポート2025年版はこちらパスワード・クラッキングが2倍増加
46%の環境でパスワードがクラックされ、昨年の25%からほぼ倍増。
今すぐPicus Blue Report 2025を入手して、予防、検出、データ流出の傾向に関するその他の調査結果を包括的にご覧ください。


Comments